FortiSwitch et FortiAP : piloter tout le réseau depuis le FortiGate
FortiLink, contrôleur WiFi intégré, NAC et Security Fabric : comment le FortiGate administre vos switchs FortiSwitch et bornes FortiAP depuis une seule console.
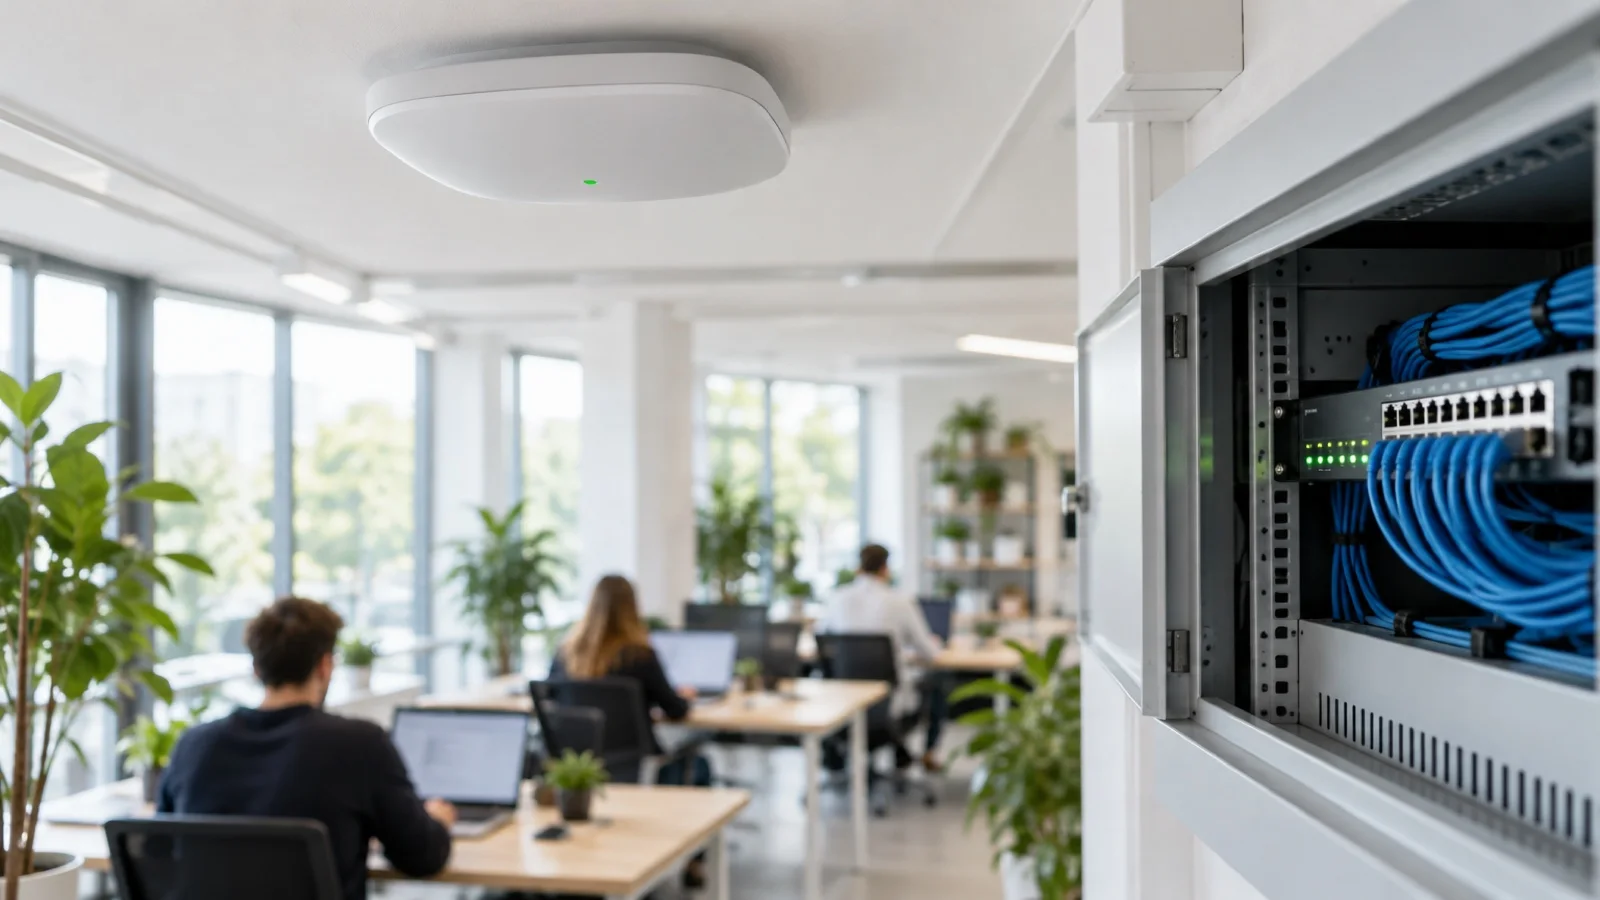
La réponse courte : si votre pare-feu est un FortiGate, vos switchs FortiSwitch et vos bornes WiFi FortiAP peuvent s’administrer directement depuis lui. Le protocole FortiLink transforme le FortiGate en console des switchs ; son contrôleur WiFi intégré gère les bornes, sans licence de contrôleur selon Fortinet ; et les règles NAC placent automatiquement chaque équipement dans le bon réseau. Résultat : un seul endroit pour configurer, surveiller et sécuriser tout le réseau, ce que Fortinet appelle la Security Fabric.
Cet article ne compare pas FortiAP à d’autres marques de WiFi, sujet traité dans WiFi professionnel : Ubiquiti UniFi ou Fortinet FortiAP, et ne revient pas sur le choix des switchs PoE, décrit dans Baie de brassage et switch PoE. Il explique ce que change concrètement une architecture entièrement Fortinet. Chez ALLSAFE SOLUTIONS, intégrateur Fortinet au Maroc, nous concevons et déployons ces réseaux à Casablanca et partout au Maroc. Les informations techniques proviennent de la documentation officielle de Fortinet.
Le principe : le pare-feu devient la console du réseau
Dans un réseau classique, chaque famille d’équipements a sa propre interface : le pare-feu d’un côté, les switchs de l’autre, le contrôleur WiFi ailleurs. Créer un VLAN pour les caméras demande trois manipulations, et les erreurs se glissent entre deux consoles.
Avec FortiLink, Fortinet décrit un fonctionnement différent : le FortiGate découvre les FortiSwitch raccordés, les autorise, puis pilote leurs ports comme s’il s’agissait de ses propres interfaces. Les bornes FortiAP sont gérées de la même manière par le contrôleur WiFi de FortiOS. Un VLAN se crée une fois, sur le FortiGate, et se décline sur les ports des switchs et sur les réseaux WiFi. Le FortiGate assure aussi le routage entre ces réseaux, avec ses règles de sécurité.
Au quotidien, cela change surtout trois choses pour l’équipe informatique ou pour le prestataire qui gère le réseau. Les demandes courantes, comme brancher une nouvelle imprimante, ajouter une borne dans une salle de réunion ou isoler les caméras, se traitent depuis un seul écran. Les incidents se diagnostiquent plus vite, car on voit d’un coup d’œil quel appareil est branché sur quel port et quelle borne il utilise. Et la documentation du réseau reste à jour d’elle-même, puisque la configuration de référence se trouve dans le FortiGate, sauvegardée avec lui.
FortiLink : les FortiSwitch pilotés depuis le FortiGate
FortiLink est le protocole de gestion par lequel un FortiGate administre les FortiSwitch qui lui sont connectés. Depuis l’interface du FortiGate, on règle notamment :
- les VLAN affectés à chaque port : postes, téléphonie, imprimantes, caméras, invités ;
- le PoE des ports, pour alimenter téléphones IP, bornes WiFi et caméras ;
- l’agrégation de liens entre switchs et vers le FortiGate ;
- la protection contre les boucles (spanning tree) et la sécurité des ports, dont l’authentification 802.1X ;
- la mise à jour du firmware des switchs.
Deux limites à connaître, documentées par Fortinet. Le nombre de FortiSwitch gérés dépend du modèle de FortiGate, et FortiLink n’est pas pris en charge quand le FortiGate fonctionne en mode transparent. Nous les vérifions systématiquement lors du dimensionnement, avec la grille de FortiGate pour PME : quel modèle choisir.
La conception physique compte autant que la configuration. Puisque chaque switch dépend du FortiGate pour son administration, nous prévoyons deux liens FortiLink depuis le pare-feu, ou depuis le cluster, vers le premier switch, et nous plaçons les switchs de sorte que la perte de l’un n’isole pas un étage entier. Téléphones, caméras et bornes tirent leur alimentation des ports PoE : le budget d’alimentation de chaque switch est vérifié par rapport à la liste réelle des équipements, avec une marge pour les ajouts futurs.
FortiAP : le contrôleur WiFi déjà dans le FortiGate
Le guide de déploiement WiFi de Fortinet est clair : tous les FortiGate intègrent un contrôleur WiFi et switch complet dans FortiOS, sans licence supplémentaire, ni pour le contrôleur lui-même, ni pour le nombre de bornes gérées. La seule limite est la capacité matérielle du modèle.
La mise en service suit l’ordre décrit par Fortinet : configurer FortiLink, raccorder le FortiSwitch, créer le VLAN destiné aux bornes, brancher les FortiAP sur le switch, puis les autoriser depuis le FortiGate. Chaque réseau WiFi (SSID) devient ensuite une interface du pare-feu, avec ses propres règles : le WiFi invités ne voit qu’internet, le WiFi interne accède aux serveurs, le WiFi des terminaux de stock ne parle qu’à l’ERP. Les profils de sécurité du FortiGate (filtrage web, antivirus, prévention d’intrusion) s’appliquent au trafic sans fil comme au filaire.
Pour un très petit site, il existe aussi les FortiWiFi, des FortiGate avec WiFi intégré. Dès qu’il faut couvrir plusieurs pièces ou étages, des bornes FortiAP bien placées donnent un meilleur résultat. Pour la conception de la couverture, voir WiFi d’entreprise haute densité.
Le NAC : chaque équipement dans le bon réseau
Le contrôle d’accès au réseau (NAC) répond à une question simple : que se passe-t-il quand quelqu’un branche un appareil sur une prise murale ? Sans NAC, il arrive sur le VLAN configuré pour ce port, quel que soit l’appareil. Avec le NAC de FortiOS, le FortiGate identifie l’équipement et décide.
La documentation FortiLink décrit plusieurs types de règles NAC :
| Type de règle | Ce qu’elle reconnaît | Exemple d’usage |
|---|---|---|
| Équipement | Fabricant, famille, type, système d’exploitation | Les téléphones IP vont dans le VLAN voix, les imprimantes dans le VLAN impression |
| Utilisateur | Identité de l’utilisateur authentifié | Les comptes de la comptabilité accèdent au VLAN finance |
| Étiquette EMS | État du poste remonté par FortiClient EMS | Un poste non conforme est isolé |
| Vulnérabilité | Niveau de gravité des failles détectées sur l’équipement | Un objet connecté vulnérable est écarté du réseau de production |
Fortinet fournit des modèles de VLAN prêts à l’emploi, dont un VLAN de quarantaine et un VLAN d’accueil (onboarding) pour les équipements pas encore identifiés. Les règles s’évaluent dans l’ordre où elles sont définies. Dans une PME, ce mécanisme règle un problème très concret : les caméras, badgeuses et imprimantes qui finissent sur le même réseau que les postes de la direction. La logique rejoint celle de Zero Trust pour une PME, et les étiquettes EMS sont les mêmes que celles utilisées pour le ZTNA, décrit dans FortiClient VPN et ZTNA pour le télétravail.
La Security Fabric : voir et réagir au même endroit
La Security Fabric désigne l’ensemble des produits Fortinet qui partagent leurs informations autour du FortiGate : switchs, bornes, postes équipés de FortiClient, et d’autres briques selon les besoins. Pour l’équipe informatique, cela se traduit par :
- une vue d’ensemble du réseau : quel équipement est branché sur quel port, quelle borne sert quel utilisateur ;
- une réaction coordonnée : un équipement suspect peut être isolé sur son port de switch depuis le pare-feu ;
- des journaux centralisés, plus simples à exploiter et à conserver ;
- une cohérence des mises à jour, avec des versions de FortiOS, de FortiSwitch et de FortiAP compatibles entre elles.
Un point de vigilance : les notes de version de FortiOS 7.6.3 indiquent que les FortiGate dotés de 2 Go de mémoire ne prennent plus en charge la vue topologique de la Security Fabric ni le Security Rating. Avant de bâtir un projet sur ces fonctions avec un modèle d’entrée de gamme, nous vérifions la mémoire du boîtier et la version cible.
La valeur de la Security Fabric dépend aussi de son exploitation. Quelqu’un doit examiner les alertes, valider les nouveaux équipements en attente dans le VLAN d’accueil, et ajuster les règles NAC quand l’entreprise ajoute un nouveau type de matériel. Sans cette routine, les VLAN de quarantaine se remplissent, les utilisateurs branchent leurs appareils sur des ports non gérés pour les contourner, et l’architecture perd son intérêt. Nous intégrons ces tâches à la supervision que nous assurons, avec une revue régulière des équipements nouveaux ou inconnus.
Tout Fortinet ou réseau mixte ?
| Situation | Notre recommandation |
|---|---|
| Nouveau site ou renouvellement complet du réseau | FortiGate, FortiSwitch et FortiAP, administrés ensemble |
| Switchs récents d’une autre marque, encore sous garantie | Garder les switchs, ajouter les FortiAP, passer aux FortiSwitch au renouvellement |
| Besoin de NAC ou d’isolement automatique des objets connectés | FortiSwitch indispensables pour en profiter pleinement |
| Très petit bureau, une seule pièce | FortiWiFi ou un FortiGate et une borne FortiAP |
| Plusieurs agences | Même modèle d’architecture sur chaque site, relié par SD-WAN avec FortiGate |
| Pare-feu d’une autre marque | Pas de FortiLink : choisir switchs et bornes adaptés à ce pare-feu |
Nous restons pragmatiques : remplacer des switchs fonctionnels uniquement pour l’uniformité n’a pas toujours de sens. L’architecture tout Fortinet prend sa valeur quand elle simplifie réellement l’exploitation ou qu’elle apporte une sécurité dont vous avez besoin.
Les erreurs que nous corrigeons
- Des FortiSwitch achetés puis administrés un par un, sans FortiLink : on paie l’intégration sans en profiter.
- Un seul lien FortiLink entre le pare-feu et le premier switch : sa coupure isole tout le réseau.
- Tous les équipements dans le même VLAN parce que la segmentation « viendra plus tard ».
- Des bornes FortiAP autorisées automatiquement sans contrôle, y compris des bornes inconnues.
- Des versions de firmware incompatibles entre FortiOS, FortiSwitch et FortiAP après une mise à jour partielle.
- Un modèle de FortiGate trop juste pour le nombre de switchs, de bornes et de clients WiFi prévus.
- Un WiFi invités qui accède au réseau interne, faute de règle dédiée sur son interface.
Checklist avant de lancer le projet
- Inventaire des équipements à raccorder : postes, téléphones, imprimantes, caméras, objets connectés.
- Plan de VLAN et règles de circulation entre eux.
- Nombre de ports et budget PoE par switch, puis nombre de bornes et plan de couverture.
- Modèle de FortiGate capable de gérer switchs et bornes prévus, avec la mémoire suffisante pour les fonctions visées.
- Redondance des liens FortiLink, et cluster de pare-feu si nécessaire, voir FortiGate haute disponibilité.
- Règles NAC et VLAN de quarantaine.
- Contrats de support pour les switchs et les bornes.
Comment nous procédons
Nous commençons par un audit offert de votre réseau : équipements en place, câblage, segmentation, couverture WiFi et version du FortiGate. Nous vous proposons ensuite une architecture adaptée, en réutilisant ce qui peut l’être, et nous fournissons FortiSwitch, FortiAP et licences, avec ou sans installation. Le déploiement se fait par étapes, VLAN par VLAN, pour ne jamais couper l’activité. Une fois le réseau en production, il est supervisé 24/7, et un incident critique est pris en charge en moins de 15 minutes.
Découvrez notre offre infrastructure réseau et WiFi au Maroc et nos statuts partenaires sur la page Certifications, puis demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Qu’est-ce que FortiLink ?
FortiLink est le protocole de gestion qui permet à un FortiGate d’administrer les FortiSwitch qui lui sont raccordés. Les switchs n’ont alors plus d’interface d’administration propre à gérer au quotidien : VLAN, PoE, agrégation de liens et paramètres des ports se configurent depuis le FortiGate.
Faut-il une licence pour gérer des FortiAP avec un FortiGate ?
Non pour le contrôleur : Fortinet indique que tous les FortiGate intègrent un contrôleur WiFi et switch complet dans FortiOS, sans licence supplémentaire ni pour le contrôleur, ni pour le nombre de FortiAP gérés. La limite est la capacité matérielle du modèle de FortiGate. Le contrat de support des équipements reste à prévoir.
Combien de FortiSwitch un FortiGate peut-il gérer ?
Cela dépend du modèle de FortiGate : Fortinet publie le nombre maximal par modèle dans sa documentation FortiLink. Nous le vérifions au moment du dimensionnement, en tenant compte des agences et des extensions prévues.
Que fait le NAC sur un réseau FortiSwitch ?
Le NAC (contrôle d’accès au réseau) reconnaît l’équipement qui se branche sur un port, selon son type, son utilisateur, ses étiquettes FortiClient EMS ou son niveau de vulnérabilité, puis le place automatiquement dans le VLAN prévu. Un équipement inconnu peut être envoyé dans un VLAN d’accueil ou de quarantaine.
Peut-on garder nos switchs actuels avec un FortiGate ?
Oui, un FortiGate fonctionne avec n’importe quel switch du marché. Vous perdez simplement l’administration centralisée, la vue d’ensemble et le NAC piloté par le pare-feu. Nous conseillons souvent de passer aux FortiSwitch lors du renouvellement naturel des équipements, pas avant.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn