FortiGate haute disponibilité : cluster HA actif-passif pour PME
Cluster FortiGate en haute disponibilité : FGCP, actif-passif ou actif-actif, liens heartbeat, licences sur les deux boîtiers et mises à jour sans coupure.
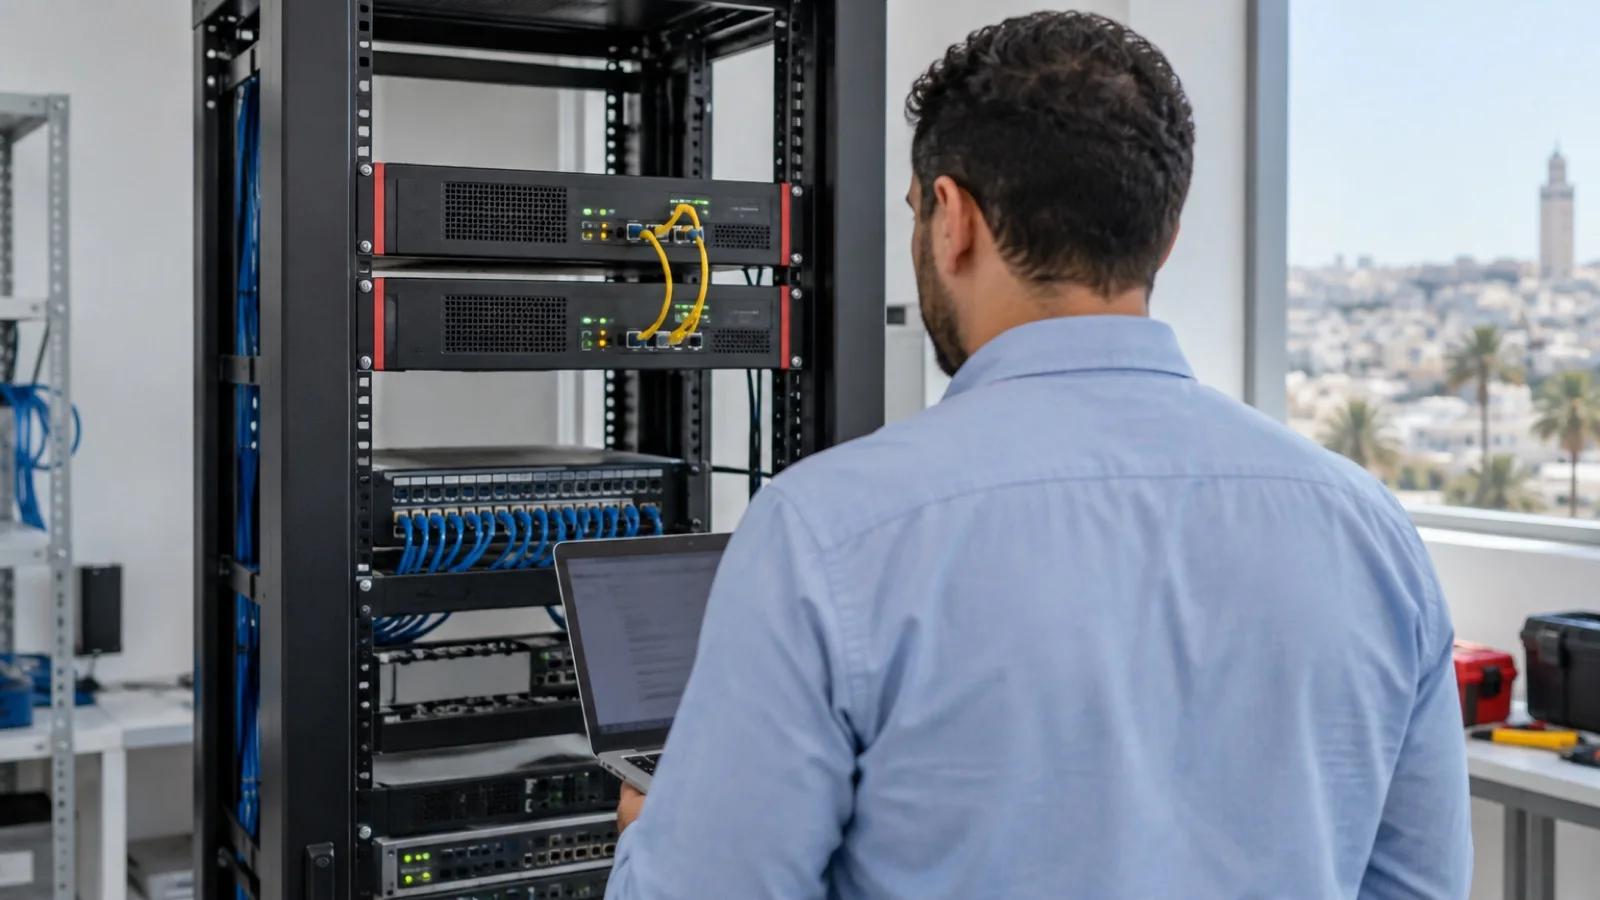
La réponse courte : un cluster FortiGate en haute disponibilité (HA) associe deux boîtiers identiques, même modèle et même version de FortiOS, reliés par deux câbles heartbeat dédiés. En mode actif-passif, le premier traite tout le trafic et le second reprend la main automatiquement s’il tombe en panne ou perd un lien surveillé. La configuration se synchronise toute seule entre les deux. Côté budget, chaque boîtier se licencie en principe individuellement, sauf l’offre HA de Fortinet qui partage un abonnement sur certains modèles d’entrée et de milieu de gamme. Et un cluster bien réglé se met à jour sans couper le trafic.
Ce guide s’adresse aux PME pour qui une panne du pare-feu signifie l’arrêt de la production, de la caisse ou du standard. Il ne revient pas sur le choix du modèle, traité dans FortiGate pour PME : quel modèle choisir, mais sur l’architecture à deux boîtiers. Chez ALLSAFE SOLUTIONS, intégrateur Fortinet au Maroc, nous déployons ces clusters à Casablanca et partout au Maroc. Les éléments techniques proviennent du guide d’administration de FortiOS publié par Fortinet.
Pourquoi un second FortiGate
Dans une PME, le pare-feu est un point de passage unique : internet, VPN des télétravailleurs, liaisons entre agences, téléphonie IP, applications cloud. S’il s’arrête, tout s’arrête. Le remplacement matériel prévu par FortiCare règle le problème du boîtier défectueux, mais pas celui des heures d’arrêt entre la panne et la remise en service avec la bonne configuration.
Le cluster HA répond à ce risque précis. Il ne protège ni contre la coupure de votre fibre, ni contre une erreur de configuration, qui sera synchronisée sur les deux boîtiers, ni contre un rançongiciel. C’est une brique de votre continuité d’activité, à replacer dans une démarche plus large décrite dans PCA et PRA : quelle différence.
En pratique, nous recommandons un cluster quand plusieurs conditions sont réunies : une activité qui ne peut pas attendre un boîtier de remplacement (production, commerce, santé, centre de contact), un standard téléphonique ou des applications métier qui dépendent du pare-feu, des agences ou des télétravailleurs reliés au siège, et une équipe ou un prestataire capable de l’exploiter correctement. À l’inverse, un petit bureau dont l’activité supporte une courte interruption est souvent mieux servi par un second lien internet, une sauvegarde de configuration hors du boîtier et un contrat de support réactif. La décision est d’abord économique avant d’être technique : que vous coûte une heure sans réseau ?
FGCP : le protocole de cluster de Fortinet
La haute disponibilité des FortiGate repose sur FGCP (FortiGate Clustering Protocol), un protocole propriétaire par lequel les boîtiers se découvrent et forment un cluster. Selon la documentation Fortinet :
- Un cluster compte au moins deux membres, et le cluster à deux boîtiers est de loin le plus courant.
- Tous les membres doivent être du même modèle, avec la même version de firmware et la même configuration matérielle.
- Les paramètres HA doivent être identiques sur tous les boîtiers (mode, identifiant de groupe, nom, mot de passe), à l’exception de la priorité de chaque appareil.
- Le boîtier principal synchronise la configuration vers les autres. Ne sont pas synchronisés : le nom d’hôte, la priorité HA, le réglage « override » et les widgets du tableau de bord.
- La bascule se déclenche quand le boîtier actif perd son alimentation ou qu’une interface surveillée perd sa connexion. Pour l’utilisateur, rien ne change, sinon que l’appareil actif n’est plus le même.
Il existe un second protocole, FGSP, qui synchronise des sessions entre FortiGate indépendants. Il répond à des architectures plus spécifiques ; pour une PME, FGCP est la réponse standard.
Actif-passif ou actif-actif
| Critère | Actif-passif (A-P) | Actif-actif (A-A) |
|---|---|---|
| Qui traite le trafic | Le boîtier principal seul | Le principal, qui répartit une partie de l’inspection vers le second |
| Ce qui est réparti | Rien | Par défaut, l’analyse par proxy : antivirus, filtrage web, filtrage des e-mails, prévention des fuites de données |
| Ce qui reste sur le principal | Tout | Les sessions sans profil de sécurité, et le HTTPS en inspection approfondie |
| Partage de licence de l’offre HA | Possible sur les modèles éligibles | Non : passer en A-A fait perdre le numéro de série virtuel |
| Simplicité d’exploitation | Élevée | Moindre, dépannage plus délicat |
| Notre usage | Choix par défaut en PME | Cas où l’inspection par proxy sature le boîtier |
L’actif-actif paraît plus séduisant, puisque les deux boîtiers travaillent. En pratique, son gain dépend du type d’inspection : Fortinet indique que les sessions HTTPS avec inspection approfondie ne sont pas réparties, pour éviter des problèmes de filtrage web. Or c’est justement le trafic le plus lourd dans une PME. Si votre FortiGate sature, la bonne réponse est souvent un modèle mieux dimensionné, pas un cluster actif-actif.
Les liens heartbeat et le câblage
Les deux FortiGate dialoguent en permanence par les liens heartbeat : état de santé, synchronisation de la configuration, et sessions si vous l’activez. Les règles à respecter :
- Deux liens heartbeat, câblés directement d’un boîtier à l’autre, comme le recommande Fortinet. Si un seul lien existe et qu’il est coupé, chaque boîtier peut se croire seul et devenir actif : c’est le scénario à éviter.
- Les mêmes ports des deux côtés : le port HA1 de l’un vers le port HA1 de l’autre, et ainsi de suite.
- Un trafic dédié : la synchronisation utilise les ports TCP et UDP 703 sur ces liens.
- Chaque interface de production câblée à l’identique sur les deux boîtiers, vers un commutateur commun. Pour un switch qui ne devient pas lui-même le point de panne unique, voir FortiSwitch et FortiAP depuis le FortiGate.
- Les interfaces critiques surveillées (lien internet, réseau local), pour que la perte d’un câble déclenche aussi la bascule.
Pendant la formation du cluster, Fortinet prévient que la connexion au FortiGate peut être brièvement perdue et que les adresses MAC des interfaces changent. On le fait donc dans une fenêtre de maintenance, jamais en pleine journée.
La synchronisation des sessions
Par défaut, une bascule coupe les connexions en cours : les utilisateurs rechargent leur page, les télétravailleurs relancent leur VPN. La synchronisation des sessions (session pickup) permet au second boîtier de reprendre les sessions existantes. Fortinet conseille de l’activer pour l’exploitation courante. Elle a ses limites selon le type de trafic inspecté ; nous la testons lors de la recette, en provoquant volontairement une bascule pendant un appel téléphonique et un transfert de fichier.
Les licences sur les deux boîtiers
C’est le point le plus souvent mal compris, et celui qui pèse sur le budget.
La règle générale. Le guide d’administration de FortiOS indique que la plupart des abonnements et licences ne sont pas synchronisés : chaque FortiGate du cluster doit être licencié individuellement. Deux boîtiers, donc deux contrats FortiCare et deux abonnements FortiGuard. Exception notable : les jetons FortiToken Mobile sont enregistrés sur le principal et synchronisés sur le second.
L’offre HA partagée. Fortinet propose, sur les séries 40F, 60F, 70F, 80F et 100F et leurs variantes, de partager un seul abonnement de services FortiGuard entre les deux boîtiers d’un cluster actif-passif. Les conditions sont précises :
- commander les deux boîtiers sous la référence HA dédiée ;
- y associer un seul bundle Enterprise Protection, UTP ou ATP ; les services à la carte ne sont pas éligibles ;
- enregistrer le cluster sur FortiCare, qui associe les deux numéros de série en un numéro de série virtuel ;
- activer le réglage « logical-sn » dans la configuration HA, et ne jamais repasser en actif-actif, sous peine de perdre ce numéro virtuel et les services associés.
Cette offre se décide à l’achat, pas après. Pour les échéances et le contenu des bundles, voir Renouvellement de licence FortiGate : FortiCare, UTP et échéances. Nous fournissons boîtiers et licences, avec ou sans installation, et vérifions l’éligibilité avant la commande.
Mettre à jour un cluster sans coupure
C’est l’un des bénéfices les moins connus du cluster. Avec la mise à niveau ininterrompue, activée par défaut, le FortiGate procède dans cet ordre, selon la documentation Fortinet : chargement de l’image, mise à jour du boîtier secondaire, bascule du trafic vers ce boîtier à jour, puis mise à jour de l’ancien principal. Le mode « interrompu », qui met à jour tous les membres en même temps, est plus rapide mais coupe le trafic.
Deux précautions restent indispensables. D’abord, certaines mises à niveau ne se prêtent pas à ce mécanisme : les notes de version de la version cible le précisent. Ensuite, le chemin de mise à niveau officiel s’applique au cluster comme à un boîtier seul. Nous détaillons la méthode dans Mise à jour FortiOS : gérer les vulnérabilités sans risque.
Les erreurs que nous corrigeons
- Un seul lien heartbeat, parfois passé par un switch partagé : à la moindre coupure, deux boîtiers actifs en même temps.
- Un second boîtier d’un autre modèle ou acheté d’occasion avec une autre version : le cluster ne se forme pas.
- Des licences achetées pour un seul boîtier sans offre HA : après bascule, le second fonctionne sans services de sécurité à jour.
- Le passage en actif-actif « pour la performance » sur un cluster qui partageait sa licence, avec perte du numéro de série virtuel.
- Aucune interface surveillée : le câble internet du principal est débranché, mais le cluster ne bascule pas.
- Une bascule jamais testée depuis l’installation.
- Un seul commutateur derrière les deux pare-feu, qui reste le point de panne unique.
Checklist avant de commander un cluster
- Modèle identique pour les deux boîtiers, dimensionné sur le débit avec inspection.
- Éligibilité à l’offre HA partagée, ou budget pour deux abonnements.
- Deux ports libres pour les heartbeat, et câblage identique des deux côtés.
- Commutateurs en amont et en aval, idéalement redondants.
- Interfaces à surveiller et seuils de bascule.
- Synchronisation des sessions et scénarios de test (appel, VPN, transfert).
- Second lien internet en SD-WAN, voir SD-WAN avec FortiGate.
- Procédure de mise à jour et fenêtre de maintenance.
Comment nous procédons
Nous commençons par un audit offert de votre réseau : modèle et version du FortiGate, liens internet, commutateurs, applications critiques. Nous vous indiquons si un cluster est justifié, ou si un second lien et un contrat de remplacement suffisent. Si le cluster se justifie, nous fournissons les boîtiers et licences adaptés, préparons le câblage, configurons le cluster dans une fenêtre de maintenance et testons la bascule devant vous. Ensuite, le cluster est supervisé 24/7 : une bascule déclenche une alerte, et un incident critique est pris en charge en moins de 15 minutes.
Découvrez notre offre infrastructure réseau et WiFi et notre approche de l’infogérance au Maroc, puis demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Quelle différence entre actif-passif et actif-actif sur FortiGate ?
En actif-passif, un seul boîtier traite le trafic, l’autre est prêt à prendre le relais. En actif-actif, le boîtier principal répartit une partie du travail d’inspection, notamment l’analyse par proxy, vers le second. Pour une PME, l’actif-passif est plus simple à exploiter et à dépanner ; c’est notre choix par défaut.
Faut-il acheter les licences FortiGuard deux fois pour un cluster ?
En règle générale, oui : Fortinet indique que chaque FortiGate d’un cluster doit être licencié individuellement. Exception : sur les séries 40F, 60F, 70F, 80F et 100F, une offre HA dédiée permet à un cluster actif-passif de partager un seul abonnement de services, à condition de commander les boîtiers sous la référence HA et un bundle Enterprise Protection, UTP ou ATP.
Peut-on associer deux modèles de FortiGate différents dans un cluster ?
Non. La documentation Fortinet exige que tous les membres du cluster soient du même modèle, avec la même version de firmware et la même configuration matérielle, par exemple le même nombre de disques.
La mise à jour d’un cluster FortiGate coupe-t-elle internet ?
Normalement non. Avec la mise à niveau dite ininterrompue, réglage par défaut, le FortiGate met d’abord à jour le boîtier secondaire, lui fait reprendre le trafic, puis met à jour l’ancien principal. Certaines mises à niveau particulières peuvent faire exception : on lit toujours les notes de version avant.
Un cluster HA remplace-t-il un second lien internet ?
Non. Le cluster protège contre la panne du pare-feu. Si votre unique fibre tombe, les deux boîtiers sont privés d’internet. Un second lien d’un autre opérateur, géré en SD-WAN, couvre ce second risque.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn