FortiGate pour PME : quel modèle choisir, 40F, 60F, 70F, 90G, et quelle licence
Débit réel avec inspection, utilisateurs, ports, WiFi, SD-WAN, bundles FortiCare, UTP et ATP : notre grille pour choisir un FortiGate bien dimensionné.
Vous devez remplacer le routeur de l’opérateur ou un vieux pare-feu, et votre intégrateur vous propose un FortiGate. Le catalogue Fortinet compte des dizaines de références, les devis sont difficiles à comparer, et la fiche technique met en avant un débit « pare-feu » que vous n’atteindrez jamais. Pour un dirigeant ou un responsable administratif de PME, la question est simple : quel boîtier protège réellement l’entreprise, sans payer pour une puissance inutile ni se retrouver saturé au bout de quelques années ? En tant que partenaire Fortinet depuis 2021, voici comment nous dimensionnons un FortiGate pour une PME, quelle licence prendre, et les erreurs que nous corrigeons le plus souvent.
Le seul chiffre qui compte : le débit avec inspection
Un FortiGate 60F annonce 10 Gbit/s de débit pare-feu. Avec l’inspection SSL, l’antivirus, le filtrage web et la prévention d’intrusion activés, le débit « Threat Protection » tombe autour de 700 Mbit/s. C’est ce chiffre qu’il faut comparer à votre lien fibre et à votre trafic interne, pas le premier.
Pourquoi un tel écart ? Le débit pare-feu mesure un boîtier qui se contente d’autoriser ou de bloquer des connexions. Dès que vous lui demandez de faire son vrai travail, c’est-à-dire ouvrir le trafic chiffré, le comparer aux signatures de menaces, vérifier la réputation des sites visités et reconnaître les applications, chaque paquet coûte beaucoup plus de calcul. Or l’essentiel du trafic web est aujourd’hui chiffré : un pare-feu qui ne l’inspecte pas laisse passer à l’aveugle la plus grande partie de ce qui entre dans l’entreprise.
Le débit Threat Protection est donc la seule base honnête de comparaison entre modèles. Si votre fournisseur vous présente un boîtier en citant uniquement le débit pare-feu, demandez-lui le chiffre avec inspection activée.
Notre grille par taille d’entreprise
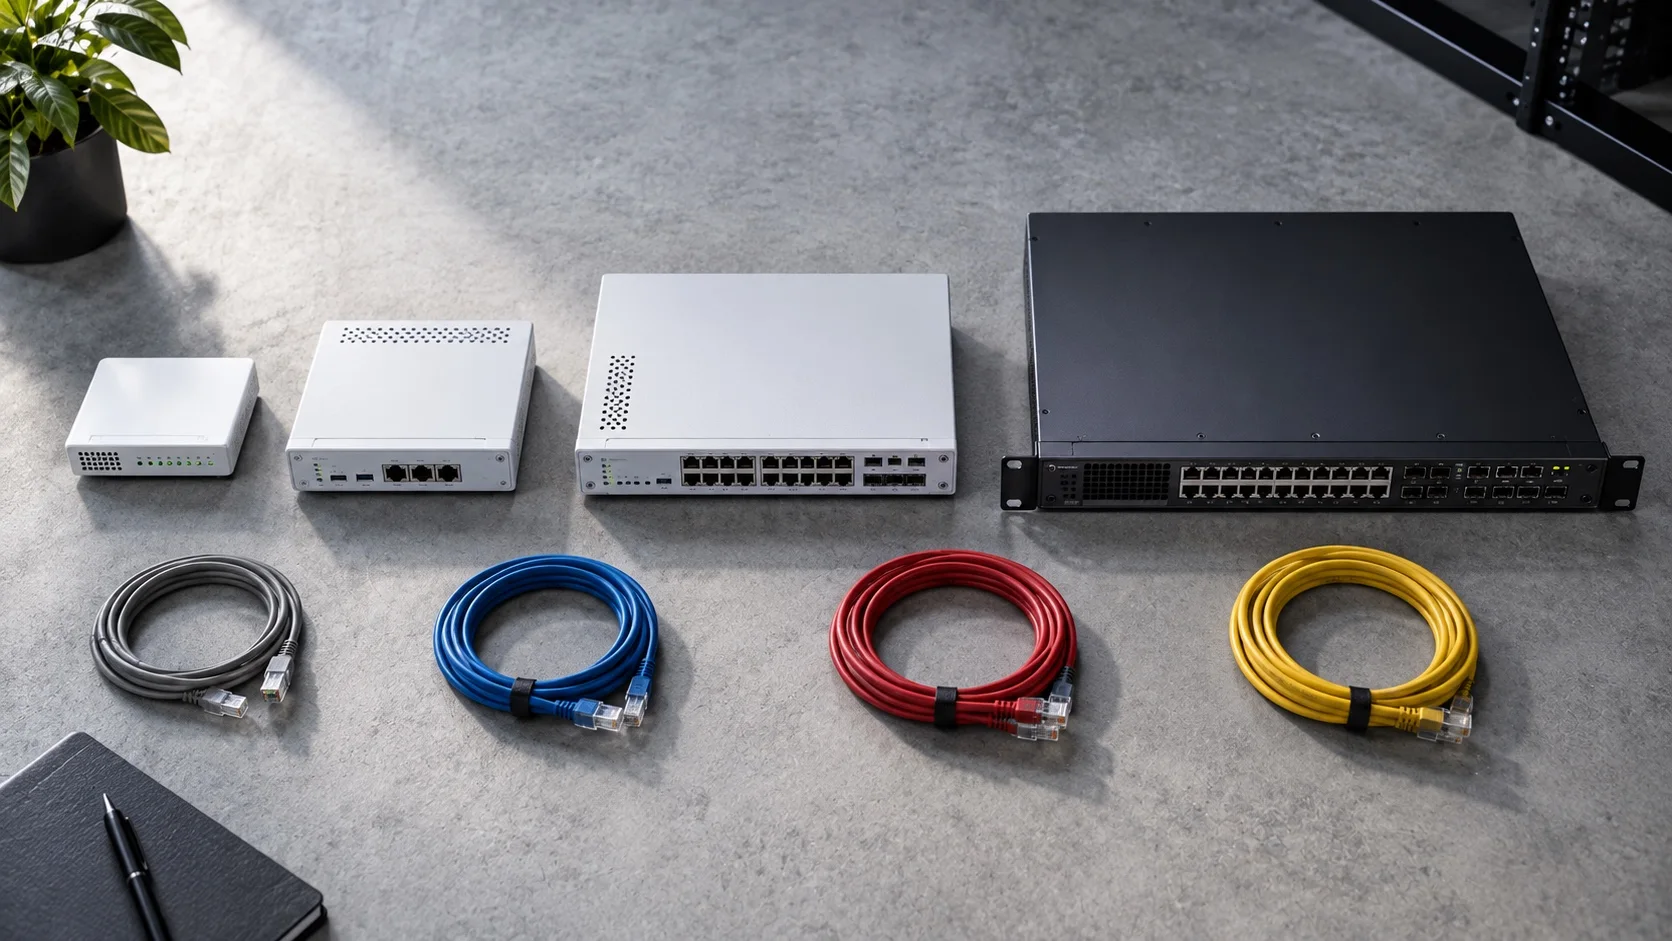
| Modèle | Utilisateurs | Débit protection | Points forts |
|---|---|---|---|
| FortiGate 40F | jusqu’à 15 | ~ 400 Mbit/s | Compact, sans ventilateur, idéal agence ou petit cabinet |
| FortiGate 60F | 15 à 40 | ~ 700 Mbit/s | 10 ports, SD-WAN, le choix le plus fréquent |
| FortiGate 70F | 40 à 80 | ~ 1 Gbit/s | Plus de puissance, ports supplémentaires |
| FortiGate 90G | 80 à 150 | ~ 2 Gbit/s | Ports 2,5 GbE et SFP+, génération récente |
| FortiGate 120G | 150 à 300 | ~ 3 Gbit/s | Rackable, siège multi-sites |
Cette grille est un point de départ, pas une règle absolue. Elle suppose un usage bureautique classique : messagerie, applications web, partage de fichiers, visioconférence. Un bureau d’études qui échange de gros fichiers, une clinique avec imagerie ou un site qui héberge des serveurs exposés sur internet se dimensionnent un cran au-dessus.
Les modèles en suffixe F embarquent un point d’accès WiFi intégré, pratique pour un petit site, insuffisant au-delà de quinze utilisateurs, où des points d’accès dédiés s’imposent, comme nous l’expliquons dans WiFi entreprise haute densité.
Ce qui fait varier le dimensionnement
Le nombre d’utilisateurs donne un ordre de grandeur. Cinq autres critères font monter ou descendre d’un modèle.
Le télétravail et le VPN
Ajoutez 30 % au nombre d’utilisateurs actuel, et comptez le télétravail : chaque tunnel VPN SSL ou IPsec consomme de la capacité. Un site avec 40 personnes au bureau et 20 en distanciel se dimensionne comme un site de 80. Les agences reliées au siège par VPN comptent aussi : c’est le boîtier du siège qui porte l’ensemble des tunnels.
Le ou les liens internet
Le débit protection doit couvrir la somme des liens actifs. Si vous ajoutez une deuxième fibre ou un secours 4G pour ne plus subir les coupures, le FortiGate répartit le trafic entre les liens en SD-WAN et doit pouvoir inspecter le total. Les choix de fibre professionnelle se font d’ailleurs avant celui du pare-feu, pas après.
La segmentation et le trafic interne
Quand vous séparez postes, serveurs, caméras, téléphonie et WiFi invité dans des réseaux distincts, ce qui est une bonne pratique, le trafic entre ces réseaux passe par le FortiGate. Une sauvegarde nocturne ou l’accès aux fichiers du serveur s’ajoutent alors au trafic internet. C’est souvent ce trafic interne, oublié au moment du devis, qui sature un boîtier trop juste.
Les ports et la connectique
Comptez les liens à brancher : fibres, secours 4G, commutateurs, serveurs en accès direct, liaison vers un second boîtier. Les modèles récents proposent des ports 2,5 GbE et SFP+, utiles si votre réseau interne évolue vers des débits supérieurs au gigabit.
La haute disponibilité
Si un arrêt du pare-feu bloque toute l’activité, prévoyez une paire en haute disponibilité : deux boîtiers identiques, dont l’un prend le relais si l’autre tombe. Fortinet impose que les membres d’un cluster soient du même modèle, avec le même firmware. Le mode de licence de la paire est à clarifier au devis : selon les modèles, il faut une licence par boîtier ou une référence dédiée à la haute disponibilité.
Les licences, sans jargon
Le boîtier seul ne sert presque à rien : les protections viennent des abonnements.
- FortiCare : support constructeur et remplacement matériel, indispensable.
- UTP, Unified Threat Protection : antivirus, filtrage web, prévention d’intrusion, contrôle applicatif, filtrage DNS, anti-botnet. C’est le bundle standard pour une PME.
- ATP, Advanced Threat Protection : UTP sans le filtrage web ni le contrôle applicatif, pour les sites qui n’en ont pas besoin.
- Enterprise Protection : ajoute le sandboxing, l’isolation des ransomwares et la sécurité IoT, pour les sites sensibles.
| Bundle | Pour qui | Notre avis |
|---|---|---|
| FortiCare seul | Aucun usage de sécurité réel | À éviter : le boîtier ne filtre presque rien |
| ATP | Site sans besoin de filtrage web ni de contrôle applicatif | Rare en PME, où la navigation doit être filtrée |
| UTP | La grande majorité des PME et agences | Le choix par défaut |
| Enterprise Protection | Sites sensibles : santé, finance, données critiques | Justifié quand l’exposition au ransomware est forte |
Sur trois ans, la licence représente entre 50 et 65 % du coût total. Un boîtier acheté sans bundle est un routeur cher. Comparez donc les devis sur le coût complet à trois ans, matériel et licences, et notez la date de renouvellement : une licence expirée prive le boîtier des mises à jour de protection, souvent sans que personne ne s’en aperçoive.
Notre méthode, étape par étape
- Inventorier les utilisateurs, les appareils, les sites et les télétravailleurs, aujourd’hui et dans les prochaines années.
- Mesurer le trafic réel plutôt que de le deviner : liens internet, pics d’usage, flux entre serveurs et postes.
- Appliquer la marge de 30 % et compter chaque utilisateur distant comme un utilisateur supplémentaire.
- Choisir le modèle sur le débit avec inspection, en vérifiant qu’il couvre la somme des liens et le trafic interne segmenté.
- Choisir le bundle, UTP par défaut, Enterprise Protection pour les sites sensibles.
- Planifier le déploiement : migration des règles, segmentation, SD-WAN, mises à jour et supervision.
Les erreurs que nous corrigeons le plus
- Un 40F pour 60 utilisateurs, choisi sur le prix : inspection désactivée « parce que ça ralentit », donc aucune protection.
- Inspection SSL en mode certificat seulement : la moitié des menaces passe dans le trafic chiffré. Ce mode ne lit que le certificat du site visité, pas le contenu échangé.
- Un seul lien internet, sans SD-WAN ni secours 4G, alors que le FortiGate le gère nativement, voir notre article SD-WAN.
- Firmware jamais mis à jour depuis l’installation, alors que les correctifs de sécurité des pare-feu sont publiés régulièrement.
- Aucune segmentation : postes, serveurs, caméras et WiFi invité sur le même réseau.
- Des règles « tout autorisé » créées pour dépanner un jour et jamais retirées.
- Une interface d’administration accessible depuis internet, protégée par un mot de passe seul.
Checklist avant de commander
- Nombre d’utilisateurs actuel, marge de 30 % comprise, et nombre de télétravailleurs.
- Débit Threat Protection du modèle, comparé à la somme de vos liens internet.
- Trafic interne entre réseaux segmentés pris en compte.
- Ports nécessaires listés : fibres, secours 4G, commutateurs, serveurs.
- WiFi intégré ou points d’accès dédiés, selon la taille du site.
- Bundle de licence choisi, avec FortiCare et date de renouvellement notée.
- Besoin ou non d’une paire en haute disponibilité.
- Plan de migration des règles existantes et de mise à jour du firmware.
Ce que comprend notre déploiement
Audit du trafic réel, choix du modèle et du bundle, migration des règles existantes, comme pour une migration depuis pfSense, segmentation, SD-WAN et supervision dans notre console. Le tout dans notre offre infrastructure réseau, avec un devis matériel et licences transparent. Pour dimensionner votre futur pare-feu à partir de votre trafic réel, contactez-nous.
Questions fréquentes
Quel débit réel attendre d’un FortiGate 60F ?
Le 60F annonce 10 Gbit/s en pare-feu, mais avec inspection SSL, antivirus, filtrage web et IPS activés, son débit Threat Protection tombe autour de 700 Mbit/s. C’est ce chiffre qu’il faut comparer à votre lien fibre.
Quelle licence FortiGate prendre pour une PME ?
FortiCare est indispensable pour le support et le remplacement matériel. Le bundle UTP (antivirus, filtrage web, IPS, contrôle applicatif, filtrage DNS, anti-botnet) est le standard PME ; Enterprise Protection ajoute sandboxing et isolation des ransomwares pour les sites sensibles.
Combien pèse la licence dans le coût total d’un FortiGate ?
Sur trois ans, la licence représente entre 50 et 65 % du coût total. Un boîtier acheté sans bundle de sécurité n’est qu’un routeur cher.
Le WiFi intégré d’un FortiGate suffit-il pour un bureau ?
Le point d’accès intégré dépanne un petit site mais devient insuffisant au-delà de quinze utilisateurs. Il faut alors des points d’accès dédiés.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn