WiFi professionnel pour hôtel et riad au Maroc : couverture, portail captif et sécurité
WiFi professionnel pour hôtel et riad au Maroc : couverture chambre par chambre, murs épais, portail captif, réseaux séparés, itinérance et loi 09-08.
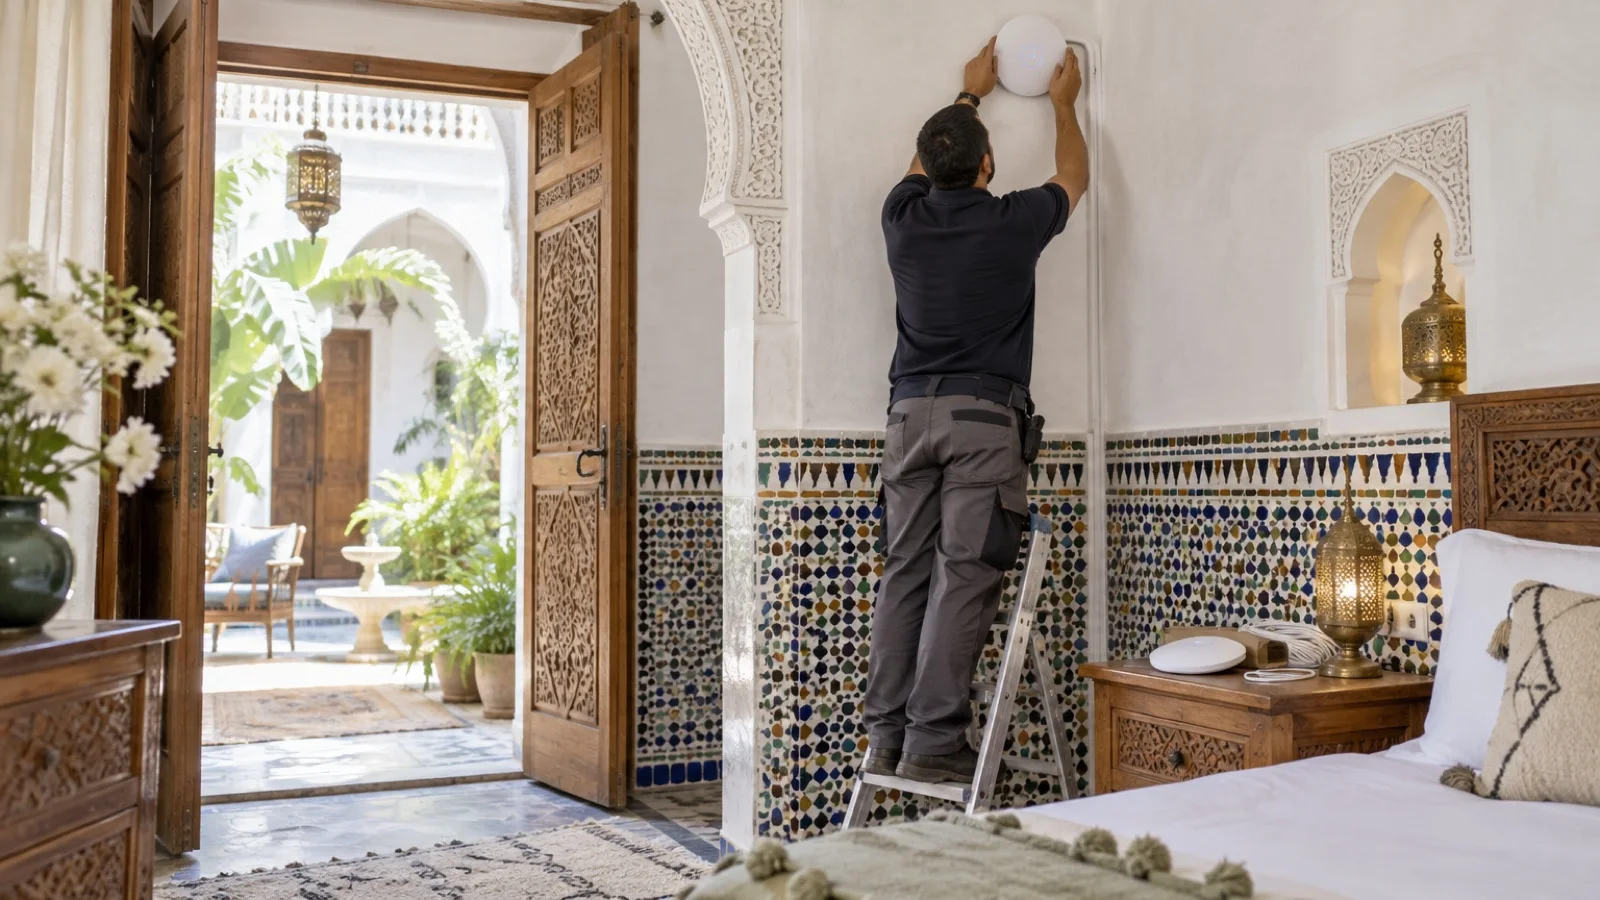
La réponse courte : dans un hôtel ou un riad au Maroc, le WiFi est jugé chambre par chambre, pas sur la fiche technique de la borne. Il faut une borne par zone que les murs isolent, un câble vers chaque borne dès que le bâtiment le permet, un réseau clients totalement séparé du PMS, des caisses et du personnel, un portail captif simple et une supervision qui détecte la borne en panne avant qu’un client ne le signale dans un avis.
Ce guide explique pourquoi le WiFi décroche dans les hôtels et riads marocains, et comment le concevoir, le sécuriser et le faire vivre. Les capacités techniques citées proviennent de la documentation des constructeurs ; nous ne donnons ni prix ni chiffres de performance théoriques, qui ne disent rien de votre bâtiment.
Pourquoi le WiFi d’un hôtel ou d’un riad pose problème
Dans des bureaux, quelques bornes au plafond couvrent un plateau ouvert. Un hôtel, et plus encore un riad, est l’inverse : une succession de petites pièces fermées, souvent séparées par des murs épais en brique, en pisé ou couverts de tadelakt, avec des portes en bois massif, des salles de bain carrelées et un patio central à ciel ouvert.
Chacun de ces éléments affaiblit le signal. Le résultat est connu : une borne puissante placée dans le patio ou le couloir donne « trois barres » sur la terrasse et rien dans la chambre du fond, ou un téléphone qui affiche le WiFi mais n’arrive pas à charger une page. Le problème vient rarement du débit internet, presque toujours de la conception du réseau sans fil.
Trois autres contraintes sont propres à l’hôtellerie :
- Les clients arrivent avec plusieurs appareils chacun (téléphone, ordinateur, tablette, montre) et s’attendent à pouvoir regarder une vidéo en soirée, au moment où tout le monde est connecté.
- Le personnel dépend aussi du WiFi : tablettes de réception, terminaux de paiement, téléphones WiFi du ménage ou du room service, caméras, serrures connectées.
- Le bâtiment est souvent protégé : on ne perce pas un plafond peint ou un mur en zellige comme une cloison de bureau.
Couverture d’abord : une borne par zone, pas une borne puissante
La règle qui change tout : il vaut mieux plusieurs bornes à puissance modérée, au plus près des chambres, qu’une borne puissante pour tout l’étage. Une borne trop puissante est entendue de loin par le téléphone, qui s’y accroche, mais le téléphone, lui, n’a pas la puissance de répondre à travers deux murs.
| Configuration du bâtiment | Approche recommandée |
|---|---|
| Hôtel moderne, couloir central, cloisons légères | Bornes dans les couloirs ou une chambre sur deux, à valider par mesure |
| Hôtel avec murs porteurs épais | Bornes dans les chambres, ou bornes murales de chambre |
| Riad autour d’un patio | Une borne par chambre ou par groupe de chambres, bornes extérieures pour patio et terrasse |
| Terrasse, piscine, jardin | Bornes prévues pour l’extérieur, alimentées en PoE |
| Restaurant, salle de petit-déjeuner, salle de séminaire | Raisonner en capacité (nombre d’appareils simultanés), pas seulement en couverture |
Les bandes de fréquence comptent aussi. Le 2,4 GHz porte plus loin mais offre peu de canaux et se sature vite ; le 5 GHz offre beaucoup plus de canaux et de débit, avec une portée plus courte. Dans un bâtiment cloisonné, un réseau conçu pour le 5 GHz, avec une borne proche de chaque chambre, donne de bien meilleurs résultats. La bande 6 GHz des bornes récentes dépend de la réglementation nationale et des appareils des clients : nous vérifions au cas par cas ce que les équipements vendus au Maroc autorisent.
Pour la différence entre couverture et capacité, et la méthode de mesure, voir notre guide WiFi entreprise haute densité.
Le câble : la partie invisible qui fait la qualité
Chaque borne a besoin d’un câble réseau qui lui apporte à la fois les données et l’alimentation électrique (PoE), depuis un commutateur installé dans une baie. C’est la partie la plus délicate dans un riad ou un hôtel ancien : il faut trouver des cheminements discrets, réutiliser des gaines existantes, passer par les faux plafonds ou les plinthes.
Quand tirer un câble est vraiment impossible, les bornes peuvent se relier entre elles par radio (mode mesh). C’est une solution d’appoint : le lien sans fil entre bornes consomme du temps d’antenne qui n’est plus disponible pour les clients, et chaque saut supplémentaire dégrade le résultat. Nous gardons le câble pour la majorité des bornes et réservons le mesh à une chambre isolée ou à un pavillon.
Côté baie, prévoyez un commutateur PoE dimensionné pour toutes les bornes, et un onduleur : une coupure de courant ne doit pas faire tomber tout le WiFi. Nos guides sur le câblage informatique d’entreprise et sur la baie de brassage et les switchs PoE détaillent ces choix.
Séparer les réseaux : clients, personnel, PMS, caisses
Un hôtel fait circuler sur la même infrastructure des usages qui ne doivent jamais se croiser. La bonne pratique est de créer un réseau logique (VLAN) par population, chacun avec ses règles sur le pare-feu.
| Réseau | Qui s’y connecte | Ce qu’il peut joindre |
|---|---|---|
| Clients | Téléphones et ordinateurs des clients | Internet uniquement, isolation entre clients activée |
| Personnel | Tablettes de réception, postes, téléphones de service | Applications métier, internet filtré |
| PMS et caisses | Logiciel hôtelier, terminaux de paiement | Seulement les serveurs et services nécessaires |
| Voix | Téléphones IP fixes ou WiFi | Le standard téléphonique, avec priorité |
| Équipements | Caméras, serrures, TV, climatisation connectée | Leurs serveurs de gestion, rien d’autre |
Deux réglages sont indispensables sur le réseau clients. L’isolation entre clients empêche un appareil de voir ou d’attaquer celui de la chambre voisine. La limitation de bande passante par appareil évite qu’un seul client qui télécharge ne dégrade la connexion de tous les autres.
Si vos téléphones de service passent par le WiFi, la voix doit être prioritaire et la couverture pensée pour elle dans les couloirs, les cuisines et les locaux techniques, comme nous l’expliquons dans notre guide du standard téléphonique pour hôtel.
Itinérance : passer d’une borne à l’autre sans couper
Un client qui marche de sa chambre au restaurant change plusieurs fois de borne. Si le passage est mal géré, l’appel WhatsApp coupe ou la vidéo s’interrompt. Trois normes aident les appareils à changer de borne proprement :
- 802.11k : la borne fournit à l’appareil la liste des bornes voisines, pour qu’il n’ait pas à les chercher.
- 802.11v : le réseau peut orienter un appareil vers une borne moins chargée ou mieux placée.
- 802.11r (« fast BSS transition ») : la reconnexion à la nouvelle borne est accélérée, ce qui compte pour la voix.
Ces options existent chez les constructeurs professionnels ; chez Fortinet, par exemple, elles se règlent par réseau WiFi dans la configuration des bornes FortiAP. Certains appareils anciens les gèrent mal : nous les activons après test.
Le portail captif : utile, à condition de rester simple
Le portail captif est la page qui s’affiche avant l’accès à internet. Il sert à faire accepter les conditions d’utilisation, à remettre un accès limité dans le temps ou à identifier le client. Plusieurs approches existent :
| Approche | Fonctionnement | Pour qui |
|---|---|---|
| Page d’acceptation seule | Le client accepte les conditions, sans saisie | Riad, maison d’hôtes, café |
| Code par séjour | La réception remet un identifiant qui expire à la fin du séjour | Hôtel qui veut contrôler l’accès |
| Identification par chambre | Le portail vérifie nom et numéro de chambre auprès du PMS | Hôtel équipé d’un PMS compatible, via un portail tiers |
| Portail marketing | Connexion par e-mail ou réseau social, collecte de contacts | Établissement qui exploite ces données, avec consentement |
Sur un pare-feu FortiGate, le contrôleur WiFi intégré propose une page d’acceptation, avec ou sans authentification, et un compte « administrateur invités » limité à la création d’accès clients, qui peuvent porter une date d’expiration : un usage adapté à la réception. Les bornes WatchGuard gérées depuis WatchGuard Cloud proposent un portail captif hébergé dans le cloud, personnalisable, ou l’intégration d’un portail tiers.
Pour la plupart des riads, une page d’acceptation suffit. Pensez aussi au WiFi Enhanced Open de la WiFi Alliance : sur un réseau sans mot de passe, il chiffre la connexion de chaque appareil, et il fonctionne avec un portail captif. Les appareils récents le prennent en charge.
Données des clients : ce que dit la loi 09-08
Dès que le portail collecte un nom, un e-mail, un numéro de téléphone, vous traitez des données personnelles. La loi 09-08 s’applique : information claire des clients, finalité définie, durée de conservation limitée, case de consentement non précochée pour tout usage marketing, et formalités auprès de la CNDP selon le traitement. Notre article sur la loi 09-08 et les obligations des entreprises détaille la démarche.
Sécurité : les réglages qui protègent l’établissement
Le WiFi d’un hôtel est un réseau ouvert à des inconnus, au milieu des systèmes qui encaissent les paiements et stockent les données des clients. Les réglages de base :
- WPA3 sur les réseaux du personnel, avec un mot de passe propre au personnel, changé au départ d’un salarié, ou une authentification individuelle (WPA3-Enterprise) pour les établissements plus grands.
- Aucun accès du réseau clients vers l’administration des bornes, du pare-feu ou du PMS.
- Filtrage des sites malveillants sur le réseau clients et sur le réseau du personnel.
- Mises à jour régulières du micrologiciel des bornes et du pare-feu.
- Comptes d’administration nominatifs, protégés par double authentification, jamais le mot de passe d’origine.
- Détection des bornes pirates quand la solution le permet : une fausse borne qui imite le nom de votre WiFi est un piège classique dans les lieux publics.
Le choix du pare-feu compte autant que celui des bornes : avec un FortiGate, les bornes FortiAP et les commutateurs FortiSwitch se pilotent depuis la même console, comme expliqué dans FortiSwitch et FortiAP : piloter tout le réseau depuis le FortiGate. Nous sommes partenaire Fortinet et partenaire WatchGuard.
Quelle solution choisir selon l’établissement
| Établissement | Notre approche habituelle |
|---|---|
| Riad ou maison d’hôtes de quelques chambres | Bornes à contrôleur cloud ou pilotées par le pare-feu, page d’acceptation, réseau personnel séparé |
| Hôtel déjà équipé d’un FortiGate | Bornes FortiAP pilotées par le FortiGate, portail invité intégré, FortiSwitch en option |
| Hôtel équipé d’un Firebox WatchGuard | Bornes WatchGuard gérées depuis WatchGuard Cloud |
| Hôtel avec séminaires et restaurant | Bornes haute densité dans les salles, limitation de débit par appareil |
| Établissement multi-sites | Gestion centralisée dans le cloud du constructeur, mêmes réglages partout |
Pour comparer deux approches courantes, lisez Ubiquiti UniFi ou Fortinet FortiAP. Et n’oubliez pas le lien internet : un hôtel bien couvert reste à l’arrêt sans secours en cas de coupure, voir notre guide sur la fibre entreprise au Maroc.
Les erreurs que nous corrigeons le plus souvent
- Des box opérateur ou des répéteurs grand public posés au fil des réclamations, chacun avec son propre nom de réseau.
- Une borne puissante dans le patio censée couvrir tout le riad.
- Clients et caisses sur le même réseau, sans isolation.
- Un mot de passe WiFi unique, affiché à la réception, partagé par les clients et le personnel depuis des années.
- Du mesh en cascade sur plusieurs sauts, sans aucun câble.
- Aucune supervision : la borne en panne est découverte par un avis négatif.
- Un portail captif qui collecte des e-mails sans information ni consentement.
Checklist avant de lancer le projet
- Plan des étages et des chambres, matériaux des murs, zones extérieures à couvrir.
- Usages : nombre de chambres, salle de séminaire, restaurant, téléphones WiFi du personnel.
- Cheminements de câble possibles, emplacement de la baie, alimentation secourue.
- Réseaux à créer : clients, personnel, PMS et caisses, voix, équipements.
- Type de portail captif et données collectées, au regard de la loi 09-08.
- Pare-feu existant et solution de gestion des bornes.
- Lien internet principal et secours.
- Qui supervise et qui intervient en cas de panne, y compris en haute saison.
Comment nous procédons
Nous commençons par une visite et une étude de couverture sur place, chambre par chambre, en tenant compte des murs, des patios et des contraintes du bâtiment. Nous fournissons ensuite le plan d’implantation, le matériel et les licences, avec ou sans installation, puis réalisons le câblage, la pose et la configuration : réseaux séparés, portail captif, itinérance, sécurité. La recette se fait par mesure dans chaque chambre, avec un document de synthèse.
En exploitation, les bornes, le pare-feu et le lien internet sont supervisés 24/7, et un incident critique est pris en charge en moins de 15 minutes, depuis Casablanca, à distance ou sur site. Retrouvez notre offre WiFi professionnel au Maroc et notre page dédiée à l’informatique des hôtels, riads et restaurants, puis demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Combien de bornes WiFi faut-il pour un riad ?
Il n’existe pas de ratio fiable : tout dépend des murs, des étages et du patio. Dans un riad, les murs épais arrêtent une bonne partie du signal, si bien qu’une borne par chambre ou par groupe de chambres proches est souvent nécessaire. Seule une étude de couverture sur place permet de fixer le nombre et l’emplacement.
Faut-il un portail captif pour le WiFi des clients ?
Ce n’est pas obligatoire, mais c’est utile pour afficher les conditions d’utilisation, limiter la durée de connexion ou remettre un code par séjour. Si le portail collecte un nom, un e-mail ou un numéro de téléphone, c’est un traitement de données personnelles soumis à la loi 09-08 : information des clients, consentement pour le marketing et formalités auprès de la CNDP.
Le WiFi clients peut-il partager le réseau du PMS et des caisses ?
Non. Le WiFi clients doit être isolé dans son propre réseau (VLAN), sans aucun accès au PMS, aux caisses, aux caméras ni aux postes du personnel, et avec l’isolation entre clients activée pour qu’un appareil ne puisse pas en joindre un autre.
Peut-on éviter de câbler chaque borne dans un bâtiment ancien ?
Oui, avec des bornes reliées entre elles sans fil (mode mesh), mais le lien radio entre bornes consomme une partie de la capacité. Nous le réservons aux endroits où tirer un câble est impossible, et gardons un câble vers la majorité des bornes.
Quelle solution WiFi choisir pour un hôtel : Fortinet, WatchGuard ou une autre ?
Si l’hôtel a déjà un pare-feu FortiGate, les bornes FortiAP se pilotent depuis celui-ci, portail invité compris. Les bornes WatchGuard se gèrent depuis WatchGuard Cloud, avec un portail captif hébergé ou tiers. Pour un riad sans pare-feu de marque, une solution à contrôleur cloud peut suffire. Le choix dépend surtout de l’existant et de qui l’exploitera.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn