Audit de sécurité informatique à Casablanca : déroulé, étapes et livrables
Audit de sécurité informatique à Casablanca : cadrage, convention, entretiens, tests techniques, fiches d’écart, rapport et plan d’action. Le déroulé pas à pas.
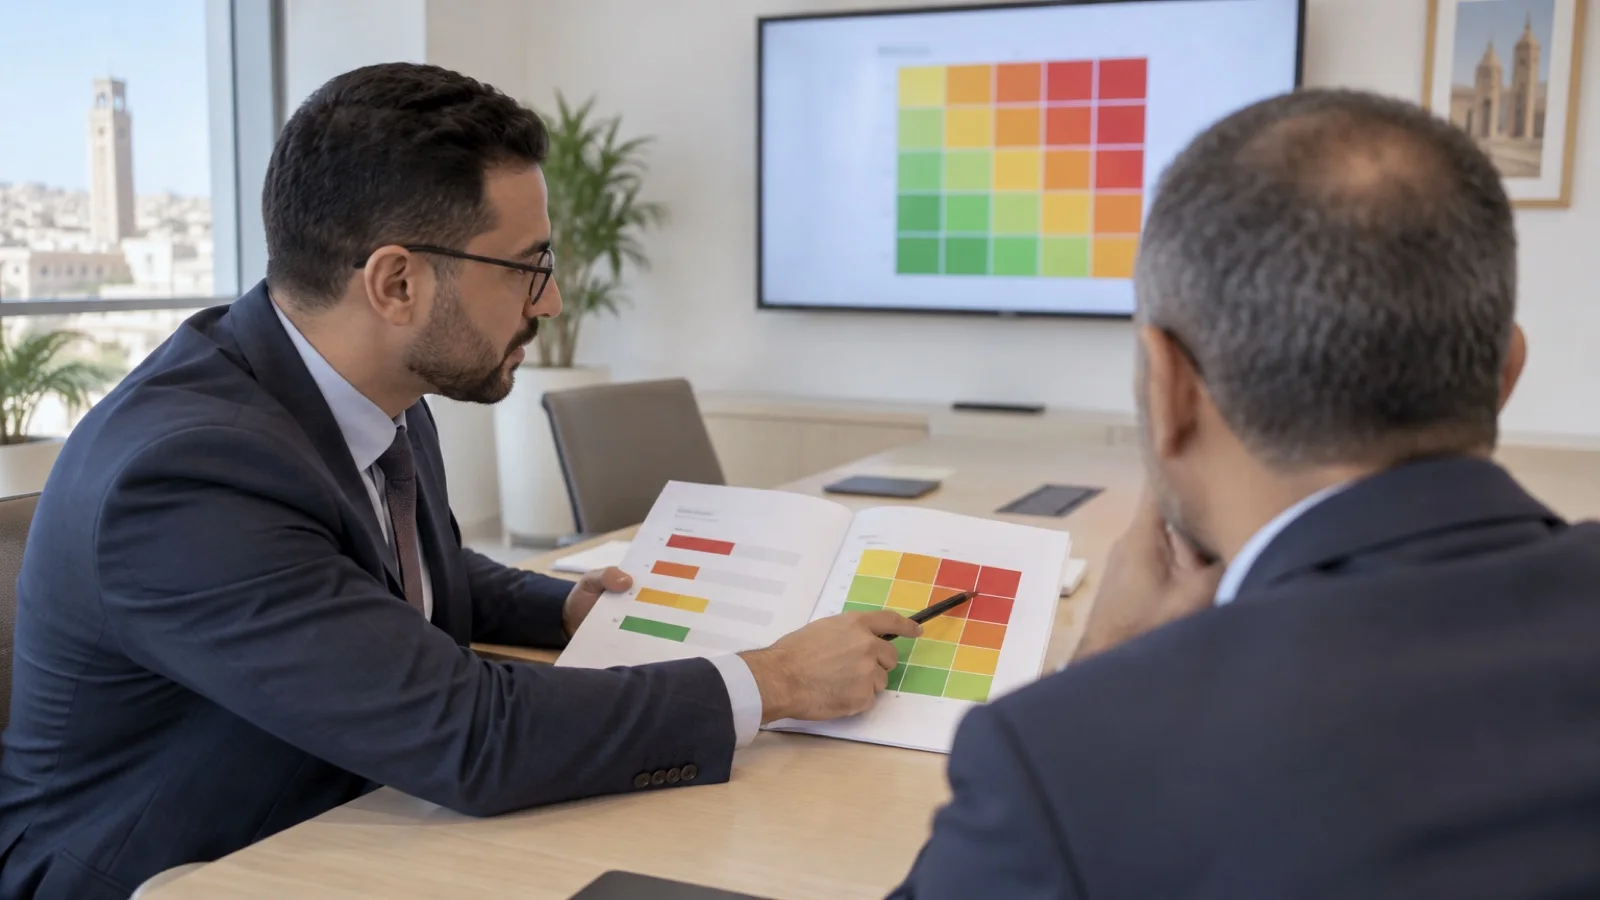
La réponse courte : un audit de sécurité informatique sérieux se déroule en trois temps. D’abord le cadrage : objectifs, périmètre, critères et une convention signée. Ensuite l’exécution : entretiens, visite des locaux, revue des configurations, scans de vulnérabilités, avec une fiche d’écart pour chaque constat. Enfin la clôture : un rapport, une réunion de restitution devant la direction et un plan d’action priorisé. Ce qui distingue un bon audit d’un rapport de scanner, ce sont les livrables : exigez-en la liste dès le premier rendez-vous.
Ce guide décrit ce déroulé étape par étape, tel que nous le pratiquons chez les entreprises de Casablanca et de sa région, en nous appuyant sur le guide d’audit de la sécurité des systèmes d’information publié par la DGSSI. Si vous hésitez encore entre un audit et un test d’intrusion, commencez par notre comparatif audit de sécurité ou test d’intrusion.
Ce que couvre un audit de sécurité informatique
Le guide de la DGSSI distingue deux grands volets, que l’on combine selon le besoin.
| Volet | Ce qui est examiné | Comment |
|---|---|---|
| Audit organisationnel et physique | Politique de sécurité, organisation, ressources humaines, inventaire des actifs, contrôle d’accès, sécurité physique des locaux, exploitation, fournisseurs, gestion des incidents, continuité d’activité, conformité | Questionnaires, entretiens, revue des documents, visite des locaux |
| Audit technique | Vulnérabilités des systèmes et équipements, architecture réseau, configurations (pare-feu, serveurs, postes, messagerie, cloud), applications | Outils de découverte et de scan, analyse des configurations, tests ciblés |
Le guide recommande de faire précéder l’audit technique par l’audit organisationnel, afin d’identifier les points critiques qui méritent une analyse approfondie. Les tests d’intrusion et l’audit de code applicatif sont des activités possibles de l’audit technique, mais pas obligatoires : le périmètre se décide au cadrage.
Pour une PME, le volet technique porte presque toujours sur les mêmes cibles, celles qu’un attaquant exploite en premier : comptes et accès distants, pare-feu et services exposés sur internet, messagerie et cloud, postes de travail, sauvegardes, cloisonnement du réseau.
Étape 1 : le cadrage et la convention d’audit
Tout commence par une demande écrite, puis un premier échange pour fixer les objectifs, le périmètre et les critères. Un audit peut répondre à des besoins différents : mesurer le niveau de maturité, vérifier qu’une politique de sécurité est appliquée, valider un nouvel équipement, réagir après une attaque ou préparer une certification ISO 27001. L’objectif choisi change la profondeur et les livrables.
Le guide de la DGSSI demande une convention d’audit signée par les deux parties. Elle doit au moins préciser :
- les rôles et responsabilités de chaque intervenant ;
- les objectifs de l’audit ;
- le périmètre et les modalités : livrables, jalons, portée, durée ;
- les critères d’audit : politique de sécurité, normes, référentiels ;
- les dates et les lieux de la mission ;
- les documents que l’entreprise s’engage à fournir ;
- les interlocuteurs et moyens de communication ;
- la logistique : accès aux locaux, salle, comptes de test ;
- les clauses de confidentialité.
Pour le volet technique, ajoutez une autorisation écrite qui liste les adresses IP, les sites et les équipements visés, ainsi que les plages horaires. C’est elle qui protège l’entreprise et l’auditeur.
Côté référentiels, la Directive nationale de la sécurité des systèmes d’information (DNSSI) de la DGSSI s’impose aux administrations, aux organismes publics et aux infrastructures d’importance vitale. Une entreprise privée choisit librement son référentiel : ISO 27001 et 27002, DNSSI comme grille, ou une démarche simplifiée. Nous en parlons dans notre article sur la loi 05-20 et la DGSSI.
Étape 2 : la préparation
L’auditeur prépare ensuite un plan de travail : démarche, activités, planning prévisionnel, et une stratégie de tests pour chaque point de contrôle. Le guide de la DGSSI cite cinq techniques, que l’on retrouve dans tout audit sérieux :
- La revue documentaire : schéma réseau, inventaire, politique de sécurité, procédures de sauvegarde, contrats des prestataires.
- Les questionnaires et checklists, construits à partir des critères retenus.
- Les entretiens avec la direction, le responsable informatique, les métiers sensibles (finance, RH, commercial).
- Les immersions sur site : observer les pratiques réelles, par exemple un poste laissé ouvert ou une baie informatique non fermée.
- Les scénarios de tests techniques.
Côté entreprise, préparez ce que vous avez : même un schéma réseau approximatif et la liste des comptes administrateurs font gagner du temps. Notre article audit informatique d’une PME détaille ce qu’il faut rassembler.
Étape 3 : la réunion d’ouverture
L’exécution commence par une réunion d’ouverture. Elle valide le plan de travail, présente le planning et les activités, confirme les interlocuteurs et lève les ambiguïtés. Le guide prévoit un compte rendu de cette réunion et cite comme livrables de cette phase un plan d’assurance qualité, une note de cadrage et un planning prévisionnel.
C’est aussi le moment de convenir de la règle d’alerte : si l’auditeur découvre un risque majeur (sauvegardes inexistantes, accès administrateur exposé sur internet, compte d’ancien salarié actif), il prévient immédiatement, sans attendre le rapport. Le guide de la DGSSI en fait une obligation pour le responsable d’audit.
Étape 4 : l’exécution sur site et à distance
À Casablanca, nous menons l’essentiel sur site : entretiens, visite des locaux techniques, revue des équipements dans la baie. Les tests externes, eux, se font à distance depuis internet, dans les plages autorisées.
| Activité | Ce qui est vérifié | Exemple de constat |
|---|---|---|
| Entretiens et immersion | Pratiques réelles face à la politique affichée | Mots de passe partagés au service comptable |
| Visite des locaux | Accès à la baie, onduleur, climatisation, câblage | Baie informatique non fermée dans un couloir |
| Audit d’architecture | Topologie, cloisonnement, Wi-Fi, flux entre zones | Caméras et postes sur le même réseau |
| Audit de configuration | Pare-feu, VPN, serveurs, postes, messagerie, cloud | Interface d’administration du pare-feu joignable depuis internet |
| Scan de vulnérabilités | Systèmes et services connus vulnérables | Serveur sans correctifs depuis longtemps |
| Revue des sauvegardes | Copie hors site, isolement, test de restauration | Sauvegarde sur un disque branché en permanence |
Chaque constat est documenté dans une fiche d’écart. Selon le guide, elle comporte le constat de l’auditeur, la recommandation, l’engagement ou l’action proposée par l’entreprise, et le commentaire de l’auditeur sur cette proposition. Les comptes rendus d’entretien sont validés avec vos interlocuteurs, et toute modification faite sur le système pendant l’audit est tracée. Règle d’or rappelée par la DGSSI : en fin de mission, le système ne doit pas être moins sécurisé qu’au départ.
Étape 5 : l’analyse et la consolidation
L’auditeur consolide ensuite ses relevés : résultats de scans, rapport d’analyse des vulnérabilités, liste des anomalies de configuration, fiches d’écart. Il remplit une grille de maturité par rapport aux objectifs fixés au départ, formule des constats clairs et prépare des recommandations réalistes.
C’est là que se joue la valeur de l’audit. Une faille n’a pas la même importance sur le serveur de paie que sur une machine de test isolée : les constats doivent être classés selon votre activité, pas seulement selon un score automatique.
Étape 6 : la clôture, le rapport et la restitution
La mission se termine par une réunion de clôture devant la direction : présentation des constats, réponses aux questions, validation des conclusions. Le rapport doit être émis dans les délais convenus, diffusé aux seules personnes désignées et rester confidentiel.
Les livrables à exiger
| Livrable | À quoi il sert | Pour qui |
|---|---|---|
| Synthèse pour la direction | Niveau de risque global, constats majeurs, décisions attendues | Direction générale |
| Rapport technique | Pour chaque constat : description, preuve, gravité, correction | Responsable informatique, prestataire |
| Fiches d’écart | Suivi constat par constat, avec les engagements pris | Responsable sécurité |
| Liste des vulnérabilités et anomalies de configuration | Base de travail pour les corrections | Équipe technique |
| Grille de maturité | Point de départ mesurable pour le prochain audit | Direction, responsable sécurité |
| Plan d’action priorisé | Qui fait quoi, dans quel ordre, avec quels prérequis | Tous |
Selon ce qui a été convenu au départ, le guide de la DGSSI cite aussi d’autres livrables possibles : une politique de sécurité, une charte d’utilisation des ressources informatiques, une matrice et une cartographie des risques, un cahier des charges des solutions retenues, des procédures (inventaire, accès physiques, sauvegarde). Ce sont souvent eux qui servent le plus longtemps.
Après l’audit : corriger et vérifier
Un audit ne sert à rien si le plan d’action reste dans un tiroir. La convention peut prévoir que l’auditeur suive la mise en œuvre des corrections et rende compte de leur avancement. Nous recommandons une contre-vérification des points majeurs une fois corrigés.
Les premières corrections sont presque toujours les mêmes : activer la MFA, voir déployer la MFA en entreprise ; durcir le pare-feu, voir les 10 réglages de sécurité d’un FortiGate ; isoler une copie des sauvegardes, voir la sauvegarde 3-2-1 immuable. Si l’audit touche des données personnelles, il nourrit aussi votre conformité à la loi 09-08.
Les erreurs fréquentes
- Commander un audit sans périmètre écrit, puis découvrir que le cloud ou les sites distants n’étaient pas couverts.
- Lancer des scans sans autorisation écrite ni plages horaires convenues.
- Accepter un rapport de scanner brut, sans contexte ni priorisation.
- Ne pas impliquer la direction, qui ne valide alors ni le budget ni les décisions.
- Oublier l’organisationnel : départs de salariés, mots de passe partagés, prestataires avec accès permanent.
- Ne jamais vérifier les corrections, si bien que le même constat réapparaît à l’audit suivant.
Checklist avant de lancer un audit de sécurité
- Objectif de l’audit écrit en une phrase.
- Périmètre : sites, réseaux, serveurs, cloud, applications, avec ou sans test d’intrusion.
- Référentiel retenu : ISO 27001, DNSSI comme grille, ou démarche simplifiée.
- Convention signée, avec clauses de confidentialité.
- Autorisation écrite pour les tests techniques.
- Interlocuteurs disponibles et documents rassemblés.
- Liste des livrables fixée dès le départ.
- Suivi des corrections et contre-vérification prévus.
Comment nous procédons
Nous commençons par un audit initial offert : un premier état des lieux de vos accès, de votre pare-feu, de votre messagerie et de vos sauvegardes, pour décider ensemble s’il faut aller plus loin et sur quel périmètre. Pour un audit complet, nous rédigeons la convention, intervenons sur site depuis Casablanca, documentons chaque constat et restituons devant votre direction un rapport et un plan d’action priorisé. Nous pouvons ensuite mettre en œuvre les corrections, notamment comme intégrateur Fortinet au Maroc, puis superviser votre système 24/7 avec une prise en charge des incidents critiques en moins de 15 minutes.
Découvrez notre offre de cybersécurité au Maroc et notre infogérance à Casablanca, puis demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Que doit contenir la convention d’audit ?
Selon le guide d’audit de la DGSSI : les rôles de chaque partie, les objectifs, le périmètre et les livrables, les critères d’audit (politique de sécurité, normes, référentiels), les dates et lieux, les documents que l’entreprise s’engage à fournir, les interlocuteurs, la logistique et des clauses de confidentialité. Pour les tests techniques, ajoutez une autorisation écrite précisant les adresses et équipements visés.
Quels livrables attendre d’un audit de sécurité ?
Au minimum un rapport en deux niveaux (synthèse pour la direction, partie technique détaillée), les fiches d’écart avec constats et recommandations, la liste des vulnérabilités et des anomalies de configuration, une grille de maturité et un plan d’action priorisé. Selon ce qui a été convenu au départ, s’y ajoutent une cartographie des risques, une politique de sécurité, une charte informatique ou des procédures.
L’audit peut-il perturber la production ?
Les entretiens et la revue documentaire non. Les scans de vulnérabilités se planifient et se limitent au périmètre autorisé. Le guide de la DGSSI recommande de réaliser sur un environnement de test les tests d’intrusion susceptibles d’arrêter un système, et rappelle qu’en fin de mission le système ne doit pas être moins sécurisé qu’au départ.
Une PME de Casablanca doit-elle choisir un prestataire qualifié par la DGSSI ?
L’obligation de recourir à un prestataire d’audit qualifié vise les systèmes sensibles des infrastructures d’importance vitale, au titre de la loi 05-20. Une PME privée n’y est généralement pas soumise, mais les critères du guide de la DGSSI (méthode, confidentialité, compétences, contrat clair) restent une bonne grille de choix.
Audit de sécurité ou test d’intrusion : par quoi commencer ?
Par l’audit. Le guide de la DGSSI recommande de faire précéder l’audit technique par un audit organisationnel, pour cibler les points critiques. Le test d’intrusion vient ensuite, sur un périmètre choisi, pour mesurer l’impact réel des failles.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn