Sécurité des clés USB en entreprise : bloquer, chiffrer et contrôler les supports amovibles
Clés USB et disques externes : risques (malware, fuite de données), politique d’usage, blocage par Intune ou Kaspersky, chiffrement BitLocker To Go. Guide PME au Maroc.
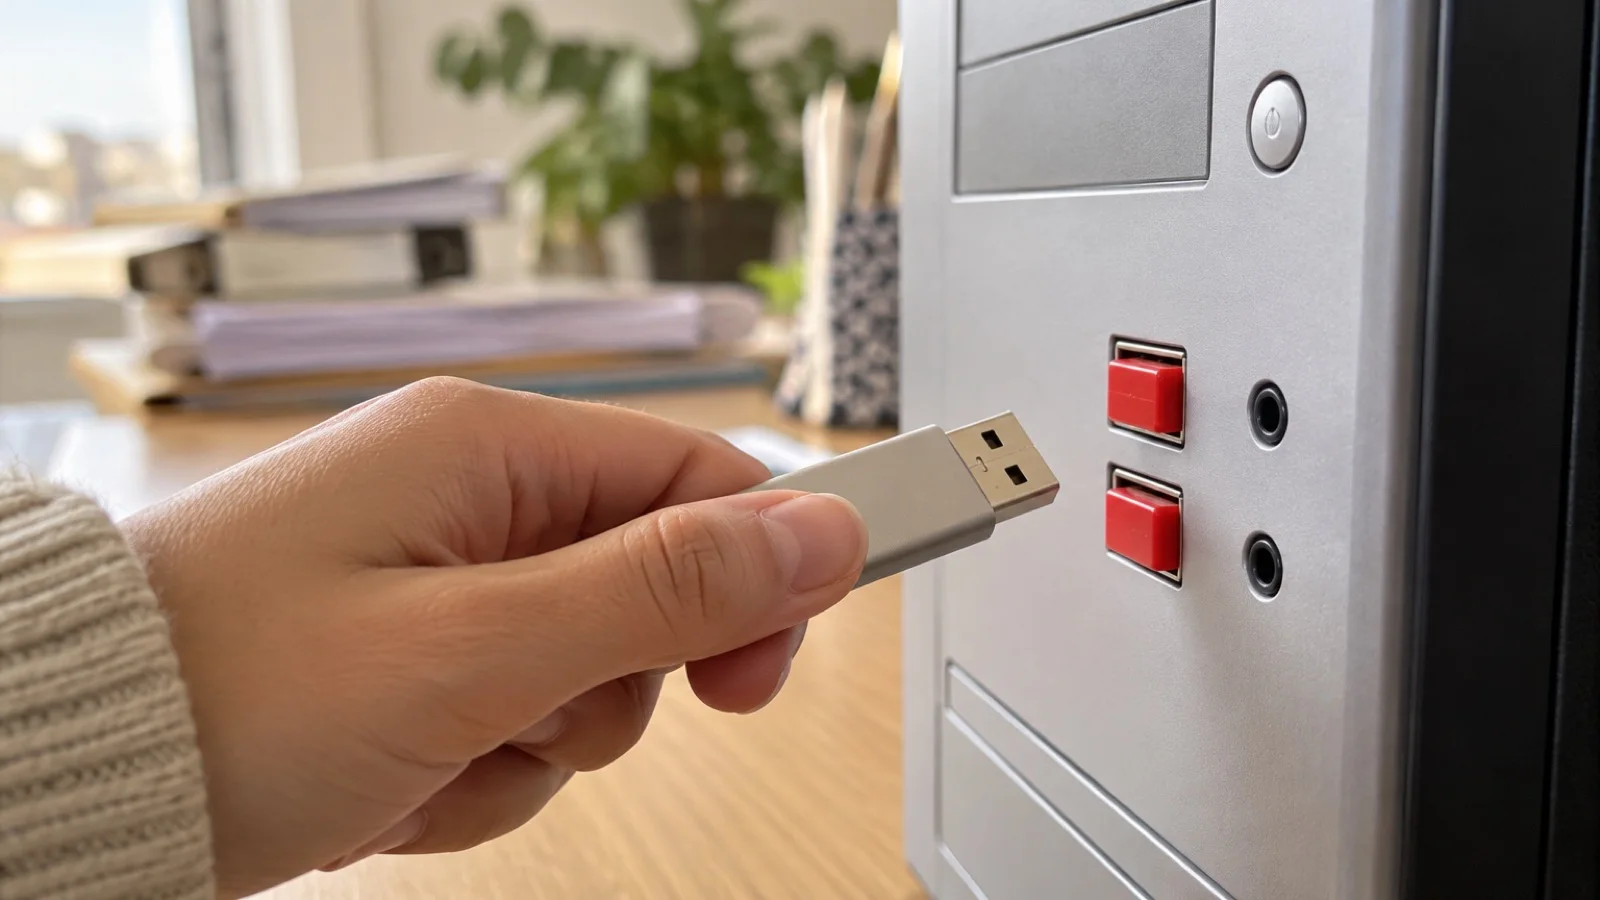
La réponse courte : une clé USB est à la fois une porte d’entrée pour les logiciels malveillants et une porte de sortie pour vos données. La bonne politique tient en cinq mesures : bloquer le stockage amovible par défaut, autoriser seulement les supports de l’entreprise, les chiffrer, analyser tout support qui entre, et journaliser ce qui est copié. Ces mesures se déploient depuis une console centrale (Microsoft Intune, Kaspersky Security Center), pas poste par poste, et elles ne bloquent ni les claviers, ni les souris, ni la recharge des téléphones.
Ce guide s’adresse aux PME marocaines qui veulent reprendre la main sur les clés USB, disques durs externes, cartes SD et smartphones branchés sur les postes. Les capacités techniques citées proviennent de la documentation officielle de Microsoft et de Kaspersky, et des recommandations publiées par l’ANSSI, l’agence française de sécurité des systèmes d’information, souvent reprises comme référence par les entreprises francophones.
Pourquoi la clé USB reste un vrai risque en 2026
On pourrait croire le sujet dépassé à l’heure du cloud. Ce n’est pas le cas, pour trois raisons.
L’entrée de logiciels malveillants. Certains vers se propagent encore par clé USB. Microsoft a documenté en 2022 le ver Raspberry Robin, diffusé par des clés USB contenant un raccourci Windows déguisé en dossier, et l’a relié à un écosystème d’attaques préparant des rançongiciels. Un seul clic sur ce faux dossier suffit à compromettre le poste. Une clé qui a servi sur un ordinateur personnel, chez un imprimeur ou dans un cybercafé peut ramener ce type de menace dans l’entreprise.
La sortie de données. Copier un fichier clients, une base comptable ou des plans sur une clé prend quelques secondes et ne laisse aucune trace si rien n’est journalisé. Que ce soit par négligence ou par malveillance d’un salarié sur le départ, la fuite passe souvent par là.
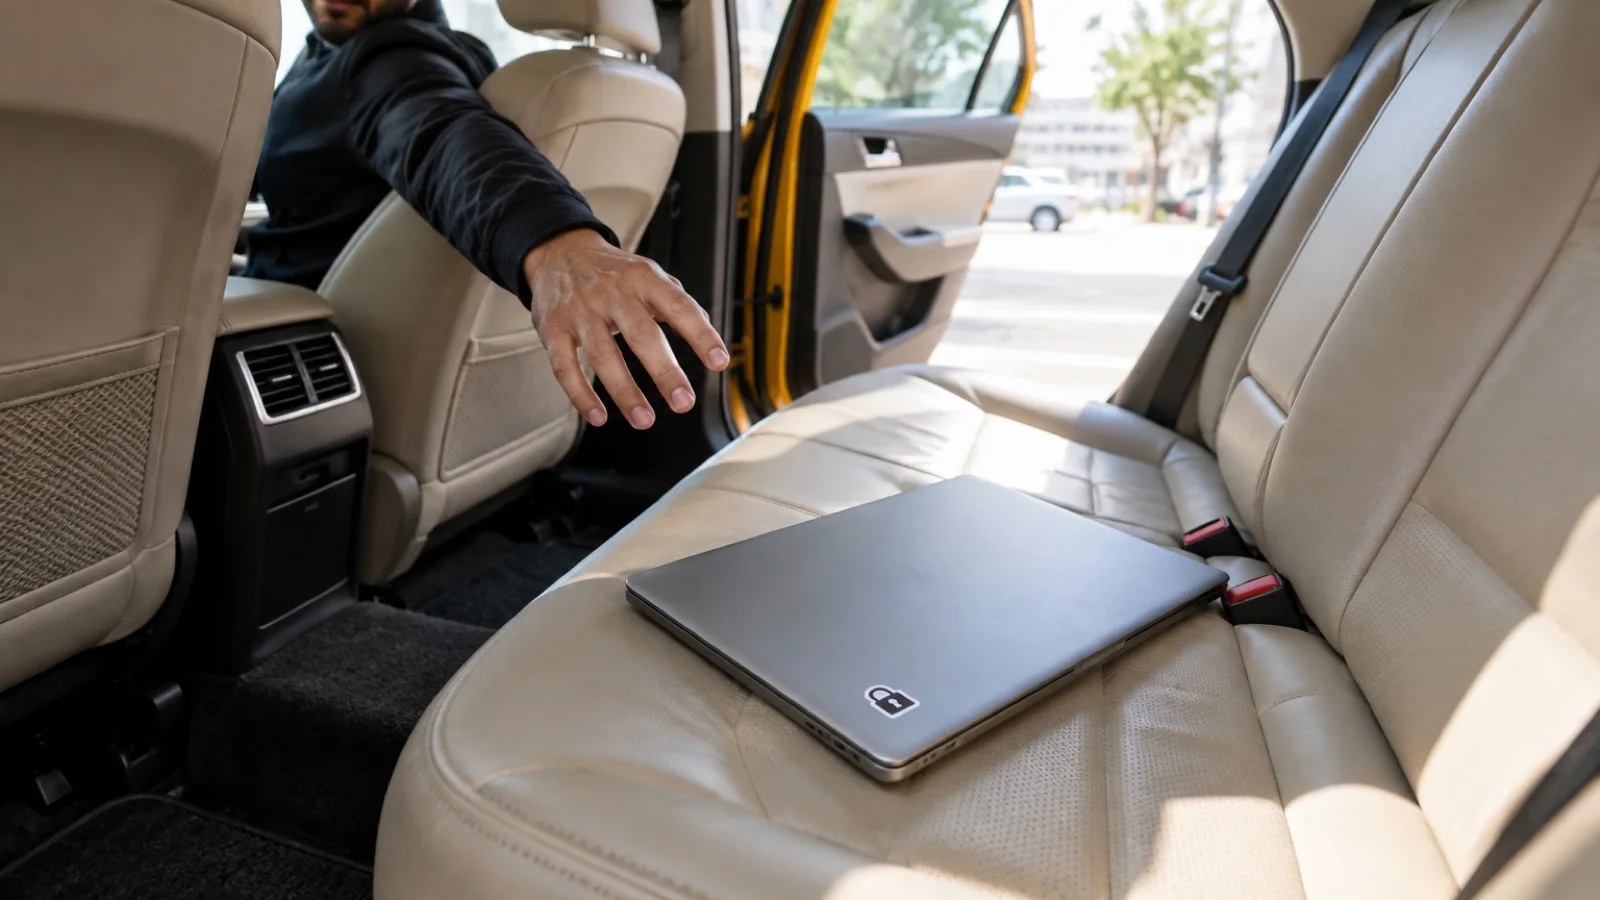
La perte et le vol. Une clé non chiffrée oubliée dans un taxi ou une salle de réunion expose son contenu à quiconque la ramasse. Si elle contient des données personnelles, l’entreprise doit pouvoir démontrer qu’elle les protégeait, comme l’exige la loi 09-08 sur la protection des données personnelles.
À cela s’ajoutent les périphériques piégés, qui se présentent à l’ordinateur comme un clavier pour taper des commandes à la place de l’utilisateur. C’est une raison de plus pour ne jamais brancher une clé trouvée ou reçue sans explication.
Les cinq mesures qui font une vraie politique USB
| Mesure | Ce qu’elle empêche | Outil type |
|---|---|---|
| Bloquer le stockage amovible par défaut | Entrée de malware, sortie de données sur les postes qui n’en ont pas besoin | Intune (contrôle des périphériques Defender), Kaspersky Device Control, stratégies de groupe |
| Autoriser une liste de supports de l’entreprise | Usage de clés personnelles ou inconnues | Exceptions par identifiant de périphérique |
| Chiffrer les supports autorisés | Fuite en cas de perte ou de vol | BitLocker To Go, clés chiffrées matériellement |
| Analyser tout support entrant | Propagation d’un ver ou d’un fichier piégé | Antivirus ou EDR à jour, analyse automatique à la connexion |
| Journaliser les accès et les copies | Fuite non détectée, absence de preuve | Journaux du contrôle des périphériques, Microsoft Purview pour la DLP |
L’ANSSI va dans le même sens : ses guides recommandent soit le bannissement des supports amovibles, soit leur autorisation limitée aux supports dont l’intégrité et la sécurité sont établies, ainsi que le chiffrement des supports autorisés et la désactivation de l’exécution automatique.
Étape 1 : écrire la règle avant de la configurer
Un blocage technique sans règle écrite crée des frictions et des contournements. Avant de toucher aux postes, définissez avec la direction :
- Qui a besoin d’un support amovible et pourquoi : comptabilité pour un échange avec un expert-comptable, commerciaux en salon, techniciens qui mettent à jour des équipements, service qui reçoit des fichiers de partenaires.
- Quels supports sont autorisés : uniquement des clés achetées et identifiées par l’entreprise, jamais de clé personnelle.
- Quelles données peuvent y être copiées et lesquelles ne le peuvent jamais.
- Quelle alternative est proposée pour les échanges courants : partage OneDrive ou SharePoint avec lien expirant, Google Drive, transfert sécurisé.
- Que faire d’une clé trouvée ou reçue : la remettre au service informatique, ne jamais la brancher.
Ces règles trouvent naturellement leur place dans la charte informatique et dans le programme de sensibilisation des salariés.
Étape 2 : bloquer par défaut, sans bloquer la souris
Avec Microsoft Intune et Defender for Endpoint
Dans le centre d’administration Intune, le contrôle des périphériques se configure dans Sécurité du point de terminaison > Réduction de la surface d’attaque. D’après la documentation Microsoft, il peut restreindre l’accès aux supports amovibles, aux appareils portables Windows (smartphones en mode transfert de fichiers), aux CD/DVD et aux imprimantes, et il est désactivé par défaut : tout est donc autorisé tant qu’aucune stratégie n’est appliquée.
La logique recommandée :
- Créer des paramètres réutilisables qui décrivent les groupes de périphériques : « tout le stockage amovible », « clés de l’entreprise » (par identifiant matériel ou numéro de série).
- Créer une stratégie qui refuse la lecture et l’écriture sur le stockage amovible, avec une exception pour le groupe « clés de l’entreprise ».
- Commencer en mode audit, qui enregistre les accès sans les bloquer, pendant quelques semaines.
- Passer en blocage une fois les exceptions légitimes recensées.
Pour les postes qui ne sont pas encore gérés par Intune, des stratégies de groupe (« Accès au stockage amovible ») permettent un blocage plus simple, sans la finesse des exceptions par série. Nous détaillons la gestion des postes par Intune dans Microsoft Intune pour les PME.
Avec Kaspersky Endpoint Security
Le composant Contrôle des périphériques de Kaspersky Endpoint Security, piloté depuis Kaspersky Security Center, règle l’accès par type de périphérique et par bus de connexion (USB notamment). Selon la documentation Kaspersky, il autorise tout par défaut ; on définit ensuite des règles de blocage et une liste de périphériques de confiance, ajoutés par identifiant, auxquels certains utilisateurs ont un accès complet. C’est une bonne option pour les entreprises déjà équipées, que nous accompagnons en tant que partenaire Kaspersky. Le choix de l’édition est détaillé dans Kaspersky entreprise : quelle édition choisir.
Étape 3 : chiffrer les clés autorisées avec BitLocker To Go
BitLocker To Go chiffre une clé USB ou un disque externe depuis Windows Professionnel ou Entreprise. Le réglage qui change tout s’appelle « Refuser l’accès en écriture aux lecteurs amovibles non protégés par BitLocker » (dans Intune : bloquer l’écriture sur les lecteurs de données amovibles non protégés). Une fois activé, toute clé non chiffrée est montée en lecture seule : l’utilisateur doit la chiffrer avant de pouvoir y écrire.
Trois précautions :
- Sauvegarder les clés de récupération dans Microsoft Entra ID ou l’Active Directory, sinon une clé dont le mot de passe est oublié devient illisible.
- Choisir un mot de passe robuste pour déverrouiller la clé, différent du mot de passe Windows.
- Vérifier les postes destinataires : une clé BitLocker se lit sur Windows, mais pas nativement partout. Pour un échange avec un partenaire, le partage cloud est souvent plus simple.
Le chiffrement des disques des postes eux-mêmes est traité dans notre guide BitLocker : chiffrer les postes de l’entreprise.
Étape 4 : analyser tout ce qui entre
Même autorisée, une clé peut transporter un fichier piégé. Un antivirus ou un EDR à jour doit analyser automatiquement tout support connecté, et l’exécution automatique doit rester désactivée. Pour les supports venant de l’extérieur (fournisseur, client, salon), certaines entreprises dédient un poste isolé, appelé station blanche, à leur analyse avant tout usage. La différence entre antivirus classique et détection comportementale est expliquée dans EDR ou antivirus pour une PME.
Étape 5 : journaliser et contrôler les copies
Le contrôle des périphériques enregistre les connexions et les accès refusés ou autorisés. Pour aller plus loin et empêcher la copie d’un fichier selon sa sensibilité (document classé « confidentiel », données de cartes bancaires), Microsoft oriente vers la prévention des pertes de données sur les postes (DLP de Microsoft Purview), disponible selon les licences Microsoft 365. Ces journaux sont précieux en cas de départ conflictuel d’un salarié ou d’enquête après incident.
Les erreurs que nous rencontrons le plus souvent
- Blocage brutal sans phase d’audit : la comptabilité ne peut plus envoyer son fichier mensuel, et une exception globale est accordée dans la panique.
- Exceptions par utilisateur au lieu de par support : la personne autorisée peut alors brancher n’importe quelle clé, y compris personnelle.
- Clés chiffrées sans sauvegarde des clés de récupération.
- Smartphones oubliés : le blocage du stockage amovible ne couvre pas forcément le mode transfert de fichiers des téléphones, qui relève des appareils portables Windows.
- Aucune alternative cloud proposée, ce qui pousse les salariés vers leurs messageries personnelles.
- Politique jamais revue : les exceptions s’accumulent et plus personne ne sait pourquoi elles existent.
Checklist de mise en place
- Recenser les usages réels des supports amovibles, service par service.
- Rédiger la règle et l’intégrer à la charte informatique.
- Acheter et inventorier les clés de l’entreprise (identifiant, numéro de série, détenteur).
- Activer le contrôle des périphériques en mode audit, puis en blocage.
- Imposer BitLocker To Go sur les supports autorisés et sauvegarder les clés de récupération.
- Vérifier que l’antivirus ou l’EDR analyse les supports à la connexion.
- Proposer un partage cloud encadré pour les échanges courants.
- Revoir les exceptions chaque trimestre.
Comment nous procédons
Nous commençons par un audit offert de vos postes et de vos usages, pour savoir qui utilise des supports amovibles et pourquoi. Nous rédigeons ensuite avec vous la règle d’usage, puis déployons le contrôle des périphériques depuis Intune ou la console Kaspersky, en mode audit d’abord. Nous mettons en place le chiffrement BitLocker To Go, la sauvegarde des clés de récupération et le partage cloud de remplacement. Les postes sont ensuite supervisés 24/7, et un incident critique est pris en charge en moins de 15 minutes.
Le contrôle des clés USB n’est qu’une brique d’une démarche plus large de cybersécurité des entreprises au Maroc, qui inclut aussi la protection contre les rançongiciels (voir 7 mesures contre le ransomware) et une sauvegarde 3-2-1 immuable. Demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Faut-il interdire complètement les clés USB en entreprise ?
Le plus sûr est de bloquer le stockage amovible par défaut, puis d’autoriser seulement les supports fournis par l’entreprise, chiffrés et identifiés, pour les personnes qui en ont réellement besoin. L’interdiction totale sans alternative pousse les salariés vers des contournements ; il faut donc proposer un partage cloud encadré (OneDrive, SharePoint, Google Drive) pour les échanges courants.
Peut-on bloquer les clés USB sans bloquer la souris, le clavier ou le téléphone en recharge ?
Oui. Le contrôle des périphériques de Microsoft Defender for Endpoint, piloté par Intune, et le contrôle des périphériques de Kaspersky Endpoint Security agissent par type de périphérique : on bloque le stockage amovible ou les appareils portables Windows sans toucher aux claviers et souris. La recharge d’un téléphone reste possible si l’accès aux fichiers est bloqué.
Comment chiffrer une clé USB d’entreprise sous Windows ?
Avec BitLocker To Go, intégré aux éditions Professionnel et Entreprise de Windows. Une stratégie de groupe ou un profil Intune peut rendre en lecture seule toute clé non protégée par BitLocker : l’utilisateur doit alors chiffrer la clé avant d’y écrire. La clé de récupération est sauvegardée dans Microsoft Entra ID ou l’Active Directory.
Une clé USB perdue avec des données clients, est-ce un problème légal au Maroc ?
Si la clé contient des données personnelles, la loi 09-08 impose au responsable du traitement de prendre les mesures techniques et organisationnelles appropriées pour les protéger contre la perte et l’accès non autorisé. Une clé chiffrée réduit fortement le risque ; une clé en clair perdue expose l’entreprise. Notre article sur la loi 09-08 détaille ces obligations.
Combien de temps faut-il pour mettre en place le contrôle des clés USB ?
Cela dépend du nombre de postes, de l’outil déjà en place et des exceptions métier à recenser. Nous recommandons toujours une phase d’audit, où les usages sont seulement journalisés, avant de passer au blocage : elle évite de bloquer un usage légitime le jour de la bascule.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn