Microsoft Intune pour PME : gérer et sécuriser les postes Windows (Autopilot, conformité, BitLocker, mises à jour)
Intune pour PME : licences, inscription Autopilot, conformité et accès conditionnel, BitLocker, LAPS, mises à jour Autopatch et applications : le guide pas à pas.
La réponse courte : Microsoft Intune est le service cloud de Microsoft qui gère et sécurise vos postes Windows (et vos mobiles) sans serveur ni domaine local. Pour une PME, il est le plus souvent déjà payé : Intune Plan 1 est inclus dans Microsoft 365 Business Premium. La mise en place suit un ordre précis : inscrire les postes (Windows Autopilot pour les neufs), définir une stratégie de conformité reliée à l’accès conditionnel, chiffrer avec BitLocker, piloter Microsoft Defender, protéger le compte administrateur local avec LAPS, puis automatiser les mises à jour Windows et le déploiement des applications. Ce guide suit cet ordre et s’appuie uniquement sur la documentation officielle de Microsoft.
Chez ALLSAFE SOLUTIONS, nous sommes partenaire Microsoft à Casablanca. Nous déployons Intune pour des PME au Maroc, en complément de Microsoft 365, et fournissons les licences et les postes, avec ou sans installation.
Ce qu’Intune change pour une PME
Sans outil de gestion, chaque PC est configuré à la main, les mises à jour dépendent de la bonne volonté de l’utilisateur, et personne ne sait vraiment si les disques sont chiffrés ou si l’antivirus tourne. Les stratégies de groupe (GPO) d’Active Directory répondaient à ce besoin, mais seulement pour les postes connectés au réseau de l’entreprise.
Intune fait le même travail depuis le cloud. Un poste en télétravail, en déplacement ou dans une agence reçoit ses réglages dès qu’il a Internet. Concrètement, Intune permet de :
| Besoin | Ce que fait Intune |
|---|---|
| Préparer un PC neuf | Windows Autopilot configure le poste dès la première connexion de l’utilisateur |
| Savoir où en est le parc | Inventaire matériel et logiciel, état de conformité de chaque poste |
| Bloquer un poste à risque | Stratégie de conformité + accès conditionnel : pas d’accès à Microsoft 365 sans poste conforme |
| Protéger les données | Chiffrement BitLocker imposé, clés de récupération sauvegardées dans Microsoft Entra ID |
| Sécuriser le poste | Antivirus Defender, pare-feu, réduction de la surface d’attaque, bases de sécurité |
| Maîtriser les droits admin | Mot de passe administrateur local unique et renouvelé (Windows LAPS) |
| Tenir Windows à jour | Anneaux de mise à jour et Windows Autopatch |
| Installer les logiciels | Microsoft 365 Apps, applications du Microsoft Store, applications Win32 |
| Réagir à une perte ou un vol | Verrouillage, effacement à distance, réinitialisation Autopilot |
Licences : ce dont vous avez besoin
Microsoft distingue trois niveaux : Intune Plan 1 (le service de base), Intune Plan 2 et la Microsoft Intune Suite, qui ajoutent des fonctions avancées comme l’assistance à distance Remote Help. Pour gérer et sécuriser des postes Windows dans une PME, Plan 1 suffit.
La plupart des entreprises obtiennent Intune via un abonnement Microsoft 365 plutôt qu’en licence seule :
| Abonnement | Intune Plan 1 | Microsoft Entra ID P1 (accès conditionnel) |
|---|---|---|
| Microsoft 365 Business Basic | Non | Non |
| Microsoft 365 Business Standard | Non | Non |
| Microsoft 365 Business Premium | Oui | Oui |
| Microsoft 365 E3 / E5 | Oui | Oui |
| Intune Plan 1 seul | Oui | Non (à ajouter) |
Microsoft présente Business Premium comme conçu pour les PME jusqu’à 300 utilisateurs. Il inclut aussi Microsoft Defender for Business. Pour comparer les trois éditions Business, voir notre guide Microsoft 365 Business Basic, Standard ou Premium.
Point important : une licence Intune doit être attribuée à chaque utilisateur dont les appareils sont gérés. Les administrateurs, eux, peuvent accéder à la console sans licence sur les locataires récents.
Étape 1 : choisir le mode de jonction des postes
Avant d’inscrire le premier PC, décidez comment il sera relié à l’identité de l’entreprise :
- Microsoft Entra join : le poste est joint directement au cloud. C’est le mode que Microsoft recommande pour les nouveaux postes, et le plus simple pour une PME sans serveur.
- Microsoft Entra hybrid join : le poste reste membre d’un Active Directory local et est aussi connu de Microsoft Entra ID. Utile pour une transition, mais Microsoft le déconseille pour les nouveaux déploiements, y compris via Autopilot.
- Appareil personnel enregistré : pour le BYOD, avec une gestion volontairement limitée. Windows Autopatch, par exemple, refuse les appareils personnels.
Côté systèmes, Intune gère Windows 11 dans ses éditions Famille, Pro, Entreprise et Éducation. Mais Autopilot, Autopatch et BitLocker demandent au minimum Windows Pro. Windows 10 a atteint sa fin de support le 14 octobre 2025 : Intune l’accepte encore, sans garantie de fonctionnement. Le remplacement des postes trop anciens est traité dans notre guide du renouvellement du parc informatique.
Étape 2 : inscrire les postes, avec Autopilot pour les neufs
Trois méthodes couvrent la quasi-totalité des cas :
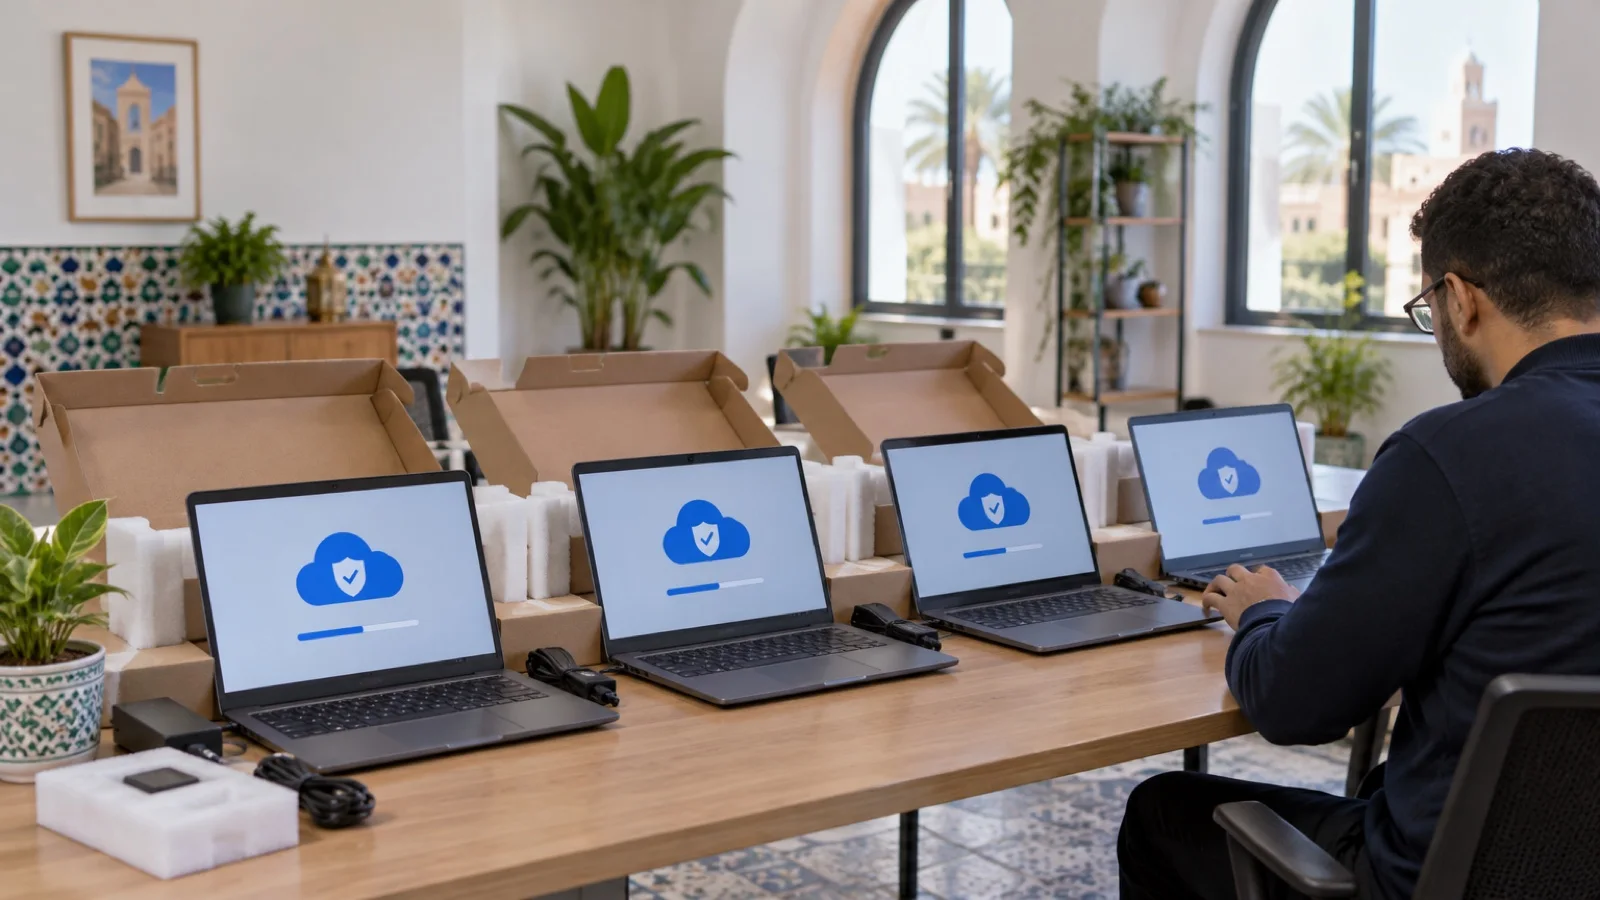
- Windows Autopilot, pour les PC neufs ou réinitialisés. Le poste est enregistré à l’avance dans le service Autopilot (par le constructeur, par le revendeur ou en important son identifiant matériel). L’utilisateur déballe l’ordinateur, se connecte à Internet, saisit son compte professionnel, et le poste se configure seul : jonction, applications, réglages de sécurité. Il n’y a plus de « master » à maintenir.
- Jonction manuelle depuis Windows, pour un poste déjà en service : Paramètres, Comptes, Accès Professionnel ou Scolaire. Avec l’inscription automatique activée, le poste rejoint Intune dans la foulée.
- Inscription par stratégie de groupe, pour les postes déjà membres d’un Active Directory pendant une migration progressive.
Autopilot demande que l’inscription automatique MDM soit activée dans Microsoft Entra ID et que les utilisateurs aient le droit de joindre des appareils. Prévoyez aussi l’accès Internet sans authentification préalable : un portail captif bloque le déroulement.
Étape 3 : conformité et accès conditionnel
C’est l’étape qui transforme Intune en outil de sécurité. Une stratégie de conformité définit ce qu’est un poste acceptable, par exemple :
- chiffrement BitLocker actif ;
- démarrage sécurisé et intégrité du démarrage ;
- pare-feu et antivirus actifs et à jour ;
- version minimale de Windows ;
- niveau de risque signalé par Microsoft Defender inférieur au seuil choisi.
Seule, la conformité ne fait que signaler. Reliée à l’accès conditionnel de Microsoft Entra ID (licence P1), elle bloque : un poste non conforme ne peut plus ouvrir Outlook, Teams ou SharePoint tant qu’il n’est pas corrigé. Combinée à la double authentification déployée sans friction, c’est le cœur d’une approche Zero Trust pour PME.
Déployez d’abord la stratégie en mode rapport, sur un groupe pilote, avec une période de grâce : vous verrez quels postes échoueraient avant de bloquer qui que ce soit.
Étape 4 : sécuriser les postes (BitLocker, Defender, LAPS)
La section Sécurité des points de terminaison d’Intune regroupe les réglages essentiels :
| Stratégie | À configurer |
|---|---|
| Chiffrement de disque | BitLocker sur le disque système, clé de récupération sauvegardée dans Microsoft Entra ID |
| Antivirus | Microsoft Defender Antivirus, protection en temps réel et cloud, protection contre la falsification |
| Pare-feu | Pare-feu Windows actif sur tous les profils réseau |
| Réduction de la surface d’attaque | Règles qui bloquent les comportements typiques des macros et scripts malveillants |
| Protection des comptes | Windows LAPS pour le compte administrateur local |
| Détection et réponse (EDR) | Intégration à Microsoft Defender for Business |
Windows LAPS mérite une attention particulière. Chaque poste Windows possède un compte administrateur local qui ne peut pas être supprimé. S’il a le même mot de passe partout, un attaquant qui le récupère sur un poste les ouvre tous. Avec Intune, LAPS impose un mot de passe unique par poste, le sauvegarde chiffré dans Microsoft Entra ID et le renouvelle automatiquement. Il faut au préalable activer LAPS dans les paramètres d’appareils de Microsoft Entra.
Enfin, retirez les droits d’administrateur aux utilisateurs du quotidien : c’est l’une des mesures les plus efficaces contre les rançongiciels. Pour le choix entre antivirus et EDR, voir notre comparatif EDR ou antivirus.
Étape 5 : les mises à jour Windows avec Autopatch
Intune pilote les mises à jour par anneaux : un petit groupe pilote reçoit les correctifs en premier, le reste du parc suit après un délai. Pour aller plus loin, Windows Autopatch est disponible avec Microsoft 365 Business Premium. Il organise les postes en groupes, gère les mises à jour de qualité, les mises à jour de fonctionnalités, les pilotes et micrologiciels, et fournit des rapports d’état par poste.
Conditions à connaître, d’après Microsoft : les postes doivent être propriété de l’entreprise, inscrits dans Intune, sous Windows Pro ou supérieur, et avoir communiqué avec Intune récemment. Les demandes de support Autopatch auprès de Microsoft ne sont pas incluses avec Business Premium.
Étape 6 : déployer les applications
Intune installe trois familles d’applications :
- Microsoft 365 Apps (Word, Excel, Outlook, Teams), avec le canal de mise à jour choisi ;
- les applications du Microsoft Store ;
- les applications Win32 classiques (logiciel de comptabilité, client VPN, lecteur PDF), empaquetées au format Intune.
Chaque application peut être obligatoire (installée d’office) ou disponible dans le Portail d’entreprise, où l’utilisateur l’installe lui-même sans droits d’administrateur. Pensez au client VPN : un poste géré par Intune est souvent un poste nomade, à protéger avec un VPN d’entreprise IPsec ou ZTNA.
Intune, Kaspersky ou un autre outil ?
Intune est le choix naturel quand l’entreprise est déjà sur Microsoft 365 Business Premium : identité, conformité et accès aux données sont pilotés au même endroit. Si vous utilisez déjà une autre console de sécurité, comme Kaspersky Next, Intune peut la déployer sur les postes et en vérifier la présence, sans faire doublon. Pour les smartphones, les mêmes principes s’appliquent, détaillés dans notre guide MDM pour les smartphones professionnels.
Les erreurs que nous corrigeons
- Licences Business Standard sur un projet qui suppose Intune et l’accès conditionnel.
- Stratégie de conformité sans accès conditionnel : les postes non conformes sont signalés, mais gardent l’accès.
- Accès conditionnel activé d’un coup, sans mode rapport ni groupe pilote, qui bloque la direction un lundi matin.
- Clés BitLocker non sauvegardées dans Microsoft Entra ID : un poste verrouillé devient irrécupérable.
- Même mot de passe administrateur local sur tout le parc, faute de LAPS.
- Utilisateurs administrateurs de leur poste par habitude.
- Postes en Windows Famille achetés hors circuit professionnel, incompatibles avec Autopilot.
- Aucun anneau pilote : une mise à jour problématique touche tout le parc en même temps.
Checklist de démarrage
- Vérifier les licences : Business Premium ou Intune Plan 1 + Entra ID P1, attribuées à chaque utilisateur.
- Activer l’inscription automatique MDM et configurer la marque de l’entreprise dans Microsoft Entra ID.
- Choisir le mode de jonction (Microsoft Entra join pour les nouveaux postes).
- Créer un profil Autopilot et enregistrer les postes neufs.
- Rédiger la stratégie de conformité, la tester en mode rapport.
- Activer BitLocker, Defender, le pare-feu, LAPS.
- Créer les anneaux de mise à jour ou les groupes Autopatch.
- Empaqueter et déployer les applications métier.
- Activer l’accès conditionnel, d’abord sur un groupe pilote.
- Documenter les procédures de perte, de vol et de départ d’un salarié.
Avant tout cela, sécurisez Microsoft 365 avec nos 10 réglages essentiels : Intune s’appuie sur un locataire bien configuré.
Comment nous procédons
Nous commençons par un inventaire : licences en place, éditions de Windows, âge des postes, applications métier, présence d’un Active Directory. Nous proposons ensuite un plan de déploiement par vagues : groupe pilote, puis services, avec un guide utilisateur pour la première connexion Autopilot. Nous configurons conformité, accès conditionnel, BitLocker, Defender, LAPS, mises à jour et applications, puis assurons le suivi : supervision 24/7, réponse sous 24 h ouvrées et prise en charge des incidents critiques en moins de 15 minutes.
Découvrez notre offre de cloud managé Microsoft 365 et Azure et notre offre d’infogérance au Maroc, puis demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Sources : documentation Microsoft Learn (licences Microsoft Intune, systèmes pris en charge par Intune, prérequis Windows Autopilot, prérequis Windows Autopatch, Windows LAPS avec Intune, présentation de Microsoft 365 Business Premium).
Questions fréquentes
Microsoft Intune est-il inclus dans Microsoft 365 ?
Pas dans tous les abonnements. Pour les PME, Intune Plan 1 est inclus dans Microsoft 365 Business Premium (conçu pour 300 utilisateurs au plus), avec Microsoft Entra ID P1 indispensable à l’accès conditionnel. Il est aussi inclus dans Microsoft 365 E3 et E5, ou disponible seul. Business Basic et Business Standard ne l’incluent pas.
Faut-il un serveur Active Directory pour utiliser Intune ?
Non. Intune est un service cloud : les postes sont joints à Microsoft Entra ID et reçoivent leurs réglages par Internet, au bureau comme en télétravail. Microsoft recommande d’ailleurs la jonction Microsoft Entra pour les nouveaux postes plutôt que la jonction hybride. Un Active Directory existant peut coexister pendant la transition.
Intune fonctionne-t-il avec Windows Famille ?
Intune accepte l’inscription de Windows 11 Famille, mais plusieurs fonctions clés demandent au minimum Windows Pro : Windows Autopilot, Windows Autopatch, et le chiffrement BitLocker. Pour un parc professionnel, nous recommandons des postes livrés en Windows 11 Pro.
Que se passe-t-il si un ordinateur portable est volé ?
Depuis la console Intune, l’administrateur peut lancer un effacement à distance dès que le poste se reconnecte, et révoquer les sessions de l’utilisateur. Si le disque est chiffré par BitLocker, imposé par Intune, les données restent illisibles même sans connexion. Le poste disparaît aussi de la liste des appareils conformes, donc de l’accès à Microsoft 365.
Intune remplace-t-il notre antivirus ou notre EDR ?
Intune n’est pas un antivirus : il configure et surveille la protection. Il pilote Microsoft Defender Antivirus et l’intégration à Microsoft Defender for Business, inclus dans Business Premium. Si vous utilisez déjà une autre solution, comme Kaspersky ou WatchGuard EPDR, Intune peut la déployer et vérifier qu’elle tourne, sans la remplacer.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn