Ransomware : 7 mesures concrètes pour protéger une PME
Les attaques par rançongiciel visent d’abord les PME. Voici les sept mesures qui bloquent la grande majorité des attaques, par ordre de priorité.
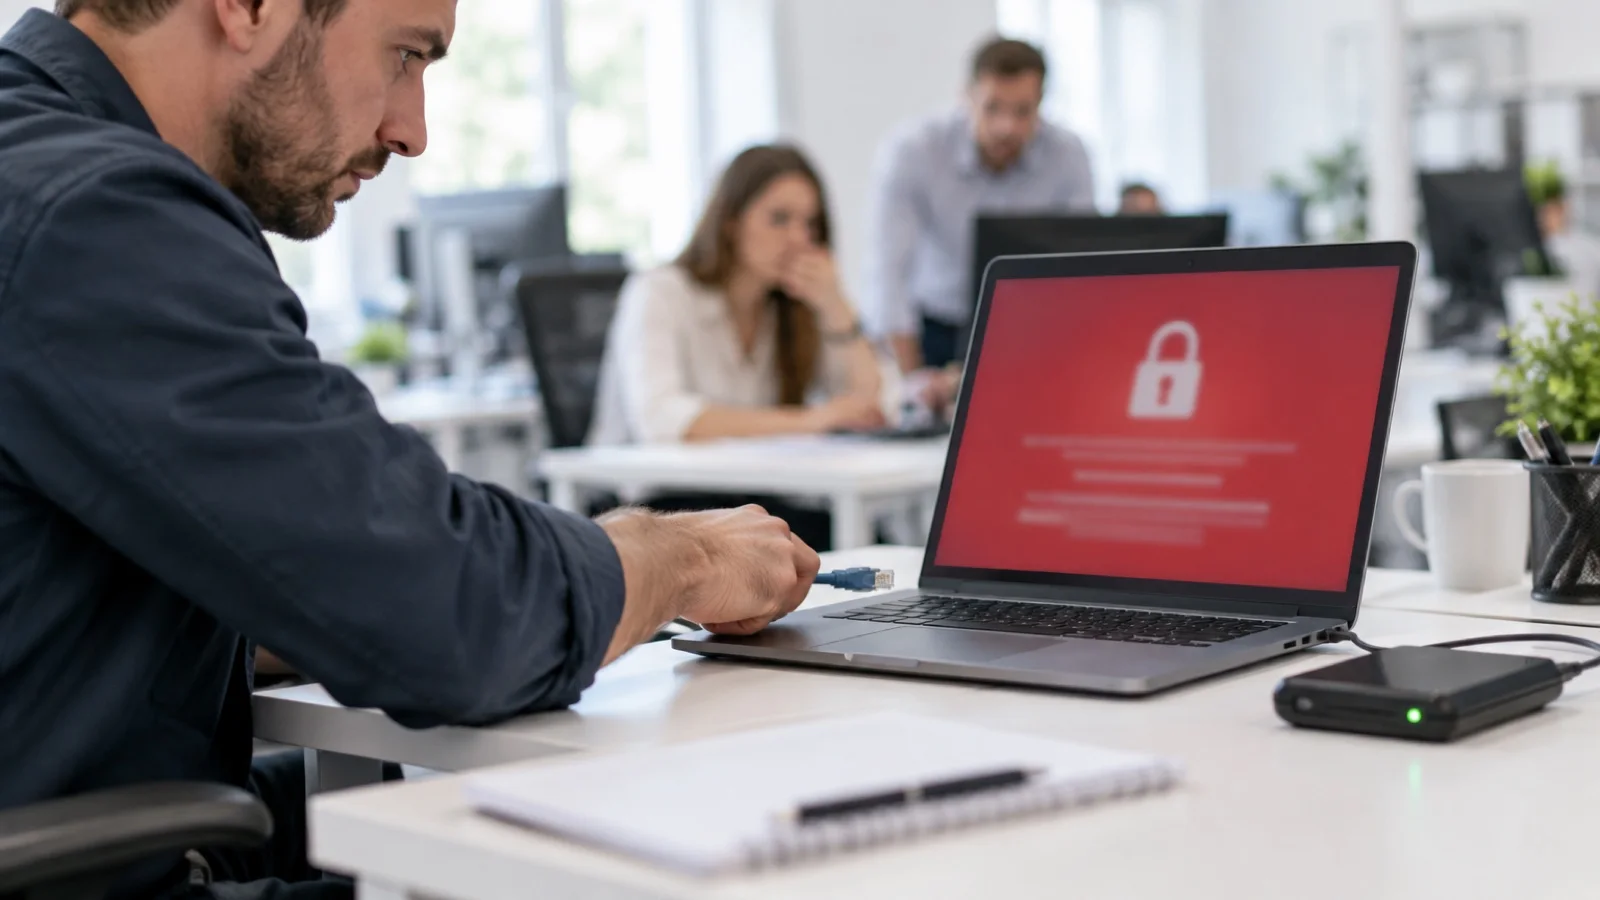
Chaque semaine, une PME que nous auditons découvre qu’elle n’aurait pas survécu à un ransomware. Pas par manque de budget, mais parce que les bases ne sont pas en place. Pour un dirigeant, le risque est concret : facturation arrêtée, dossiers clients inaccessibles, production ou accueil paralysés, et une demande de rançon sans aucune garantie de récupérer quoi que ce soit. Voici les sept mesures que nous appliquons en priorité, pourquoi elles fonctionnent, et comment les mettre en place sans budget de grand compte.
Comment se déroule une attaque
Un rançongiciel n’arrive presque jamais d’un coup. L’attaque suit en général plusieurs étapes, et chacune est une occasion de l’arrêter :
- L’entrée : un mot de passe volé par phishing, un accès distant mal protégé ou une faille non corrigée.
- L’installation : l’attaquant cherche à obtenir des droits d’administrateur sur un poste, puis sur le réseau.
- La propagation : il se déplace d’un poste à l’autre, repère les serveurs et les sauvegardes.
- La neutralisation des sauvegardes : celles qui sont accessibles depuis le réseau sont supprimées ou chiffrées en premier.
- Le chiffrement et la rançon : les fichiers deviennent illisibles, souvent après que des données ont été copiées vers l’extérieur, pour faire pression avec une menace de publication.
Les sept mesures ci-dessous ferment ces étapes une à une. Aucune ne suffit seule, mais ensemble elles bloquent la grande majorité des attaques.
Les 7 mesures en un coup d’œil
| Mesure | Étape bloquée | Effort de mise en place |
|---|---|---|
| Sauvegarde hors site, immuable, testée | Neutralisation des sauvegardes, chiffrement | Moyen |
| MFA partout | Entrée par mot de passe volé | Faible à moyen |
| Correctifs sous 30 jours | Entrée par faille connue | Moyen, puis récurrent |
| Pare-feu nouvelle génération | Entrée, communication avec l’attaquant | Moyen |
| EDR sur les postes et serveurs | Installation, propagation, chiffrement | Faible à moyen |
| Moindre privilège | Installation, propagation | Moyen |
| Formation et plan écrit | Entrée par phishing, temps de réaction | Faible, puis récurrent |
1. Une sauvegarde hors ligne, testée
La seule garantie contre le chiffrement de vos données est une copie que l’attaquant ne peut pas atteindre. Elle doit être hors site, immuable (impossible à modifier pendant une durée fixée) et restaurée en test au moins une fois par trimestre. Une sauvegarde jamais restaurée n’est pas une sauvegarde.
La règle 3-2-1 reste la référence : trois copies des données, sur deux supports différents, dont une hors site. Nous y ajoutons l’immuabilité, détaillée dans notre guide de la sauvegarde 3-2-1 immuable. Point souvent négligé : les identifiants de la console de sauvegarde ne doivent pas être ceux du domaine de l’entreprise. Si l’attaquant prend le contrôle d’un compte administrateur, il ne doit pas pouvoir supprimer les sauvegardes avec.
2. L’authentification multifacteur partout
Une grande partie des intrusions commence par un mot de passe volé. Activez le MFA sur la messagerie, le VPN, l’accès distant et l’administration des serveurs. Priorité absolue aux comptes administrateurs.
Le déploiement se prépare : inventaire des comptes, communication aux équipes, méthode de secours en cas de téléphone perdu. Nous détaillons la démarche dans notre guide de déploiement du MFA. Préférez une application d’authentification au SMS, et supprimez les anciens protocoles de messagerie qui contournent le MFA.
3. Les mises à jour, sous 30 jours
Les failles exploitées par les rançongiciels ont souvent un correctif disponible depuis des mois. Un cycle de mise à jour mensuel, automatisé et supervisé, ferme la porte la plus utilisée.
Le cycle doit couvrir les systèmes des postes et serveurs, mais aussi ce qui est souvent oublié : navigateurs, logiciels métier, firmware du pare-feu, des commutateurs et du NAS, et tout équipement exposé sur internet. Les failles critiques sur un équipement exposé se traitent sans attendre le cycle mensuel.
4. Un pare-feu qui inspecte réellement le trafic
Un routeur opérateur n’est pas un pare-feu. Un équipement de nouvelle génération filtre les applications, bloque les destinations malveillantes connues et journalise ce qui entre et sort.
Encore faut-il que l’inspection soit activée et que les règles soient tenues à jour. Un pare-feu configuré à l’installation puis oublié, avec des règles « tout autorisé » ajoutées au fil des dépannages, n’offre qu’une protection de façade. Les journaux servent aussi après un incident : ils montrent par où l’attaquant est entré et avec quelles adresses il a communiqué.
5. Une protection des postes comportementale (EDR)
L’antivirus classique reconnaît des signatures. Un EDR détecte des comportements : chiffrement massif de fichiers, élévation de privilèges, mouvement latéral. Il isole le poste avant que l’attaque ne se propage.
Un EDR n’est utile que si quelqu’un regarde ses alertes et réagit. Installez-le aussi sur les serveurs, pas seulement sur les postes. La différence entre les deux approches est expliquée dans EDR ou antivirus pour une PME.
6. Le principe du moindre privilège
Aucun utilisateur ne doit être administrateur de son poste au quotidien. Les comptes de service ont des droits limités à leur fonction. Cela réduit drastiquement la portée d’une compromission.
Concrètement : un compte personnel pour le travail courant, un compte distinct réservé à l’administration, des partages de fichiers ouverts aux seuls services qui en ont besoin, et une revue régulière des comptes des personnes parties. Chaque droit inutile est un chemin de plus pour l’attaquant.
7. Des utilisateurs formés, et un plan écrit
Une courte sensibilisation trimestrielle au phishing fait chuter le taux de clic. Et un plan de reprise d’une page, qui dit qui appelle qui et dans quel ordre, fait gagner les heures qui comptent.
Ce plan fixe deux objectifs : le RTO, durée maximale d’interruption acceptable, et le RPO, quantité maximale de données que vous acceptez de perdre, exprimée en temps depuis la dernière sauvegarde. Ce sont eux qui déterminent la fréquence des sauvegardes et l’ordre de redémarrage des applications. La méthode complète est dans notre guide du plan de reprise d’activité.
Ce qui fait varier l’effort
Le travail à fournir dépend moins de la taille de l’entreprise que de son point de départ :
- Le nombre de postes, de serveurs et de sites à couvrir.
- L’état du parc : systèmes obsolètes qui ne reçoivent plus de correctifs, équipements sans support.
- Le télétravail et les accès distants, à sécuriser un par un.
- Les applications métier anciennes qui exigent des droits d’administrateur pour fonctionner.
- L’existence ou non d’une sauvegarde déjà testée et d’une documentation du réseau.
Les erreurs les plus fréquentes
- Une sauvegarde sur un NAS du même réseau, accessible avec le compte administrateur du domaine.
- Un accès bureau à distance ouvert sur internet « pour dépanner ».
- Un MFA activé pour la messagerie, mais pas pour le VPN ni les comptes administrateurs.
- Un EDR installé, mais dont personne ne lit les alertes.
- Un plan de reprise qui n’existe que dans la tête d’une seule personne.
Si l’attaque est en cours
Isolez les postes et serveurs touchés du réseau, sans les éteindre, pour préserver les traces utiles à l’analyse. Coupez les accès distants, prévenez votre prestataire, puis suivez le plan écrit. Changez les mots de passe depuis un poste sain. Ne restaurez qu’après avoir compris par où l’attaquant est entré, sinon il reviendra par le même chemin.
Checklist à vérifier cette semaine
- Une copie des données hors site et immuable existe-t-elle ?
- Quand a eu lieu le dernier test de restauration ?
- Le MFA est-il actif sur la messagerie, le VPN et tous les comptes administrateurs ?
- Les correctifs sont-ils appliqués partout sous 30 jours, pare-feu compris ?
- Un EDR couvre-t-il les postes et les serveurs, et quelqu’un suit-il ses alertes ?
- Qui est administrateur de son poste au quotidien ?
- Le plan de reprise tient-il sur une page, et chacun sait-il où le trouver ?
Passer à l’action
Ces sept mesures ne demandent pas un budget de grand compte. Elles demandent de la méthode et un suivi. C’est exactement ce que couvre notre offre de cybersécurité pour entreprises, et l’audit initial est offert. Pour savoir où en est votre entreprise sur chacune de ces mesures, contactez-nous.
Questions fréquentes
Quelle est la première protection contre un ransomware ?
Une copie des données que l’attaquant ne peut pas atteindre : hors site, immuable pendant une durée fixée, et restaurée en test au moins une fois par trimestre. Une sauvegarde jamais restaurée n’est pas une sauvegarde.
Comment un ransomware entre-t-il dans une PME ?
Une grande partie des intrusions commence par un mot de passe volé, d’où le MFA sur la messagerie, le VPN et l’administration. Les failles dont le correctif existe depuis des mois sont l’autre porte la plus utilisée.
Le routeur de l’opérateur suffit-il comme pare-feu ?
Non. Seul un équipement de nouvelle génération filtre les applications, bloque les destinations malveillantes connues et journalise ce qui entre et sort.
Que faire en premier si un ransomware est en cours ?
Isoler les postes et serveurs touchés du réseau sans les éteindre, couper les accès distants, prévenir votre prestataire, puis suivre le plan de reprise écrit. Les sauvegardes hors site et immuables servent ensuite à restaurer.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn