EDR ou antivirus : pourquoi l'antivirus classique ne suffit plus à une PME
EDR ou antivirus pour une PME : détection comportementale, isolation du poste, enquête, supervision 24/7. Différences, méthode de déploiement, checklist.
La plupart des PME que nous auditons ont un antivirus sur leurs postes, et beaucoup ont pourtant déjà connu un incident : messagerie piratée, poste infecté, fichiers chiffrés. Ce n’est pas que l’antivirus soit mauvais : c’est qu’il a été conçu pour une menace plus ancienne, des programmes malveillants connus et répertoriés. Les attaquants d’aujourd’hui contournent cette logique. Voici la différence concrète entre un antivirus et un EDR, comment choisir, comment déployer, et pourquoi nous ne signons plus de contrat d’infogérance sans lui.
Ce que fait un antivirus
Il compare les fichiers à une base de signatures de programmes malveillants connus, complétée par quelques heuristiques. Il bloque très bien ce qui a déjà été vu ailleurs. Il voit mal un programme inédit, un script PowerShell lancé par un utilisateur légitime, ou un attaquant qui utilise les outils d’administration de Windows eux-mêmes, une technique courante dans les ransomwares modernes. Dans ces cas, aucun fichier n’est « malveillant » au sens de la signature : c’est l’enchaînement des actions qui l’est.
L’antivirus garde un rôle : c’est une première barrière utile. Mais il ne suffit plus comme seule protection des postes et des serveurs.
Ce qu’ajoute un EDR
Un EDR, pour Endpoint Detection and Response, observe le comportement de chaque poste en continu : processus lancés, connexions réseau, modifications de fichiers, élévations de privilèges. Il repère une suite d’actions anormale, un fichier Word qui lance PowerShell qui chiffre des documents, même si aucun des composants n’est connu.
Surtout, il agit :
- Isolation du poste du réseau en un clic, ou automatiquement, pour empêcher la propagation aux serveurs.
- Blocage et remédiation : arrêt du processus malveillant, suppression des fichiers déposés ; certains EDR savent aussi annuler les modifications d’un ransomware sur le poste.
- Enquête : chronologie complète de l’attaque, poste d’origine, mail déclencheur, comptes utilisés. Sans cela, on nettoie sans comprendre, et l’attaquant revient.
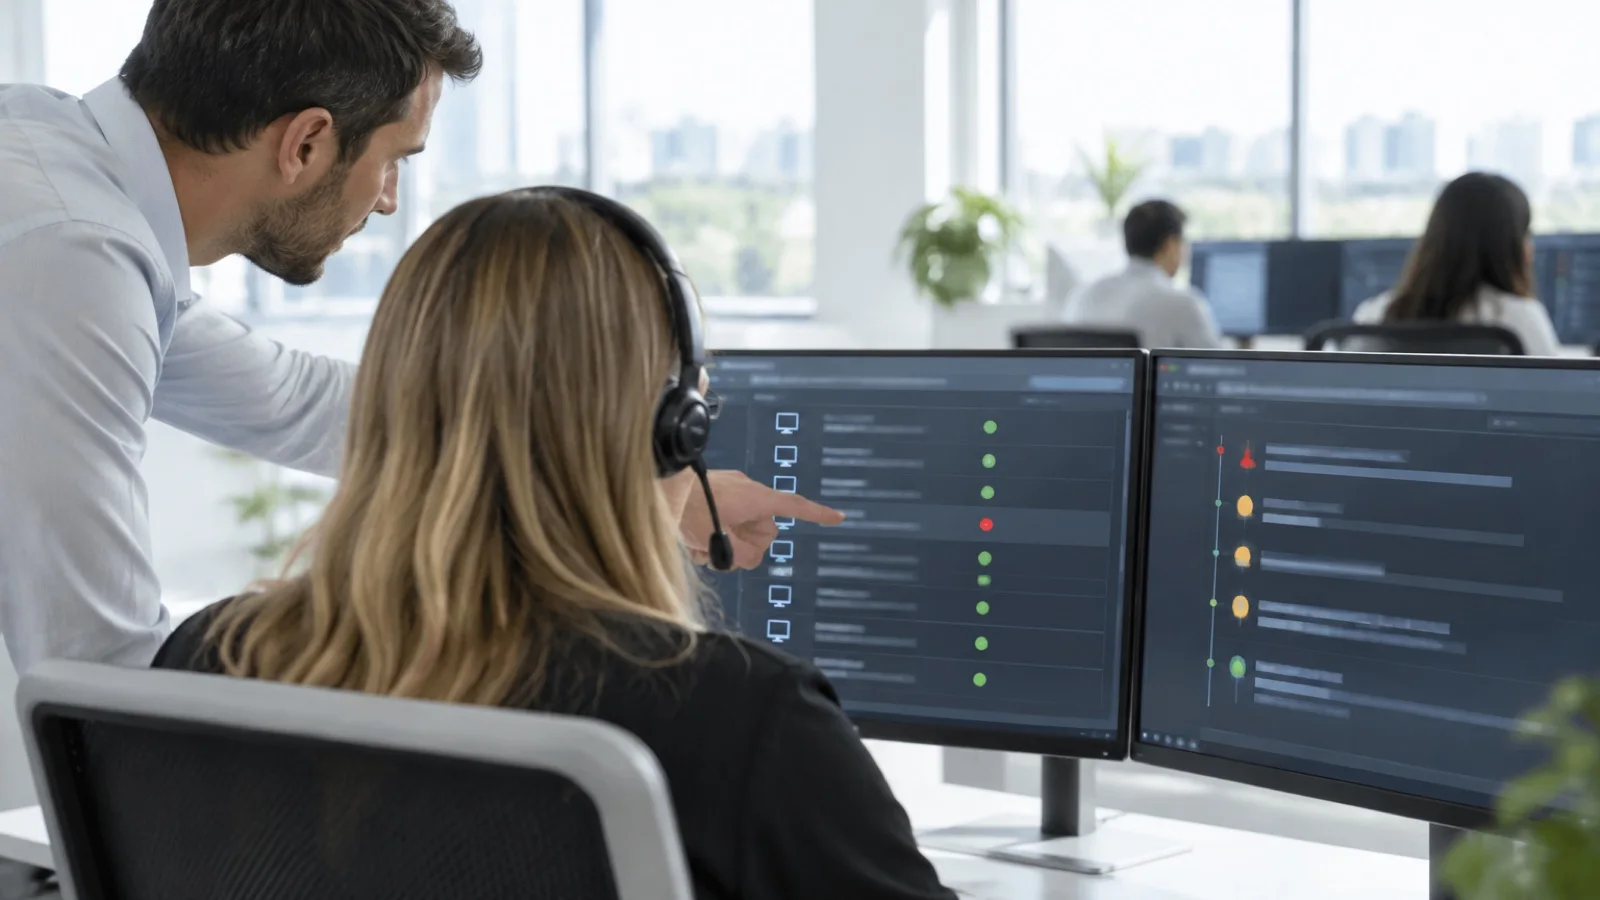
- Supervision : les alertes remontent dans une console que notre équipe surveille 24 h sur 24, avec une prise en charge des incidents critiques en moins de 15 minutes, pas le lundi matin.
Antivirus, EDR, MDR : le comparatif
| Critère | Antivirus classique | EDR | MDR (EDR supervisé) |
|---|---|---|---|
| Méthode de détection | Signatures et heuristiques | Analyse du comportement | Analyse du comportement et regard humain |
| Menaces inédites | Souvent manquées | Détectées sur leurs actions | Détectées et qualifiées |
| Réaction | Quarantaine du fichier | Isolation, blocage, remédiation | Idem, déclenchée et suivie par une équipe |
| Enquête après incident | Quasi inexistante | Chronologie complète | Chronologie analysée, rapport rédigé |
| Qui lit les alertes | L’utilisateur, parfois | Votre équipe, si elle a le temps | Une équipe dédiée, 24/7 |
| Pour qui | Complément, jamais seul | PME avec une équipe IT disponible | La plupart des PME |
Le scénario type
Un vendredi soir, un commercial ouvre sur son portable une pièce jointe reçue dans l’après-midi. L’antivirus ne réagit pas, le fichier est inédit. L’EDR détecte le chiffrement dès les premiers fichiers, isole le portable, alerte notre astreinte. Lundi, le commercial récupère sa machine reconstruite, ses documents restaurés depuis la sauvegarde. Les serveurs n’ont jamais été touchés. Sans EDR, le même scénario peut finir avec des serveurs chiffrés et plusieurs jours d’arrêt, comme dans les cas décrits dans notre article sur le ransomware.
Ce scénario montre aussi que l’EDR ne remplace pas la sauvegarde : il limite les dégâts, la sauvegarde permet de repartir. Les deux vont ensemble, avec une copie immuable hors d’atteinte des attaquants, comme nous l’expliquons dans pourquoi vos sauvegardes doivent être immuables.
MDR : l’EDR avec des humains derrière
Un EDR sans personne pour lire les alertes est un antivirus cher. Une alerte la nuit ou le week-end, non traitée, laisse à l’attaquant tout le temps nécessaire. Le service MDR, Managed Detection and Response, ajoute une équipe qui trie, enquête et répond. C’est la forme que nous proposons : l’outil, plus notre supervision 24/7, plus l’engagement de temps de réponse écrit dans le contrat.
Comment choisir sa solution
Plusieurs critères comptent davantage que la marque :
- La couverture : postes Windows et macOS, serveurs, et idéalement les portables nomades hors du réseau de l’entreprise.
- Les réponses possibles : isolation, arrêt de processus, remédiation, et leur déclenchement automatique ou manuel.
- L’intégration au pare-feu : un poste compromis doit pouvoir être bloqué aussi au niveau réseau. Chez WatchGuard, ThreatSync corrèle les détections de l’EDR et du Firebox ; chez Fortinet, FortiEDR et FortiClient s’intègrent au FortiGate dans la Security Fabric.
- La console : lisible, avec des rapports que la direction peut comprendre.
- Le service autour : qui surveille, à quelles heures, avec quel temps de réponse écrit.
Pour le coût, comparez les offres à périmètre égal, supervision comprise : une licence EDR seule et un service MDR 24/7 ne se comparent pas. Les éléments qui font varier le prix d’une infogérance sont détaillés dans notre grille tarifaire.
EDR, XDR : faut-il aller plus loin ?
Vous croiserez aussi le terme XDR, pour Extended Detection and Response. L’idée est de corréler les signaux de plusieurs sources, postes, pare-feu, messagerie, identités, pour reconstituer une attaque qui passe de l’une à l’autre. Pour une PME, l’ordre des priorités reste simple : d’abord un EDR sur chaque poste et chaque serveur, supervisé 24/7 ; ensuite la corrélation avec le pare-feu, souvent disponible chez le même constructeur ; enfin, selon votre exposition, l’ajout de la messagerie et des comptes Microsoft 365 ou Google Workspace. Mieux vaut un EDR bien réglé et réellement surveillé qu’une plateforme XDR complète dont personne n’exploite les alertes.
Par où commencer
- Inventaire des postes et serveurs, y compris les portables de la direction souvent oubliés et les machines qui ne passent jamais au bureau.
- Déploiement de l’agent EDR à distance, silencieux pour l’utilisateur, en remplacement de l’antivirus.
- Période d’observation pour apprendre les usages normaux et éviter les fausses alertes sur les logiciels métier.
- Activation des réponses automatiques, par groupes de postes.
- Intégration au pare-feu FortiGate ou WatchGuard pour bloquer au niveau réseau ce que le poste a détecté.
- Procédure écrite : qui est prévenu, qui décide de l’isolation d’un serveur, comment on restaure.
Les erreurs que nous corrigeons le plus
- Un EDR acheté, installé, et dont personne ne lit les alertes.
- Des postes oubliés : portables de la direction, machines d’atelier, serveurs anciens, qui deviennent la porte d’entrée.
- Des exclusions trop larges ajoutées pour « faire marcher » un logiciel métier, qui aveuglent l’EDR sur des dossiers entiers.
- Les réponses automatiques jamais activées, par peur de bloquer un poste.
- Des utilisateurs administrateurs de leur poste, capables de désactiver l’agent.
- Aucun lien avec le MFA : l’EDR protège les postes, mais un compte Microsoft 365 volé se connecte d’ailleurs. Voir déployer le MFA dans une PME.
Checklist avant de choisir un EDR
- Inventaire complet des postes, portables et serveurs à couvrir.
- Systèmes d’exploitation couverts par la solution.
- Réponses disponibles et possibilité de les automatiser.
- Intégration avec votre pare-feu et votre messagerie.
- Supervision 24/7 incluse, avec temps de réponse écrit dans le contrat.
- Procédure d’incident rédigée et connue de la direction.
- Sauvegarde immuable et testée en complément.
- Droits administrateur retirés aux utilisateurs.
Comment nous le déployons
Nous commençons par un audit offert de votre parc et de vos protections actuelles, puis nous déployons l’EDR en remplacement de l’antivirus, sans interruption de travail. Les alertes entrent dans notre supervision 24/7, avec une prise en charge des incidents critiques en moins de 15 minutes, et un rapport mensuel lisible par la direction. Des exemples de projets de sécurité, sans nom de client, sont présentés dans nos réalisations.
Si vous en êtes encore au choix d’un antivirus pour vos postes, notre guide antivirus entreprise au Maroc : comment choisir compare les options et dit quand passer à l’EDR.
Le tout fait partie de notre offre cybersécurité entreprise. Pour faire le point sur la protection de vos postes, contactez-nous : réponse sous 24 h ouvrées.
Questions fréquentes
Quelle est la différence entre un EDR et un antivirus ?
L’antivirus compare surtout les fichiers à une base de signatures. L’EDR analyse en continu processus, connexions réseau et modifications de fichiers pour repérer une suite d’actions anormale, même inconnue, puis il agit : isolation, blocage, enquête.
Combien coûte un EDR pour une PME ?
Le prix dépend de l’éditeur, du nombre de postes et surtout du niveau de supervision inclus. Comparez les offres sur le coût par poste avec supervision 24/7 et temps de réponse écrit, pas sur la licence seule. Notre audit initial offert permet de chiffrer votre cas précis.
Qu’est-ce qu’un service MDR ?
Le MDR (Managed Detection and Response) associe l’EDR à une équipe qui trie les alertes, enquête et intervient 24 h sur 24, avec un temps de réponse écrit dans le contrat. Sans personne pour lire les alertes, un EDR n’est qu’un antivirus cher.
Le déploiement d’un EDR perturbe-t-il les utilisateurs ?
Non, s’il est bien mené : l’agent s’installe à distance à la place de l’antivirus, fonctionne en mode observation le temps d’apprendre les usages normaux, puis les réponses automatiques sont activées progressivement, sans interruption de travail.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn