MDM au Maroc : gérer et sécuriser les smartphones professionnels de votre entreprise
Enrôlement, inventaire, applications, verrouillage et effacement à distance, BYOD, Android Enterprise, Apple Business, Intune, Kaspersky et loi 09-08 : le guide MDM.
La réponse courte : un MDM (Mobile Device Management, gestion des appareils mobiles) est la console qui vous permet de savoir quels smartphones accèdent aux données de l’entreprise, d’y installer les applications métier, d’imposer un code de verrouillage et le chiffrement, et de verrouiller ou effacer à distance un téléphone perdu ou volé. Pour réussir, trois décisions s’imposent dans cet ordre : séparer les appareils société des téléphones personnels (BYOD), choisir le bon mode d’enrôlement (Android Enterprise, Apple Business), puis choisir l’outil, en commençant par celui que vous possédez peut-être déjà, comme Kaspersky Next ou Microsoft Intune. Sans oublier la loi 09-08 : un smartphone professionnel contient des données personnelles de vos salariés.
Chez ALLSAFE SOLUTIONS, nous déployons et exploitons des MDM pour des entreprises au Maroc, comme Kaspersky Registered B2B Partner et partenaire Microsoft. Les fonctions citées ici proviennent de la documentation publiée par les éditeurs.
Pourquoi les smartphones sont devenus le maillon faible
Le smartphone d’un commercial ou d’un dirigeant donne souvent accès à la messagerie, à Teams ou WhatsApp, aux fichiers partagés, à l’ERP ou au CRM, et sert de second facteur d’authentification. Pourtant, dans beaucoup de PME, personne ne sait combien de téléphones accèdent aux données, ni lesquels ont un code de verrouillage. Les risques concrets :
- Perte ou vol : un téléphone sans code ni chiffrement, c’est une boîte mail et des fichiers clients ouverts à n’importe qui.
- Départ d’un salarié : sans MDM, impossible de récupérer proprement les données professionnelles du téléphone.
- Applications douteuses et systèmes jamais mis à jour.
- Hameçonnage par SMS et WhatsApp, que nous détaillons dans les arnaques qui visent les PME marocaines.
Ce que fait un MDM, concrètement
| Fonction | À quoi ça sert |
|---|---|
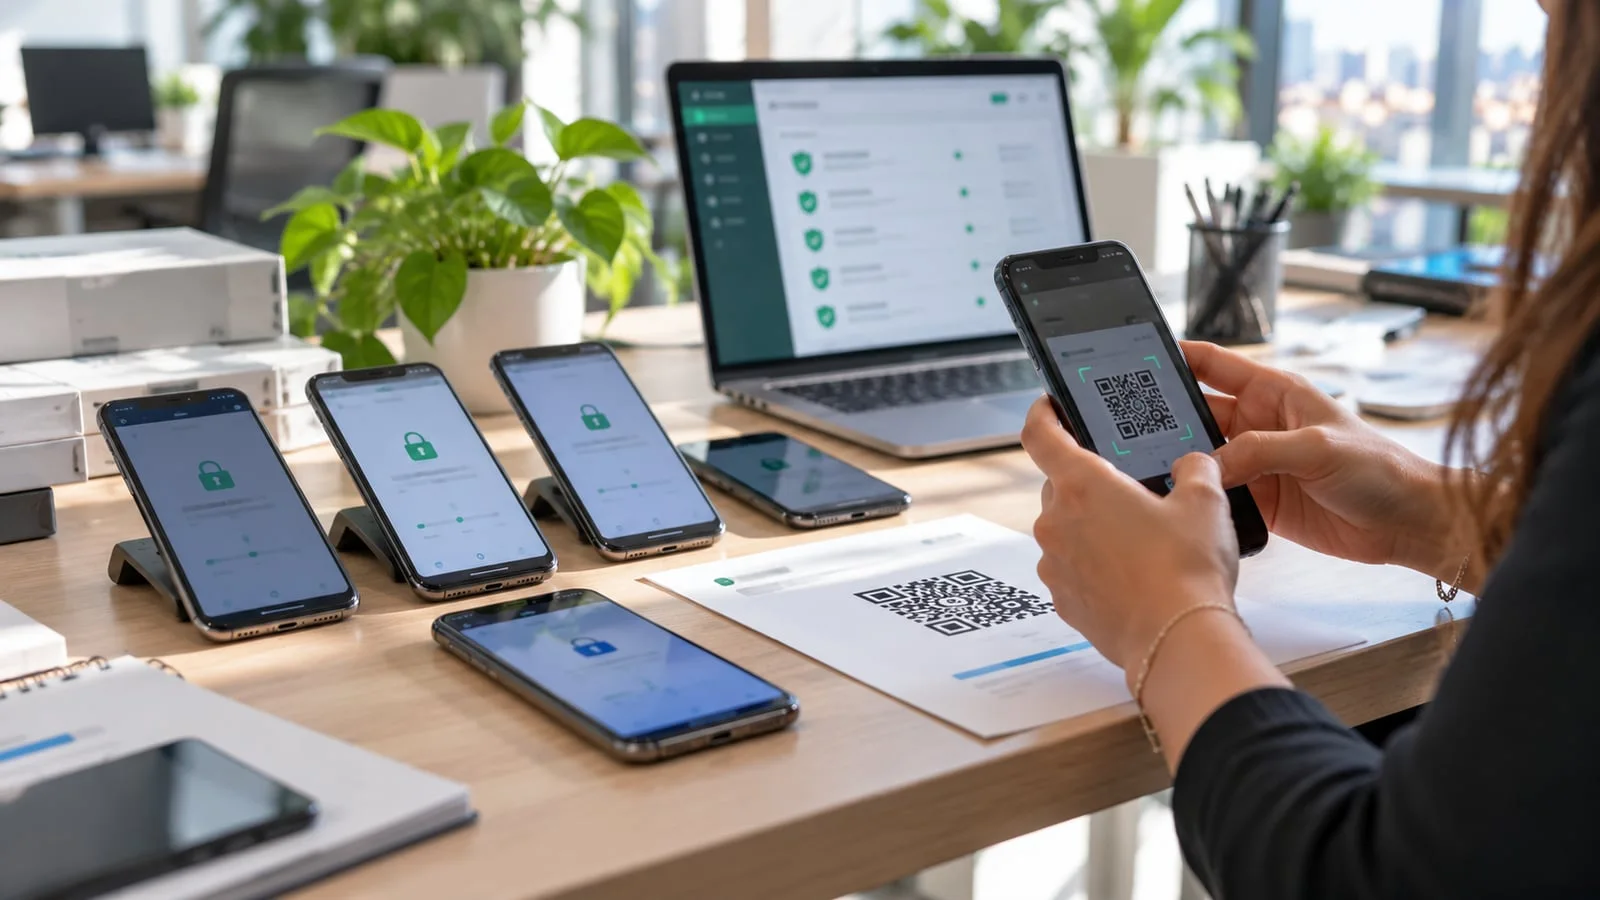
| Enrôlement | Rattacher le téléphone à la console, par QR code, compte professionnel ou automatiquement à la première mise en route |
| Inventaire | Savoir quel appareil, quel modèle, quelle version du système, quel utilisateur |
| Politiques de sécurité | Code de verrouillage imposé, chiffrement, blocage des sources d’applications inconnues |
| Applications | Installer, mettre à jour et retirer les applications métier à distance |
| Configuration | WiFi de l’entreprise, messagerie, VPN, certificats, sans intervention de l’utilisateur |
| Conformité | Repérer un téléphone non conforme (système obsolète, appareil modifié) et lui couper l’accès |
| Actions à distance | Verrouiller, localiser, faire sonner, effacer les données professionnelles ou tout le téléphone |
Appareils société ou BYOD : la décision qui conditionne tout
| Appareil fourni par l’entreprise | Téléphone personnel (BYOD) | |
|---|---|---|
| Contrôle | Complet : applications, réglages, mises à jour | Limité à l’espace professionnel |
| Effacement à distance | Tout le téléphone | Uniquement les données professionnelles |
| Vie privée | Usage personnel encadré ou interdit | Partie personnelle invisible pour l’entreprise |
| Mode Android | Entièrement géré, ou société avec profil professionnel | Profil professionnel sur appareil personnel |
| Mode Apple | Appareil supervisé via Apple Business | Inscription d’appareil personnel |
| Pour qui | Commerciaux, techniciens terrain, direction, données sensibles | Salariés qui lisent seulement leurs e-mails et Teams |
Notre position : dès qu’un téléphone accède à des données sensibles ou sert d’outil de travail principal, il doit appartenir à l’entreprise. Le BYOD reste acceptable pour la messagerie et la collaboration, à condition d’isoler les données professionnelles.
Android Enterprise : les modes d’enrôlement
Android Enterprise est le cadre de gestion de Google, pris en charge par les principaux MDM. Microsoft documente les modes suivants pour Intune, et ils sont communs au marché :
- Profil professionnel sur appareil personnel (BYOD) : un espace de travail séparé, identifié par une icône de mallette ; l’entreprise ne gère que cet espace.
- Entièrement géré : appareil société, un seul utilisateur, usage exclusivement professionnel.
- Appareil société avec profil professionnel : appareil de l’entreprise qui autorise un usage personnel séparé.
- Appareil dédié : terminal sans utilisateur attitré, en mode kiosque, pour la logistique, la prise de commandes ou la signature.
Les modes société exigent un téléphone réinitialisé, puis un enrôlement par QR code, NFC, jeton, Google Zero-Touch ou Samsung Knox Mobile Enrollment si l’appareil a été acheté par un canal compatible. L’ancien mode « administrateur d’appareil » est abandonné par Google et Microsoft : s’il est encore utilisé chez vous, il faut migrer. Côté Kaspersky, la documentation précise que sur Android 14 et versions ultérieures, certaines actions d’effacement ne sont disponibles qu’en mode « propriétaire de l’appareil », c’est-à-dire sur un téléphone société entièrement géré.
iPhone : Apple Business et l’appareil supervisé
Depuis avril 2026, Apple regroupe Apple Business Manager, Apple Business Essentials et Apple Business Connect dans une plateforme unique, Apple Business, qui inclut une gestion des appareils intégrée de base. Pour un parc d’iPhone société, l’intérêt est double : les appareils achetés via un canal rattaché sont enrôlés automatiquement à leur première mise en route, et ils passent en mode supervisé, qui débloque davantage de restrictions et empêche l’utilisateur de retirer la gestion.
Pour un parc mixte Android et iPhone, ou pour aller plus loin (conformité, accès conditionnel, applications métier), on raccorde Apple Business à un MDM tiers. Dans tous les cas, il faut un certificat Apple Push Notification service (APNs) valide pour piloter les iPhone : son expiration est une panne classique qui coupe la gestion de tous les appareils.
Les solutions MDM : partir de ce que vous avez déjà
| Solution | Points forts | Quand la choisir |
|---|---|---|
| Kaspersky Next | Ordinateurs, serveurs et mobiles dans une seule console ; antivol, contrôle des applications et antimalware sur Android | Vous avez déjà Kaspersky pour vos postes |
| Microsoft Intune | Intégré à Microsoft 365 et Entra ID, accès conditionnel, protection des données dans les applications sans enrôlement | Vous êtes en Microsoft 365 Business Premium |
| Apple Business | Enrôlement automatique et supervision des iPhone, gestion de base intégrée | Parc 100 % Apple, besoins simples, ou en complément d’un MDM |
| Autres MDM du marché | Spécialistes multi-plateformes, mode kiosque avancé | Besoins spécifiques, grands parcs de terminaux dédiés |
Kaspersky Next, d’après la documentation de l’éditeur, couvre le mot de passe imposé, l’antivol pour Android, iOS et iPadOS (verrouillage, localisation, effacement), l’antimalware, le contrôle des applications et de conformité sur Android, le contrôle du web sur Android et iPhone supervisé, et la configuration du WiFi. Nous comparons les éditions dans Kaspersky pour entreprise : quelle édition choisir.
Microsoft Intune est inclus dans Microsoft 365 Business Premium. Son atout : l’accès conditionnel, qui refuse la messagerie à un téléphone non conforme, et les stratégies de protection des applications, qui chiffrent et isolent les données dans Outlook ou Teams même sur un téléphone personnel non enrôlé. Voir Microsoft 365 Business Basic, Standard ou Premium.
Le bon réflexe : vérifier vos licences actuelles avant d’acheter un MDM. Lors d’un de nos projets, la solution retenue était déjà incluse dans la licence de sécurité du client ; voir notre réalisation flotte mobile sécurisée et gérée à distance.
Déployer un MDM sans braquer les utilisateurs
La technique est rarement le plus difficile ; l’adhésion des équipes, si. Ce qui fonctionne chez nos clients :
- Expliquer avant d’enrôler : ce que l’entreprise voit, ce qu’elle ne voit pas, et pourquoi. Une note courte et claire évite la plupart des refus.
- Commencer par un groupe pilote, idéalement avec un responsable, pour valider les politiques et les applications avant de généraliser.
- Enrôler les téléphones société à la remise : un appareil neuf ou réinitialisé est enrôlé avant d’arriver chez l’utilisateur, qui le reçoit prêt à l’emploi.
- Fournir un guide pas à pas avec captures d’écran pour les téléphones personnels, et un contact pour l’aide.
- Durcir progressivement : d’abord le code et le chiffrement, ensuite les restrictions d’applications et les règles de conformité.
Loi 09-08 : ce que l’employeur doit respecter
Un smartphone géré contient des données personnelles du salarié : identité, numéro, applications, parfois localisation. La loi 09-08 et la CNDP imposent plusieurs principes :
- Finalité légitime et proportionnalité : sécuriser les données de l’entreprise, oui ; surveiller la vie privée du salarié, non.
- Information préalable des salariés, idéalement par une charte d’utilisation des mobiles signée, qui explique ce que l’entreprise voit et ne voit pas.
- Formalités auprès de la CNDP pour le traitement, à intégrer à votre registre.
- Géolocalisation encadrée : la CNDP a fixé des conditions pour la géolocalisation des véhicules utilisés par des salariés. Pour les téléphones, nous recommandons d’appliquer la même prudence : localisation réservée à la recherche d’un appareil perdu ou volé, pas au suivi continu des personnes. Faites valider votre politique par un juriste.
- Minimisation en BYOD : avec un profil professionnel, l’entreprise ne voit ni les photos, ni les messages, ni les applications personnelles. C’est aussi l’argument qui rassure les salariés.
Les erreurs que nous corrigeons sur les MDM
- Enrôler des téléphones personnels en mode complet, avec la possibilité d’effacer les photos d’un salarié.
- Aucune procédure de départ : le téléphone repart avec la messagerie et les fichiers.
- Certificat APNs expiré, ou créé avec la boîte mail personnelle d’un ancien salarié.
- Le code de verrouillage « recommandé » mais pas imposé.
- Des téléphones achetés hors des canaux d’enrôlement automatique, qu’il faut ensuite réinitialiser un par un.
- Aucun lien entre MDM et accès : un téléphone non conforme continue de lire la messagerie, alors que l’approche Zero Trust exige de vérifier l’appareil.
- L’application d’authentification multifacteur sans sauvegarde sur un téléphone qui est perdu, voir déployer la MFA.
Checklist pour lancer votre MDM
- Inventaire des smartphones et tablettes : société ou personnels, Android ou iPhone, modèles et versions.
- Liste des données et applications accessibles depuis les mobiles.
- Licences existantes : Kaspersky, Microsoft 365 Business Premium, autres.
- Choix du mode d’enrôlement par catégorie d’appareils.
- Compte Apple Business et certificat APNs, créés avec un compte de l’entreprise.
- Politiques : code, chiffrement, mises à jour, applications autorisées.
- Charte mobile pour les salariés et formalités CNDP.
- Procédures d’arrivée, de perte, de vol et de départ.
Comment nous procédons
Nous commençons par un audit offert de votre flotte et de vos licences, pour choisir la solution sans achat inutile. Nous préparons ensuite les politiques, les applications et la configuration, puis enrôlons les téléphones par vagues, avec un guide pas à pas par QR code pour les utilisateurs. La procédure de perte ou de vol est écrite et testée : un appel à notre support suffit pour verrouiller ou effacer un appareil. Les alertes de conformité remontent dans notre supervision 24/7, et un incident critique est pris en charge en moins de 15 minutes.
Découvrez notre offre cybersécurité entreprise et la réalisation flotte mobile MDM, puis demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées avec une proposition adaptée à votre parc.
Questions fréquentes
Qu’est-ce qu’un MDM et à quoi sert-il dans une PME ?
Un MDM (Mobile Device Management) est une console qui pilote à distance les smartphones et tablettes de l’entreprise : inventaire, code de verrouillage imposé, applications métier installées et mises à jour, réglages WiFi et messagerie, verrouillage et effacement en cas de perte ou de vol. Il évite qu’un téléphone perdu devienne une fuite de données.
Peut-on gérer le téléphone personnel d’un salarié (BYOD) ?
Oui, mais de façon limitée et séparée. Sur Android, le profil professionnel isole les applications et données de l’entreprise ; l’administrateur ne voit ni ne peut effacer la partie personnelle. Sur iPhone, l’inscription des appareils personnels joue un rôle comparable. Microsoft Intune permet aussi de protéger les données dans les applications sans enrôler le téléphone.
Kaspersky ou Microsoft Intune pour gérer nos mobiles ?
Si vous avez déjà des licences Kaspersky Next pour vos ordinateurs, la gestion des mobiles est disponible dans la même console, sans logiciel supplémentaire. Si vous êtes en Microsoft 365 Business Premium, Intune est inclus et s’intègre à l’accès conditionnel. Nous partons de ce que vous possédez déjà avant d’acheter quoi que ce soit.
La loi 09-08 autorise-t-elle l’employeur à géolocaliser les smartphones professionnels ?
La loi 09-08 impose une finalité légitime, la proportionnalité, l’information préalable des salariés et les formalités auprès de la CNDP. La CNDP a encadré la géolocalisation des véhicules de service ; pour les téléphones, appliquez les mêmes principes : localisation réservée à la recherche d’un appareil perdu, pas au suivi permanent des personnes, et validation juridique.
Combien de temps faut-il pour déployer un MDM ?
Cela dépend du nombre d’appareils, de leur état (neufs ou déjà utilisés) et du mode d’enrôlement choisi. Un téléphone société doit souvent être réinitialisé pour passer en mode géré. Nous planifions le déploiement par vagues, avec un guide pas à pas pour les utilisateurs, et vous donnons un calendrier précis après l’audit initial offert.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn