Supervision IT : les 8 indicateurs qu’un dirigeant devrait recevoir chaque mois
Rapport d’infogérance mensuel au Maroc : les 8 indicateurs de supervision IT à exiger, comment les lire et les erreurs qui rendent un rapport inutile.
Un dirigeant devrait recevoir chaque mois huit indicateurs : la disponibilité des services critiques, les incidents et leurs délais de prise en charge, l’état des sauvegardes, les mises à jour, la sécurité, la capacité, les équipements en fin de vie et les demandes des utilisateurs. Beaucoup de contrats d’infogérance promettent un « rapport mensuel ». Peu le livrent, et moins encore le rendent lisible par quelqu’un qui n’est pas informaticien. Voici les indicateurs que nous mettons dans le nôtre, ce que chacun révèle et comment les lire en cinq minutes.
Pourquoi un rapport mensuel, et pour qui
La supervision tourne en continu : nos outils surveillent serveurs, pare-feu, sauvegardes et liens internet 24 h/24 et 7 j/7, et déclenchent une alerte au moindre écart. Mais une alerte sert au technicien, pas au dirigeant. Le rapport mensuel répond à une autre question : l’informatique de l’entreprise est-elle en meilleure ou en moins bonne santé que le mois dernier, et quelles décisions faut-il prendre ?
Il s’adresse donc à trois lecteurs : le dirigeant, qui veut savoir si l’activité est protégée ; le responsable administratif ou financier, qui veut anticiper les dépenses ; et le référent informatique interne, s’il existe, qui veut suivre les actions en cours. Un bon rapport tient en une page de synthèse, avec le détail en annexe pour ceux qui le souhaitent.
Les 8 indicateurs, en un tableau
| Indicateur | Ce qu’il mesure | Signal d’alerte |
|---|---|---|
| 1. Disponibilité | Temps de fonctionnement des services critiques | Écart au seuil du contrat sans explication |
| 2. Incidents | Nombre, gravité, délais de prise en charge et de résolution | Délais hors engagement, incidents qui se répètent |
| 3. Sauvegardes | Réussite des tâches et test de restauration | Aucun test de restauration récent |
| 4. Mises à jour | Correctifs déployés et équipements en retard | Même poste en retard plusieurs mois de suite |
| 5. Sécurité | MFA, pare-feu, EDR, phishing signalé | Comptes sans MFA, alertes non traitées |
| 6. Capacité | Disque, mémoire, processeur, bande passante, licences | Tendance qui atteindra la limite avant le prochain budget |
| 7. Fin de vie | Garanties, systèmes non maintenus, renouvellements | Équipement critique sans support constructeur |
| 8. Demandes | Volume, thèmes récurrents, satisfaction | Même demande qui revient chaque mois |
1. Disponibilité des services critiques
Messagerie, ERP, fichiers, téléphonie, accès internet : pour chacun, le pourcentage de temps de fonctionnement sur le mois, comparé au seuil fixé au contrat. Le chiffre seul ne suffit pas. Le rapport doit préciser quand l’interruption a eu lieu (en pleine journée ou pendant une maintenance planifiée la nuit), combien d’utilisateurs elle a touchés et ce qui a été fait pour qu’elle ne se reproduise pas.
2. Incidents et délais de prise en charge
Nombre d’incidents par gravité, temps moyen de prise en charge et de résolution, comparés aux engagements du contrat. Chez nous, un incident critique est pris en charge en moins de 15 minutes : le rapport montre si cet engagement a été tenu, incident par incident. Regardez surtout les incidents qui reviennent : un même problème traité trois fois est un problème de fond, pas une série de pannes.
3. État des sauvegardes
Taux de réussite des tâches, mais surtout le dernier test de restauration réussi : quoi (un fichier, une boîte aux lettres, une machine complète), quand, et combien de temps cela a pris. Un « 100 % de sauvegardes réussies » sans test de restauration ne prouve rien. Le rapport indique aussi si une copie existe hors site et hors de portée d’un attaquant, comme nous l’expliquons dans la règle 3-2-1 immuable.
4. Mises à jour appliquées
Nombre de correctifs de sécurité déployés sur les postes, les serveurs et les équipements réseau, liste des équipements en retard et raison du retard : poste éteint, application métier incompatible, redémarrage refusé. Le firmware du pare-feu fait partie de la liste, trop souvent oublié depuis l’installation.
5. Sécurité
Comptes sans MFA, tentatives d’intrusion bloquées par le pare-feu, alertes EDR et leur traitement, messages de phishing signalés par les utilisateurs, comptes d’anciens salariés encore actifs. Un nombre élevé de phishing signalé est plutôt une bonne nouvelle : il montre que les équipes savent reconnaître une tentative et la remonter. Pour aller plus loin, voir notre guide de déploiement du MFA et EDR ou antivirus.
6. Capacité
Espace disque, mémoire et processeur des serveurs, bande passante des liens internet, licences utilisées par rapport aux licences achetées. C’est l’indicateur qui évite les surprises budgétaires : une tendance suivie mois après mois permet de prévoir un disque, un serveur ou une montée de débit dans le budget, au lieu de le subir en urgence. Il révèle aussi l’inverse : des licences payées pour des comptes que plus personne n’utilise.
7. Équipements en fin de vie
Serveurs hors garantie, systèmes d’exploitation qui ne recevront plus de mises à jour, pare-feu dont la licence de protection expire, licences à renouveler dans le trimestre. Cette liste alimente directement le plan d’investissement de l’année suivante.
8. Demandes des utilisateurs
Volume, thèmes récurrents, satisfaction. Souvent la meilleure source d’amélioration : si l’imprimante du deuxième étage ou la réinitialisation de mot de passe reviennent chaque mois, une action de fond (remplacement, libre-service, formation) coûte moins cher que de traiter le symptôme indéfiniment.
Comment lire le rapport en cinq minutes
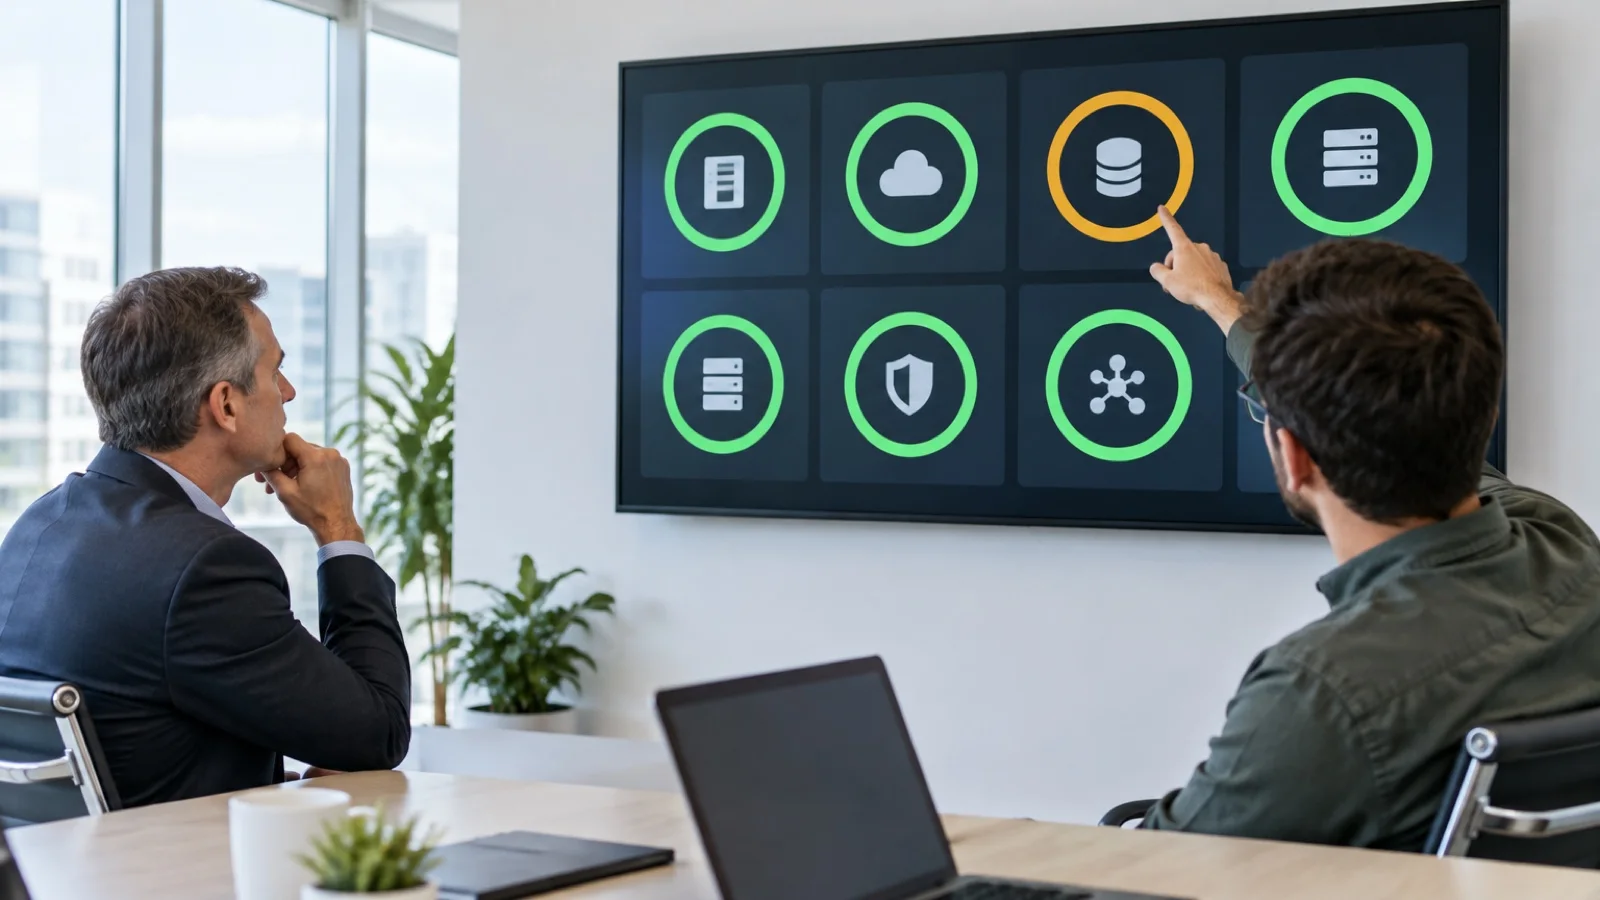
- Commencez par la synthèse : un code couleur par indicateur, vert, orange ou rouge, et une phrase qui résume le mois.
- Lisez les rouges et les oranges, avec leur cause et l’action prévue. Si une case est rouge deux mois de suite, demandez pourquoi l’action n’a pas suffi.
- Regardez les tendances, pas seulement la photo du mois : trois mois de capacité en hausse valent plus qu’un chiffre isolé.
- Relevez les décisions attendues de vous : un achat à valider, une règle à imposer, un budget à prévoir.
- Notez vos questions pour la revue trimestrielle.
Les erreurs qui rendent un rapport inutile
- Des dizaines de pages de graphiques exportés tels quels de l’outil de supervision : personne ne les lit, et l’essentiel s’y noie.
- Des chiffres sans seuil : un nombre d’alertes ne dit rien si l’on ne sait pas ce qui est normal pour votre parc.
- Un rapport toujours vert : un prestataire qui ne remonte jamais de problème ne regarde pas assez, ou ne le dit pas.
- Des sauvegardes « réussies » sans restauration testée.
- Aucune action ni aucun responsable en face des points rouges.
- Un rapport envoyé mais jamais discuté : sans revue régulière, il finit dans un dossier.
Checklist : ce que votre rapport mensuel doit contenir
- Une page de synthèse lisible par un non-informaticien.
- La disponibilité de chaque service critique, comparée au seuil du contrat.
- Les incidents par gravité, avec les délais comparés aux engagements.
- La date et le résultat du dernier test de restauration.
- La liste des équipements en retard de mises à jour, avec la raison.
- Les comptes sans MFA et les comptes d’anciens salariés encore actifs.
- Les tendances de capacité et les licences inutilisées.
- Les équipements et licences arrivant à échéance.
- Les décisions attendues de la direction.
Si votre rapport actuel ne coche pas ces cases, c’est un bon point de départ pour discuter avec votre prestataire, ou pour en évaluer un autre avec notre checklist pour choisir un infogérant.
Comment nous procédons
Tout commence par l’audit initial offert : il établit l’état de départ et fixe avec vous les seuils de chaque indicateur. Nous installons ensuite la supervision sur les serveurs, les postes, le pare-feu (par exemple un FortiGate) et les sauvegardes, avec des tests de restauration planifiés, notamment sous Veeam.
Chaque mois, vous recevez le rapport d’une page, avec le détail en annexe. Chaque trimestre, nous le commentons ensemble en revue : tendances, actions réalisées, décisions à prendre et investissements à prévoir. Ce suivi fait partie de notre contrat d’infogérance informatique, avec supervision 24/7, réponse sous 24 h ouvrées et prise en charge des incidents critiques en moins de 15 minutes. Des exemples d’accompagnement sont présentés dans nos réalisations.
Vous voulez savoir ce que votre rapport mensuel montrerait aujourd’hui ? Demandez votre audit gratuit.
Questions fréquentes
Quel taux de disponibilité exiger de son infogérant ?
Le seuil se fixe au contrat, service par service : messagerie, ERP, fichiers, téléphonie. Ce qui compte ensuite, c’est que le rapport mesure la disponibilité réelle du mois, explique chaque écart et indique ce qui a été fait pour qu’il ne se reproduise pas.
Un taux de 100 % de sauvegardes réussies suffit-il ?
Non. Sans test de restauration, ce chiffre ne prouve rien : le rapport doit indiquer le dernier test de restauration réussi, ce qui a été restauré et le temps que cela a pris.
Quels indicateurs de sécurité suivre dans un rapport informatique mensuel ?
Les comptes sans MFA, les tentatives d’intrusion bloquées par le pare-feu, les alertes EDR et leur traitement, les messages de phishing signalés par les utilisateurs et les comptes d’anciens salariés encore actifs.
Comment éviter les surprises budgétaires en informatique ?
En suivant chaque mois la capacité (disque, mémoire, processeur, bande passante, licences utilisées) et les équipements en fin de vie ou de garantie, avec les licences à renouveler dans le trimestre. Les dépenses deviennent alors prévisibles.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn