Sécurité des imprimantes en entreprise : protéger les multifonctions, les pilotes et les documents
Sécurité des imprimantes et multifonctions en entreprise : mot de passe admin, firmware, protocoles à couper, impression sécurisée par badge, spouleur Windows, recyclage.
La réponse courte : une imprimante multifonction n’est pas un simple périphérique, c’est un ordinateur en réseau. Elle a un système, un serveur web d’administration, souvent un disque ou une mémoire qui garde les documents, et elle connaît des identifiants sensibles : compte de messagerie pour le « scan vers e-mail », accès au partage de fichiers, liaison à l’annuaire. La sécuriser tient en quelques mesures concrètes : mot de passe d’administration changé, firmware à jour, protocoles inutiles coupés, isolement réseau, impression libérée par badge ou code, spouleur Windows durci, disque effacé avant le recyclage.
Ce guide reprend ces mesures dans l’ordre où nous les appliquons dans les PME, cabinets et cliniques que nous accompagnons au Maroc. Il s’appuie sur la documentation de Microsoft pour la partie Windows et sur les guides de durcissement publiés par les constructeurs.
Pourquoi les imprimantes sont un angle mort
Les imprimantes sont installées une fois, souvent par le loueur ou le fournisseur, puis plus personne n’y touche pendant des années. Résultat, on retrouve fréquemment :
- le mot de passe d’administration d’usine, voire aucun mot de passe sur l’interface web ;
- un firmware jamais mis à jour depuis la livraison ;
- des protocoles anciens ouverts : Telnet, FTP, HTTP sans chiffrement, SNMP avec la communauté « public » ;
- le compte de messagerie du scan enregistré en clair, avec un mot de passe qui n’expire jamais ;
- des documents confidentiels oubliés dans le bac : bulletins de paie, dossiers médicaux, contrats ;
- un disque interne qui part chez le loueur ou au recyclage avec tout ce qui y a été numérisé.
Le risque ne se limite pas à la machine. Côté Windows, le service Spouleur d’impression tourne sur tous les postes et serveurs par défaut, et il a été au cœur de failles graves, dont la plus connue est PrintNightmare (CVE-2021-34527), corrigée par Microsoft en juillet 2021, qui permettait d’exécuter du code avec les droits système.
Ce que l’on protège : la machine, le flux, le document
| Couche | Risque principal | Mesure clé |
|---|---|---|
| La multifonction | Prise de contrôle par l’interface d’administration | Mot de passe fort, firmware à jour, protocoles inutiles coupés |
| Le réseau | Imprimante joignable depuis partout, flux en clair | VLAN dédié, filtrage par le pare-feu, protocoles chiffrés |
| Les postes et serveurs Windows | Failles du spouleur, pilotes malveillants | Correctifs, spouleur désactivé là où il ne sert pas, pilotes réservés aux administrateurs |
| Le document papier | Feuilles oubliées ou récupérées par un tiers | Impression libérée par badge ou code |
| Les données stockées | Disque lisible en fin de vie | Chiffrement et effacement sécurisé avant départ |
Durcir la multifonction : la liste que nous appliquons
1. Prendre la main sur l’administration
- Changer le mot de passe administrateur d’usine et le ranger dans le coffre-fort de mots de passe de l’entreprise, comme le prévoit une politique de mots de passe d’entreprise.
- Limiter l’accès à l’interface web aux postes de l’équipe informatique, en HTTPS uniquement.
- Verrouiller le panneau de commande : les menus réseau et sécurité ne doivent pas être modifiables depuis l’écran tactile par n’importe quel utilisateur.
2. Mettre à jour le firmware
Les constructeurs publient régulièrement des mises à jour de firmware, dont certaines corrigent des failles de sécurité publiées avec un identifiant CVE. On inscrit donc les imprimantes dans l’inventaire et dans le cycle de gestion des correctifs, au même titre que les postes et les serveurs, et l’on active la vérification automatique des mises à jour lorsque le modèle la propose.
3. Couper ce qui ne sert pas
Chaque service ouvert est une porte de plus. En pratique, on désactive ou on restreint :
| Service | Usage | Recommandation |
|---|---|---|
| Telnet, FTP | Administration ou dépôt de fichiers hérités | Désactiver |
| HTTP | Interface web non chiffrée | Remplacer par HTTPS |
| SNMP v1 et v2c | Supervision, communauté « public » par défaut | Passer en SNMPv3 ou changer la communauté et restreindre |
| Impression brute sur le port 9100, LPD | Impression héritée | Garder seulement si nécessaire, filtrer par réseau |
| IPP | Impression standard | Préférer IPPS (IPP chiffré) lorsque disponible |
| Wi-Fi Direct, impression mobile ouverte | Impression depuis un téléphone | Désactiver si non utilisé |
| Services cloud du constructeur | Impression ou gestion à distance | Activer seulement si l’entreprise l’a décidé |
4. Sécuriser le « scan vers e-mail » et « scan vers dossier »
C’est souvent l’endroit le plus sensible. On utilise un compte de service dédié, avec le minimum de droits : une boîte d’envoi qui ne sert qu’à ça, ou un dossier partagé où le compte peut seulement déposer. Pour Microsoft 365, on privilégie les méthodes d’envoi recommandées par Microsoft plutôt qu’un compte utilisateur classique au mot de passe figé. Le compte ne doit jamais être un compte administrateur du domaine.
5. Chiffrer et effacer le stockage interne
Beaucoup de multifonctions professionnelles proposent le chiffrement du disque et l’écrasement des données après chaque travail. On les active. Et avant qu’une machine quitte l’entreprise, fin de location, échange, recyclage, on lance l’effacement sécurisé et on demande une attestation d’effacement. La publication NIST SP 800-88 sur l’effacement des supports sert de référence. C’est le même réflexe que lors du renouvellement du parc informatique.
Isoler les imprimantes sur le réseau
Une imprimante n’a aucune raison de parler à Internet ni d’être joignable depuis le Wi-Fi invités. Nous plaçons les imprimantes dans un VLAN dédié, et le pare-feu d’entreprise n’autorise que les flux nécessaires :
- des postes ou du serveur d’impression vers les imprimantes, sur les seuls protocoles d’impression utilisés ;
- des imprimantes vers le serveur de messagerie ou le partage de fichiers pour le scan ;
- de l’équipe informatique vers l’interface d’administration ;
- aucun accès sortant vers Internet, sauf mises à jour ou service cloud explicitement validé.
Cette segmentation applique le principe du Zero Trust : un équipement compromis ne doit pas pouvoir atteindre le reste du réseau.
Durcir l’impression côté Windows
Le spouleur d’impression sur les serveurs
Microsoft indique que tout utilisateur authentifié peut se connecter à distance au spouleur d’un contrôleur de domaine et l’amener à s’authentifier auprès d’une autre machine, ce qui expose le compte ordinateur du contrôleur. D’où sa recommandation : désactiver le service Spouleur d’impression sur les contrôleurs de domaine et les systèmes d’administration Active Directory, de préférence par stratégie de groupe, et plus largement sur tous les serveurs qui n’en ont pas besoin. Microsoft précise que ce choix empêche le nettoyage automatique des anciennes files d’impression publiées dans l’annuaire, à faire alors périodiquement. Cette mesure fait partie de notre durcissement d’Active Directory.
L’installation des pilotes réservée aux administrateurs
Depuis les mises à jour du 10 août 2021, Windows exige par défaut des droits administrateur pour installer un pilote d’imprimante via « Point and Print ». Ce comportement est piloté par la valeur de registre RestrictDriverInstallationToAdministrators, également réglable par stratégie de groupe. Microsoft met en garde contre le fait de la passer à 0, qui rend les appareils vulnérables. Nous vérifions donc qu’aucune ancienne stratégie ne l’a désactivée, et nous déployons les imprimantes et leurs pilotes nous-mêmes, par stratégie de groupe ou par Intune.
Un serveur d’impression bien tenu
Centraliser les files sur un serveur d’impression dédié simplifie tout : un seul endroit pour les pilotes, les droits, les journaux et les quotas. On y applique les correctifs mensuels de Windows sans attendre, puisque le spouleur reste actif sur ce serveur.
Protéger le document : l’impression sécurisée
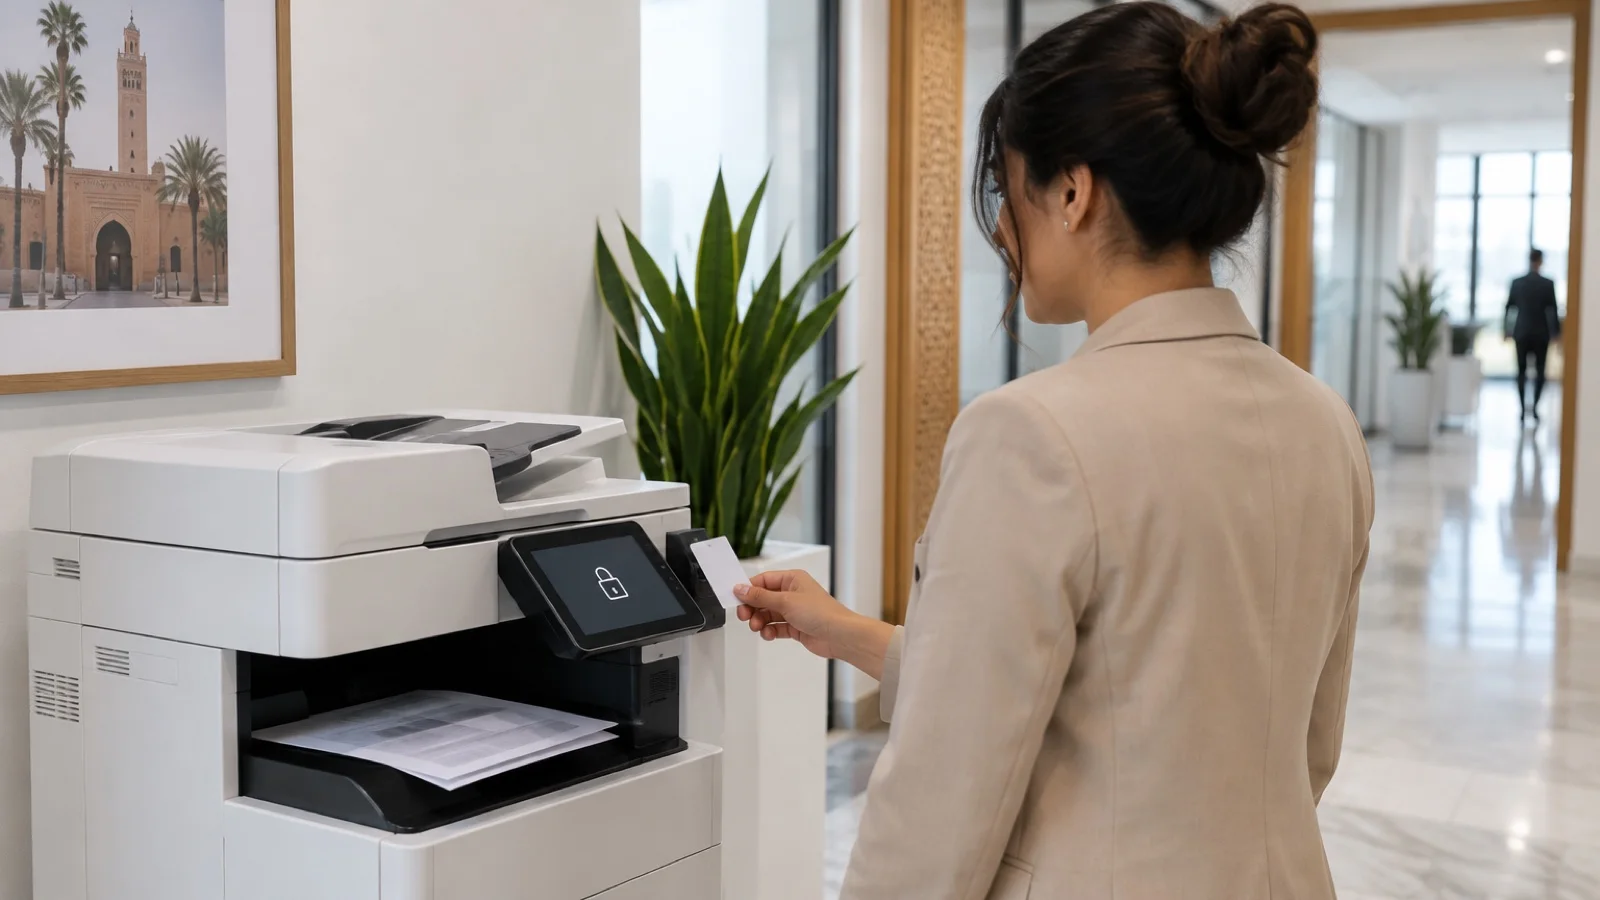
L’impression libérée par badge ou par code (« suivez-moi », « pull printing ») règle le problème du papier oublié : le travail attend dans une file et ne sort que lorsque l’utilisateur s’identifie sur la multifonction. C’est utile partout où circulent des documents sensibles : ressources humaines, comptabilité, direction, accueil d’une clinique ou d’un cabinet. Les solutions de gestion d’impression ajoutent la traçabilité, qui a imprimé quoi et quand, et peuvent bloquer l’impression de certains documents.
Pour les petits sites sans badge, la fonction « impression confidentielle » avec code PIN, présente sur la plupart des modèles professionnels, apporte déjà une bonne partie du bénéfice.
Les imprimantes et la loi 09-08
Bulletins de paie, pièces d’identité numérisées, ordonnances, dossiers clients : ce qui passe par une multifonction relève souvent des données personnelles. La loi 09-08 et la CNDP imposent des mesures de sécurité adaptées pour les protéger. Une machine laissée ouverte sur le réseau, des documents qui traînent dans le bac ou un disque non effacé au retour chez le loueur sont autant de fuites possibles qu’il est simple d’éviter.
Les erreurs les plus fréquentes
- Laisser le mot de passe d’usine sur l’interface d’administration.
- Utiliser un compte utilisateur réel, voire administrateur, pour le scan vers e-mail.
- Brancher les imprimantes sur le même réseau que les serveurs, sans filtrage.
- Laisser le spouleur actif sur les contrôleurs de domaine.
- Autoriser les utilisateurs à installer eux-mêmes des pilotes d’imprimante.
- Rendre une machine louée sans effacer son disque.
- Oublier les imprimantes dans l’inventaire et dans la supervision.
Comment nous accompagnons les entreprises
Nous commençons par l’audit initial offert : inventaire des imprimantes et multifonctions, versions de firmware, services ouverts, comptes de scan, emplacement réseau et configuration du spouleur sur les serveurs. Nous appliquons ensuite le durcissement, isolons les imprimantes dans un VLAN filtré par le pare-feu, en tant que partenaire Fortinet et WatchGuard, et déployons les files d’impression par stratégie de groupe ou Intune en tant que partenaire Microsoft. Nous fournissons aussi le matériel informatique et les licences adaptés, avec ou sans installation.
Dans le cadre de notre offre de cybersécurité des entreprises au Maroc, les imprimantes entrent dans l’inventaire, la gestion des correctifs et la supervision 24/7, et un incident critique est pris en charge en moins de 15 minutes. Demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Une imprimante peut-elle vraiment servir de porte d’entrée à un pirate ?
Oui. Une multifonction réseau embarque un système, un serveur web d’administration et souvent un disque. Si son mot de passe d’administration est celui d’usine ou si son firmware n’est pas à jour, un attaquant déjà présent sur le réseau peut lire les documents, récupérer le compte de messagerie utilisé pour le « scan vers e-mail » ou s’en servir comme point d’appui. Côté Windows, le service de spouleur d’impression a connu des failles graves, comme PrintNightmare en 2021.
Faut-il désactiver le spouleur d’impression sur les serveurs ?
Sur les contrôleurs de domaine et les serveurs qui n’impriment pas, oui. Microsoft recommande de désactiver le service Spouleur d’impression sur les contrôleurs de domaine et les systèmes d’administration Active Directory, de préférence par stratégie de groupe, et plus largement sur tous les serveurs qui n’en ont pas besoin. On garde le service uniquement sur le serveur d’impression et sur les postes.
Qu’est-ce que l’impression sécurisée par badge ?
C’est l’impression « suivez-moi » ou « pull printing » : le document est envoyé dans une file d’attente et ne sort que lorsque l’utilisateur s’identifie sur la multifonction, avec son badge ou un code. Les documents confidentiels ne restent plus dans le bac à la vue de tous, et l’entreprise sait qui a imprimé quoi.
Que faire du disque d’une multifonction en fin de contrat de location ?
L’effacer avant que la machine quitte vos locaux. La plupart des multifonctions professionnelles proposent une fonction d’effacement sécurisé du stockage interne ; on l’exécute et on demande au loueur ou au recycleur une attestation d’effacement. La publication NIST SP 800-88 sert de référence pour l’effacement des supports de stockage.
Les imprimantes sont-elles concernées par la loi 09-08 ?
Indirectement. Les documents imprimés, numérisés ou stockés sur la multifonction contiennent souvent des données personnelles de clients, de patients ou de salariés. La loi 09-08 impose de protéger ces données par des mesures techniques et organisationnelles adaptées : une imprimante laissée ouverte ou un disque non effacé au recyclage est une fuite potentielle.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn