Politique de mots de passe en entreprise : les règles actuelles et le bon gestionnaire de mots de passe
Politique de mots de passe en entreprise au Maroc : longueur, fin du changement périodique, mots interdits, double authentification et gestionnaire partagé.
La réponse courte : les règles d’hier (huit caractères, une majuscule, un symbole, un changement tous les trois mois) ont produit des mots de passe prévisibles. Les recommandations actuelles du NIST et de Microsoft vont dans l’autre sens : des mots de passe longs plutôt que compliqués, aucun changement imposé à date fixe mais un changement immédiat en cas de doute, le blocage des mots de passe courants ou divulgués, la double authentification sur tous les accès, et un gestionnaire de mots de passe d’entreprise pour que chaque compte ait un mot de passe unique sans que personne n’ait à le retenir. Ce guide donne une politique prête à adapter, les réglages Microsoft 365 correspondants et les critères pour choisir un gestionnaire.
Chez ALLSAFE SOLUTIONS, infogérant à Casablanca, nous déployons ces règles dans le cadre de notre offre de cybersécurité des entreprises au Maroc. Les règles citées proviennent de la publication NIST SP 800-63B (révision 4) et de la documentation Microsoft Learn.
Pourquoi les anciennes règles ne marchent plus
Les vols de comptes que nous voyons en PME ont rarement pour origine un mot de passe « deviné » à la main. Ils viennent d’un mot de passe réutilisé sur un site qui a fuité, d’un mot de passe saisi sur une fausse page de connexion, ou d’une attaque par pulvérisation qui teste quelques mots de passe très courants sur tous les comptes d’une entreprise.
Face à cela, les règles de complexité et de renouvellement forcé ont un effet pervers que Microsoft décrit clairement : presque chaque contrainte imposée aux utilisateurs uniformise les mots de passe. On obtient « Societe2026! », puis « Societe2027! » au renouvellement suivant. Un attaquant le sait et commence par ces variantes.
Ce que disent le NIST et Microsoft
| Règle | NIST SP 800-63B (révision 4) | Microsoft (Microsoft 365, Entra ID) |
|---|---|---|
| Longueur minimale | 15 caractères pour un mot de passe utilisé seul ; 8 s’il fait partie d’une authentification à plusieurs facteurs | 14 caractères recommandés ; Microsoft 365 en exige au moins 8 |
| Longueur maximale | Accepter au moins 64 caractères | Accepter les phrases de passe longues |
| Règles de composition | Interdit d’imposer un mélange de types de caractères | Les règles de composition dégradent la qualité des mots de passe |
| Changement périodique | Interdit de l’imposer ; changement obligatoire en cas de compromission | Recommande que les mots de passe des comptes cloud n’expirent pas |
| Liste de mots interdits | Obligatoire : mots de passe courants, divulgués, liés au service ou à l’utilisateur | Liste globale appliquée automatiquement par Entra ID, liste personnalisée possible |
| Gestionnaires et copier-coller | Doivent être autorisés | Interdire la réutilisation du mot de passe professionnel ailleurs |
| Indices et questions secrètes | Interdits | Réinitialisation en libre-service couplée à une application d’authentification |
| Double authentification | Les mots de passe ne résistent pas au phishing | Enregistrement obligatoire à la MFA, MFA basée sur le risque |
Une politique de mots de passe prête à adapter
Voici la politique que nous proposons à nos clients PME. Elle tient sur une page, ce qui compte : une politique que personne ne lit ne protège rien.
- Longueur : au moins 14 caractères pour les comptes professionnels, au moins 15 pour tout compte sans double authentification. Les phrases de passe sont encouragées.
- Unicité : un mot de passe professionnel ne sert jamais ailleurs, ni sur un autre compte de l’entreprise, ni sur un site personnel.
- Pas de changement à date fixe : le mot de passe est changé immédiatement en cas de soupçon, de fuite signalée, de clic sur un lien de phishing ou de départ d’une personne qui le connaissait.
- Mots interdits : le nom de l’entreprise, de ses produits, de la ville, les prénoms, les années et les mots de passe courants sont refusés par le système.
- Double authentification obligatoire sur la messagerie, les accès distants, les outils d’administration et les applications métiers qui la proposent.
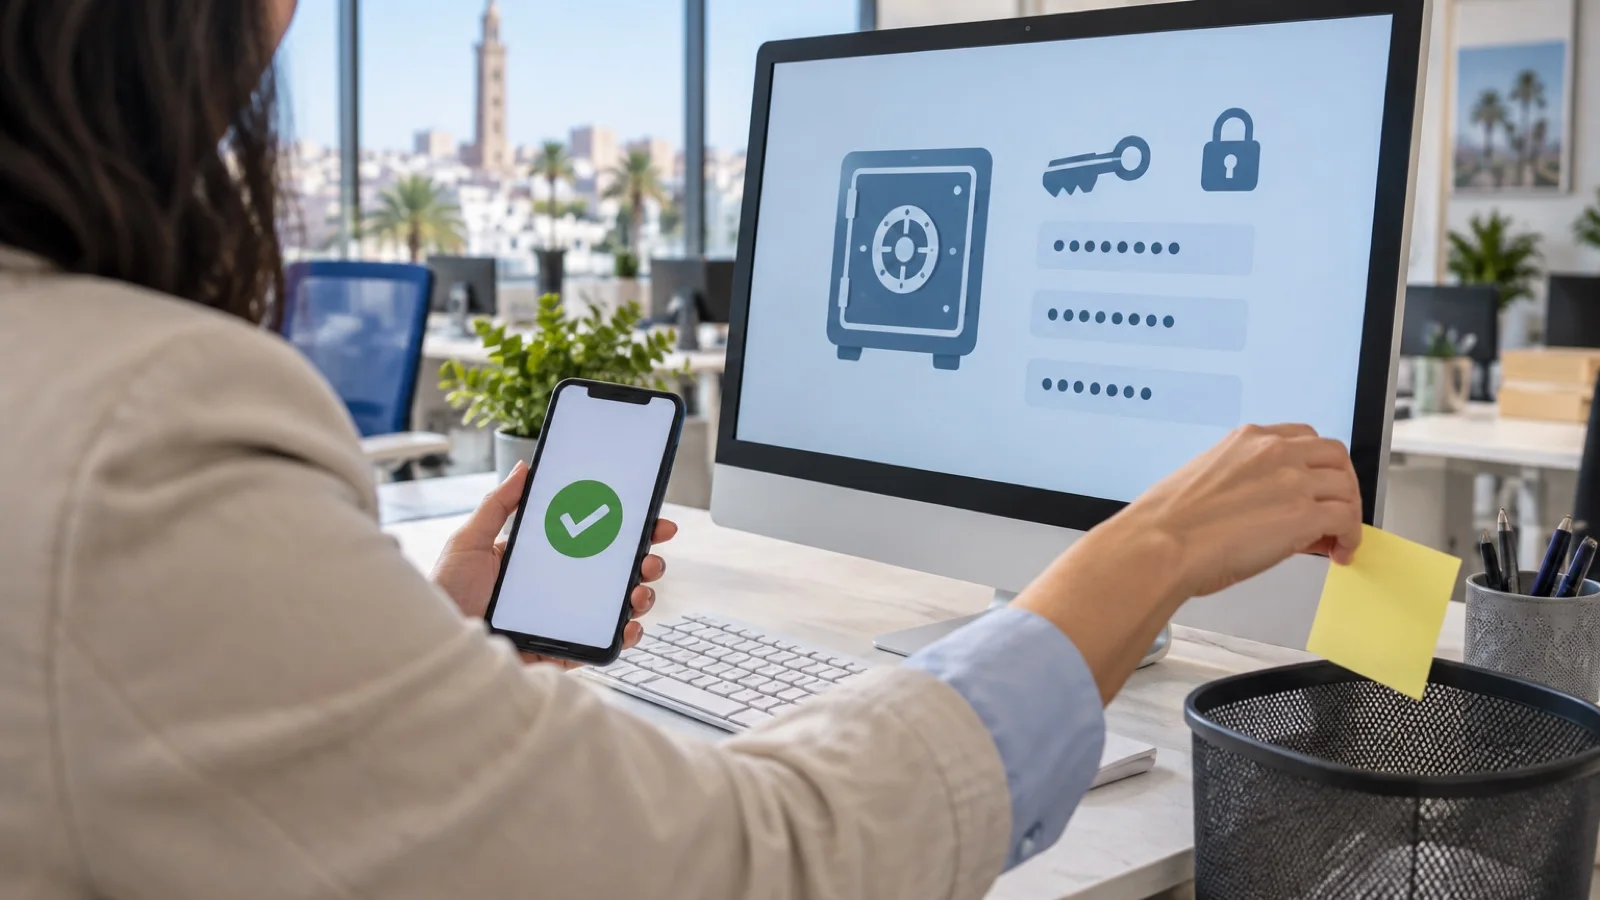
- Gestionnaire de mots de passe fourni par l’entreprise pour tous les comptes qui ne passent pas par l’authentification unique.
- Aucun mot de passe en clair dans un fichier, un e-mail, une messagerie instantanée, un post-it ou le navigateur d’un poste partagé.
- Comptes administrateurs séparés des comptes du quotidien, avec des secrets rangés dans un coffre réservé à l’équipe informatique.
- Départs : désactivation des comptes le jour du départ et changement de tous les secrets partagés que la personne connaissait.
Les réglages côté Microsoft 365 et Active Directory
- Expiration : dans le centre d’administration Microsoft 365, réglez les mots de passe pour qu’ils n’expirent pas, comme le recommande Microsoft pour les comptes cloud.
- Mots de passe interdits : la liste globale de Microsoft Entra Password Protection s’applique automatiquement à tous les comptes cloud. Une liste personnalisée (jusqu’à 1 000 termes : nom de l’entreprise, marques, ville) demande une licence Microsoft Entra ID P1 ou P2, incluse dans Microsoft 365 Business Premium.
- Active Directory local : des agents Entra Password Protection installés sur les contrôleurs de domaine appliquent les mêmes listes aux changements de mot de passe sur site, sous licence P1 ou P2.
- Double authentification : enregistrement obligatoire pour tous, en privilégiant l’application d’authentification ou les clés d’accès plutôt que le SMS. Notre guide de déploiement de la MFA détaille la méthode.
- Réinitialisation en libre-service : couplée à la MFA, elle évite que le support réinitialise un mot de passe sur simple appel, une technique d’usurpation courante.
- Administrateurs locaux des postes : Windows LAPS attribue à chaque poste un mot de passe administrateur unique et renouvelé, géré depuis Intune ou Active Directory, voir Microsoft Intune pour PME.
Ces réglages s’ajoutent à ceux décrits dans sécuriser Microsoft 365 en 10 réglages. Sur Google Workspace, l’équivalent se règle dans la console d’administration (longueur minimale, validation en deux étapes obligatoire).
Le gestionnaire de mots de passe d’entreprise
L’authentification unique (SSO) couvre de plus en plus d’applications, mais il reste toujours des comptes à part : portails fournisseurs, plateformes administratives, banques, réseaux sociaux de l’entreprise, équipements réseau. C’est là qu’un gestionnaire de mots de passe d’entreprise devient indispensable. Il génère un mot de passe long et unique pour chaque compte, le remplit automatiquement, et permet de partager un accès sans jamais l’envoyer par e-mail.
Les critères de choix
| Critère | Pourquoi c’est important |
|---|---|
| Chiffrement sur l’appareil (« zero knowledge ») | L’éditeur ne peut pas lire vos mots de passe, même en cas de fuite de ses serveurs |
| Coffres ou collections partagés par équipe | Chaque service n’accède qu’à ses propres comptes |
| Gestion par groupes et liaison à l’annuaire | Les droits suivent les arrivées, les mutations et les départs |
| Double authentification pour ouvrir le coffre | Le mot de passe maître seul ne suffit pas |
| Journal des événements | Savoir qui a consulté, modifié ou partagé un secret |
| Récupération de compte par un administrateur | Un salarié qui oublie son mot de passe maître ne fait pas perdre les accès de l’équipe |
| Politiques imposées | Longueur du mot de passe maître, interdiction d’exporter, verrouillage automatique |
| Applications et extensions | Windows, macOS, navigateurs, Android et iOS |
Plusieurs éditeurs proposent des offres entreprise qui couvrent ces points, par exemple Bitwarden, qui documente des collections partagées, des journaux d’événements et une récupération de compte par l’administrateur dans ses offres Teams et Enterprise. Nous vérifions les fonctions disponibles dans l’offre visée avant de recommander un outil : elles varient d’une formule à l’autre.
Pourquoi pas le navigateur ?
Les navigateurs enregistrent les mots de passe, et c’est mieux que la réutilisation. Mais ils ne permettent ni le partage contrôlé par équipe, ni le journal des accès, ni la reprise des accès au départ d’un salarié, et ils exposent tous les mots de passe d’un poste partagé à quiconque s’y assoit. En entreprise, nous recommandons de désactiver l’enregistrement des mots de passe dans le navigateur une fois le gestionnaire déployé.
Déployer un gestionnaire de mots de passe pas à pas
- Inventaire : lister les comptes partagés (portails fournisseurs, banques, réseaux sociaux, équipements) et l’endroit où leurs mots de passe sont rangés aujourd’hui.
- Organisation des coffres : un coffre par équipe (comptabilité, commercial, direction, informatique), avec des responsables désignés.
- Pilote : l’équipe informatique et un service volontaire migrent leurs comptes, puis on corrige l’organisation.
- Généralisation : courte formation par service, migration des comptes, changement des mots de passe partagés au passage.
- Nettoyage : suppression des tableurs et des notes, désactivation de l’enregistrement dans les navigateurs.
- Contrôle : revue régulière des droits d’accès aux coffres et du journal des événements.
La sensibilisation accompagne le déploiement : un salarié qui comprend pourquoi on lui demande une phrase de passe longue l’adopte mieux. Nous la combinons avec notre programme de sensibilisation au phishing.
Les erreurs les plus fréquentes
- Un tableur « mots de passe » sur le serveur de fichiers ou dans un dossier partagé : la première chose qu’un attaquant cherche.
- Le même mot de passe pour tous les comptes partagés, ou un mot de passe construit sur le nom de l’entreprise.
- Le mot de passe d’origine des équipements (pare-feu, standard téléphonique, imprimantes, caméras) jamais changé.
- Des comptes d’anciens salariés encore actifs, ou des mots de passe partagés jamais changés après leur départ.
- Un mot de passe envoyé par e-mail ou WhatsApp pour « dépanner », qui reste ensuite dans les historiques.
- Une politique sans double authentification : un mot de passe long ne protège pas contre une fausse page de connexion.
Le cadre marocain
La loi 09-08 impose de sécuriser les données personnelles que vous traitez, et des accès protégés en sont une condition de base, voir loi 09-08 : les obligations des entreprises. Pour les organisations concernées par la loi 05-20 sur la cybersécurité, la gestion des accès fait partie des mesures attendues, comme nous l’expliquons dans loi 05-20 et DGSSI.
Checklist
- Politique écrite d’une page, validée par la direction et communiquée à tous.
- Longueur minimale relevée, expiration périodique désactivée.
- Liste de mots de passe interdits active, avec les termes propres à l’entreprise.
- Double authentification obligatoire et réinitialisation en libre-service.
- Gestionnaire de mots de passe déployé, coffres par équipe, journal activé.
- Comptes administrateurs séparés, Windows LAPS sur les postes.
- Mots de passe d’origine changés sur tous les équipements.
- Procédure de départ : comptes désactivés et secrets partagés changés le jour même.
Comment nous procédons
Nous commençons par un audit initial offert de vos accès : comptes Microsoft 365 ou Google Workspace, double authentification, comptes administrateurs, mots de passe des équipements, endroits où sont rangés les secrets partagés. Nous rédigeons ensuite votre politique, appliquons les réglages, déployons le gestionnaire de mots de passe service par service et formons les équipes. Les connexions suspectes sont surveillées par notre équipe de supervision 24/7, et un incident critique est pris en charge en moins de 15 minutes, dans le cadre de notre infogérance au Maroc.
En tant que partenaire Microsoft, nous configurons Microsoft Entra ID et Intune pour appliquer ces règles. Demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Faut-il encore obliger les salariés à changer de mot de passe tous les 90 jours ?
Non. Le NIST, dans la révision 4 de sa publication SP 800-63B, interdit d’imposer des changements périodiques et exige un changement en cas de signe de compromission. Microsoft recommande aussi que les mots de passe des comptes cloud n’expirent pas. Les changements forcés poussent à des variantes prévisibles, comme un chiffre incrémenté à la fin.
Quelle longueur minimale imposer ?
Le NIST exige au moins 15 caractères pour un mot de passe utilisé seul, et au moins 8 lorsqu’il fait partie d’une authentification à plusieurs facteurs. Microsoft recommande un minimum de 14 caractères pour les comptes Microsoft 365. Nous conseillons des phrases de passe longues, plus faciles à retenir qu’une suite de symboles.
Un gestionnaire de mots de passe n’est-il pas un point unique de défaillance ?
Il concentre les secrets, c’est vrai, d’où trois conditions : un mot de passe maître long et unique, une double authentification pour ouvrir le coffre, et un éditeur dont le chiffrement se fait sur l’appareil de l’utilisateur. Le risque reste bien inférieur à celui des mots de passe réutilisés, notés dans des tableurs ou enregistrés dans le navigateur d’un poste partagé.
Où ranger les mots de passe des comptes administrateurs et des équipements ?
Dans un coffre réservé à l’équipe informatique, séparé des coffres métiers, avec un journal des accès. Les mots de passe administrateur locaux des postes Windows se gèrent à part avec Windows LAPS, qui attribue un mot de passe unique et renouvelé à chaque poste. Après le départ d’un administrateur, tous les secrets auxquels il avait accès sont changés.
Les clés d’accès (passkeys) vont-elles remplacer les mots de passe ?
Elles progressent, et elles ont l’avantage de résister au phishing, ce que le NIST souligne que les mots de passe ne font pas. Microsoft 365 et Google Workspace les acceptent déjà comme méthode de connexion. Pour une PME, la transition sera progressive : la politique de mots de passe reste nécessaire pour toutes les applications qui ne les prennent pas encore en charge.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn