Sécurité des caméras IP en entreprise : protéger la vidéosurveillance et respecter la CNDP
Sécurité des caméras IP en entreprise : mots de passe, firmware, VLAN, accès à distance sans ouvrir de port, comptes sur l’enregistreur NVR et déclaration à la CNDP.
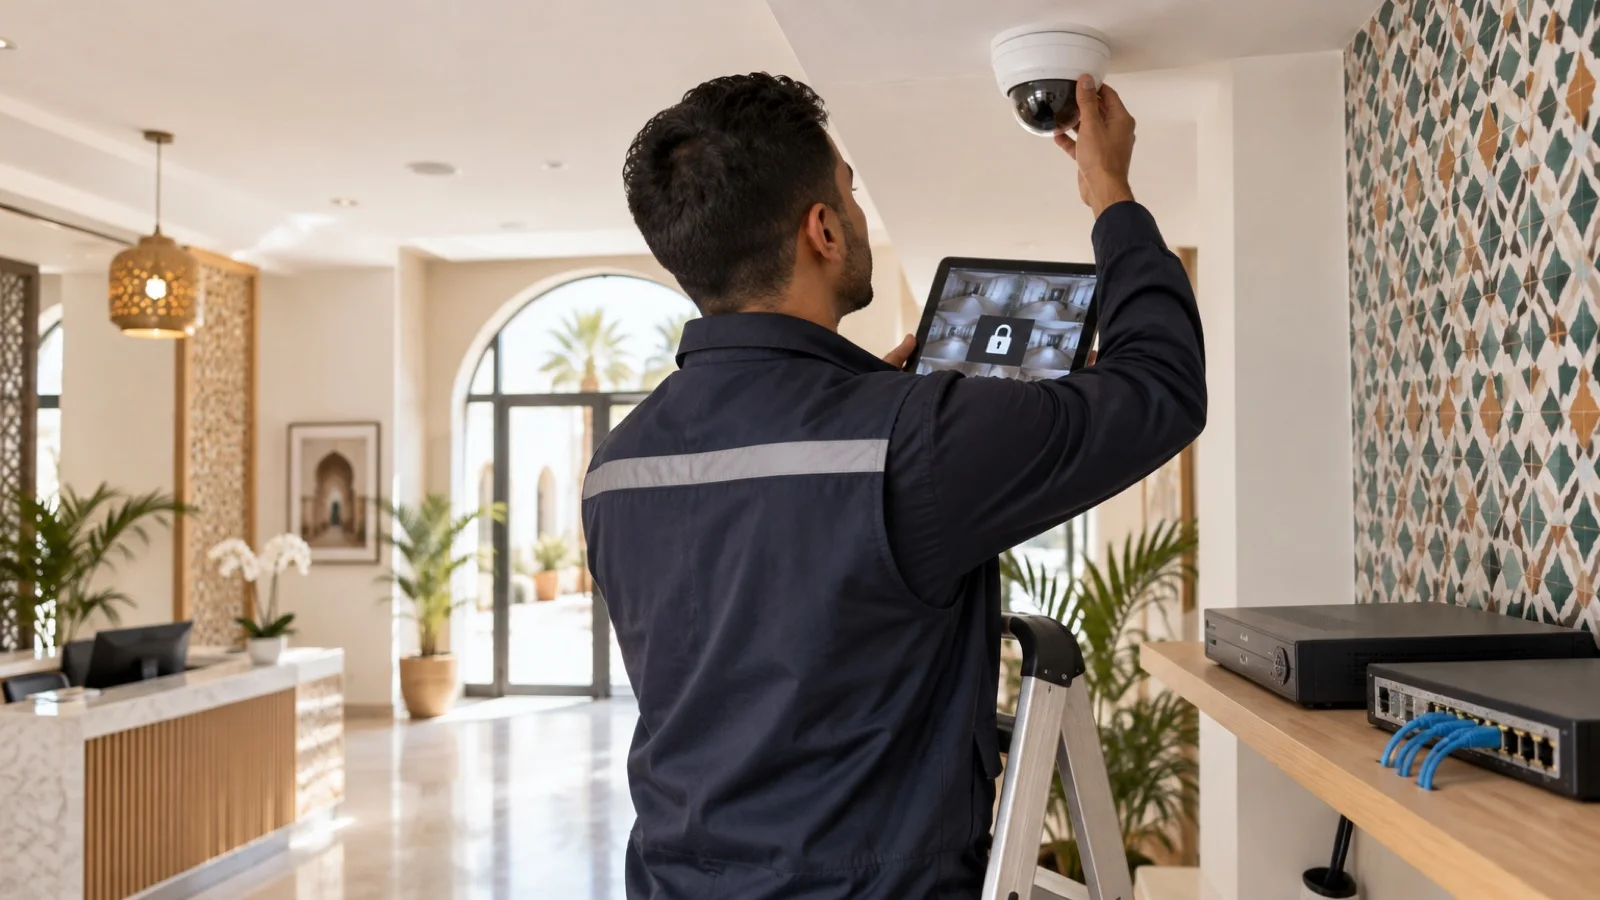
La réponse courte : une caméra IP n’est pas un simple capteur, c’est un petit ordinateur branché sur votre réseau, avec un système, un serveur web et des comptes. Avec l’enregistreur (NVR), elle est souvent installée par un prestataire puis oubliée pendant des années. Pour sécuriser la vidéosurveillance d’une entreprise, cinq mesures font l’essentiel : mots de passe d’usine changés, firmware à jour, caméras et enregistreur isolés dans un VLAN sans accès Internet, accès à distance par VPN plutôt que par un port ouvert, comptes nominatifs sur l’enregistreur. S’y ajoute une obligation légale au Maroc : déclarer le dispositif à la CNDP et informer les personnes filmées.
Ce guide reprend ces mesures dans l’ordre où nous les appliquons. Il s’appuie sur les recommandations reprises par la CISA, l’agence américaine de cybersécurité, et sur les indications publiées par la CNDP.
Pourquoi les caméras sont une cible
Les caméras réseau cumulent les fragilités que les attaquants recherchent :
- elles restent souvent avec le mot de passe d’usine ou un mot de passe faible partagé par tout le monde ;
- leur firmware est rarement mis à jour après l’installation ;
- l’enregistreur est fréquemment rendu accessible depuis Internet par une redirection de port, pour consulter les images depuis un téléphone ;
- elles sont branchées sur le même réseau que les postes et les serveurs ;
- personne ne les supervise : une caméra qui envoie des flux anormaux passe inaperçue.
Les conséquences vont au-delà de la vidéo : images de vos locaux exposées, enregistrement coupé au moment d’une intrusion physique, ou caméra utilisée comme porte d’entrée vers le reste du réseau.
Les recommandations officielles de base
La CISA a relayé les conseils du NCSC britannique pour les caméras connectées, qui tiennent en trois gestes :
| Recommandation | Ce que cela veut dire en entreprise |
|---|---|
| Changer le mot de passe par défaut | Un mot de passe fort et unique par caméra et pour l’enregistreur, rangé dans le coffre-fort de mots de passe |
| Garder le logiciel à jour | Firmware des caméras et de l’enregistreur inclus dans la gestion des correctifs |
| Désactiver l’accès à distance s’il n’est pas utilisé | Pas de port ouvert, pas de service cloud activé par défaut |
Ces trois mesures sont un minimum. En entreprise, on y ajoute l’isolement réseau, la gestion des comptes et la supervision.
Durcir les caméras et l’enregistreur
1. Les comptes
- Changer tous les mots de passe d’usine, sur chaque caméra et sur l’enregistreur, et les conserver dans un coffre-fort selon votre politique de mots de passe.
- Créer un compte nominatif par personne qui consulte les images, avec des droits limités : visionnage en direct, relecture, export.
- Réserver le compte administrateur au prestataire ou à l’équipe informatique, et activer la double authentification sur l’application cloud du constructeur si elle est utilisée.
2. Le firmware
Les constructeurs publient des mises à jour de firmware qui corrigent des failles, certaines référencées par un identifiant CVE. Caméras et enregistreur doivent figurer dans l’inventaire et dans le cycle de gestion des correctifs. Un modèle qui ne reçoit plus de mises à jour est à remplacer.
3. Les services inutiles
On désactive ce qui ne sert pas : interface web en HTTP non chiffré, Telnet ou SSH s’ils ne sont pas nécessaires, UPnP, qui ouvre automatiquement des ports sur le routeur, services de découverte et accès cloud non utilisés. On garde le protocole de flux vidéo utilisé par l’enregistreur et l’interface en HTTPS.
4. L’horloge et les journaux
Une caméra à l’heure fausse produit des enregistrements inexploitables le jour où il faut les remettre aux autorités. On synchronise caméras et enregistreur sur un serveur de temps interne et on conserve les journaux de connexion de l’enregistreur.
Choisir des caméras qui restent sécurisables
La sécurité se joue aussi à l’achat. Avant de retenir un modèle de caméra ou d’enregistreur, nous vérifions :
- que le constructeur publie des mises à jour de firmware et des avis de sécurité, avec une page dédiée à la déclaration des vulnérabilités ;
- que l’appareil impose ou facilite le changement du mot de passe dès la première mise en service ;
- qu’il gère plusieurs comptes avec des droits distincts et une interface en HTTPS ;
- qu’il fonctionne sans service cloud obligatoire, pour garder la vidéo sur le réseau local si l’entreprise le souhaite ;
- qu’il respecte un standard d’interopérabilité comme ONVIF, pour ne pas dépendre d’un seul enregistreur.
Un équipement très bon marché qui ne reçoit jamais de mise à jour finit presque toujours par coûter plus cher : on ne peut ni le corriger ni le remplacer sans refaire une partie de l’installation.
Isoler la vidéosurveillance sur le réseau
C’est la mesure qui limite le plus les dégâts. Caméras et enregistreur sont placés dans un VLAN dédié, et le pare-feu d’entreprise n’autorise que les flux nécessaires :
| Flux | Autorisé ? |
|---|---|
| Caméras vers l’enregistreur | Oui, sur le seul protocole vidéo utilisé |
| Postes désignés vers l’enregistreur, pour visionner | Oui |
| Équipe informatique vers l’administration des caméras | Oui |
| Caméras vers Internet | Non, sauf mise à jour ou service cloud validé |
| Caméras vers les postes et serveurs | Non |
| Wi-Fi invités vers caméras ou enregistreur | Non |
Le câblage suit la même logique : les caméras sont alimentées par un switch PoE administrable, dont les ports caméras sont affectés au VLAN vidéo, comme nous le décrivons dans notre guide de la baie de brassage et du switch PoE. L’onduleur doit couvrir ce switch, faute de quoi une coupure de courant éteint toutes les caméras.
Cette séparation applique le principe du Zero Trust : un équipement compromis ne doit rien voir d’autre que ce dont il a besoin.
Consulter les images à distance sans ouvrir de port
La pratique la plus risquée reste la redirection de port sur le routeur vers l’enregistreur, qui expose son interface à tout Internet. Trois options plus sûres :
- Le VPN d’entreprise : le responsable se connecte au réseau par le VPN du pare-feu, puis ouvre l’enregistreur comme s’il était au bureau. C’est l’option que nous privilégions, décrite dans notre guide du VPN d’entreprise.
- L’accès Zero Trust (ZTNA) : l’accès est accordé à l’application de visionnage seulement, après vérification de l’utilisateur et de son appareil.
- Le service cloud du constructeur : pratique, mais il fait sortir les flux vers un tiers. On l’active seulement si l’entreprise l’a décidé, avec double authentification et en vérifiant où sont traitées les données.
Dans tous les cas, on vérifie de l’extérieur qu’aucun port de l’enregistreur ou des caméras n’est resté ouvert.
La vidéosurveillance et la CNDP
Filmer des salariés, des clients ou des visiteurs est un traitement de données personnelles au sens de la loi 09-08. La CNDP indique sur son site que :
- la vidéosurveillance doit lui être notifiée au moyen d’une déclaration, en s’appuyant sur sa délibération n° 350-2013 ;
- le dossier comprend notamment une copie du pictogramme à afficher dans les locaux et le document autorisant le signataire à engager l’entreprise ;
- le traitement ne doit commencer qu’après réception du récépissé ;
- les personnes concernées doivent être informées, notamment de l’identité du responsable et des finalités.
La sécurité technique fait partie des obligations : des images accessibles à n’importe qui sur Internet sont une violation de la confidentialité que la loi impose de protéger. Pour la durée de conservation des enregistrements et les zones à ne pas filmer, référez-vous aux textes et délibérations de la CNDP en vigueur au moment de l’installation.
Les erreurs les plus fréquentes
- Garder le mot de passe d’usine « parce que le prestataire l’a laissé ».
- Ouvrir un port sur le routeur pour regarder les caméras depuis un téléphone.
- Brancher les caméras sur le même réseau que les postes.
- Partager un seul compte entre tous les utilisateurs de l’enregistreur.
- Ne jamais mettre à jour le firmware des caméras et de l’enregistreur.
- Oublier l’onduleur du switch PoE.
- Installer le dispositif sans déclaration à la CNDP ni affichage.
Comment nous accompagnons les entreprises
Nous commençons par l’audit initial offert : inventaire des caméras et de l’enregistreur, versions de firmware, comptes, ports exposés sur Internet et emplacement réseau. Nous isolons ensuite la vidéosurveillance dans un VLAN filtré par le pare-feu, en tant que partenaire Fortinet et WatchGuard, mettons en place l’accès à distance par VPN, et intégrons caméras et enregistreur à la gestion des correctifs. Le câblage, les switchs PoE et le Wi-Fi relèvent de notre offre infrastructure réseau et Wi-Fi.
Dans le cadre de notre offre de cybersécurité des entreprises au Maroc, ces équipements entrent dans la supervision 24/7, et un incident critique est pris en charge en moins de 15 minutes. Demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Peut-on pirater une caméra de vidéosurveillance d’entreprise ?
Oui, surtout lorsqu’elle garde son mot de passe d’usine, que son firmware n’est pas à jour ou que son interface est accessible depuis Internet par une redirection de port. Un attaquant peut alors regarder les images, couper l’enregistrement ou utiliser la caméra comme point d’entrée vers le reste du réseau si elle n’est pas isolée.
Comment consulter ses caméras à distance sans risque ?
En passant par un VPN d’entreprise ou une solution d’accès Zero Trust, plutôt qu’en ouvrant un port sur le routeur vers l’enregistreur. La CISA recommande d’ailleurs de désactiver la fonction d’accès à distance lorsqu’elle n’est pas utilisée. Si l’application cloud du constructeur est retenue, on l’active en connaissance de cause, avec un mot de passe fort et la double authentification lorsqu’elle existe.
Faut-il déclarer la vidéosurveillance à la CNDP ?
Oui. Selon la CNDP, la vidéosurveillance doit lui être notifiée au moyen d’une déclaration, en joignant notamment une copie du pictogramme à afficher dans les locaux. Le traitement ne doit commencer qu’après réception du récépissé, et les personnes filmées doivent être informées.
Les caméras doivent-elles être sur un réseau séparé ?
Oui, c’est la mesure qui limite le plus les dégâts. Caméras et enregistreur sont placés dans un VLAN dédié, et le pare-feu n’autorise que les flux nécessaires : caméras vers l’enregistreur, postes autorisés vers l’enregistreur pour visionner. Une caméra compromise ne voit alors ni les postes ni les serveurs.
Qui doit avoir accès aux enregistrements ?
Seulement les personnes désignées, chacune avec son propre compte sur l’enregistreur, et des droits limités à ce dont elle a besoin : visionnage en direct, relecture, export. Un compte partagé par tout le monde empêche de savoir qui a consulté ou exporté quoi.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn