Plan de réponse à incident : que faire dans la première heure d’une cyberattaque
Plan de réponse à incident pour PME au Maroc : les gestes de la première heure (isoler sans éteindre, préserver les traces, prévenir), les rôles et la fiche réflexe.
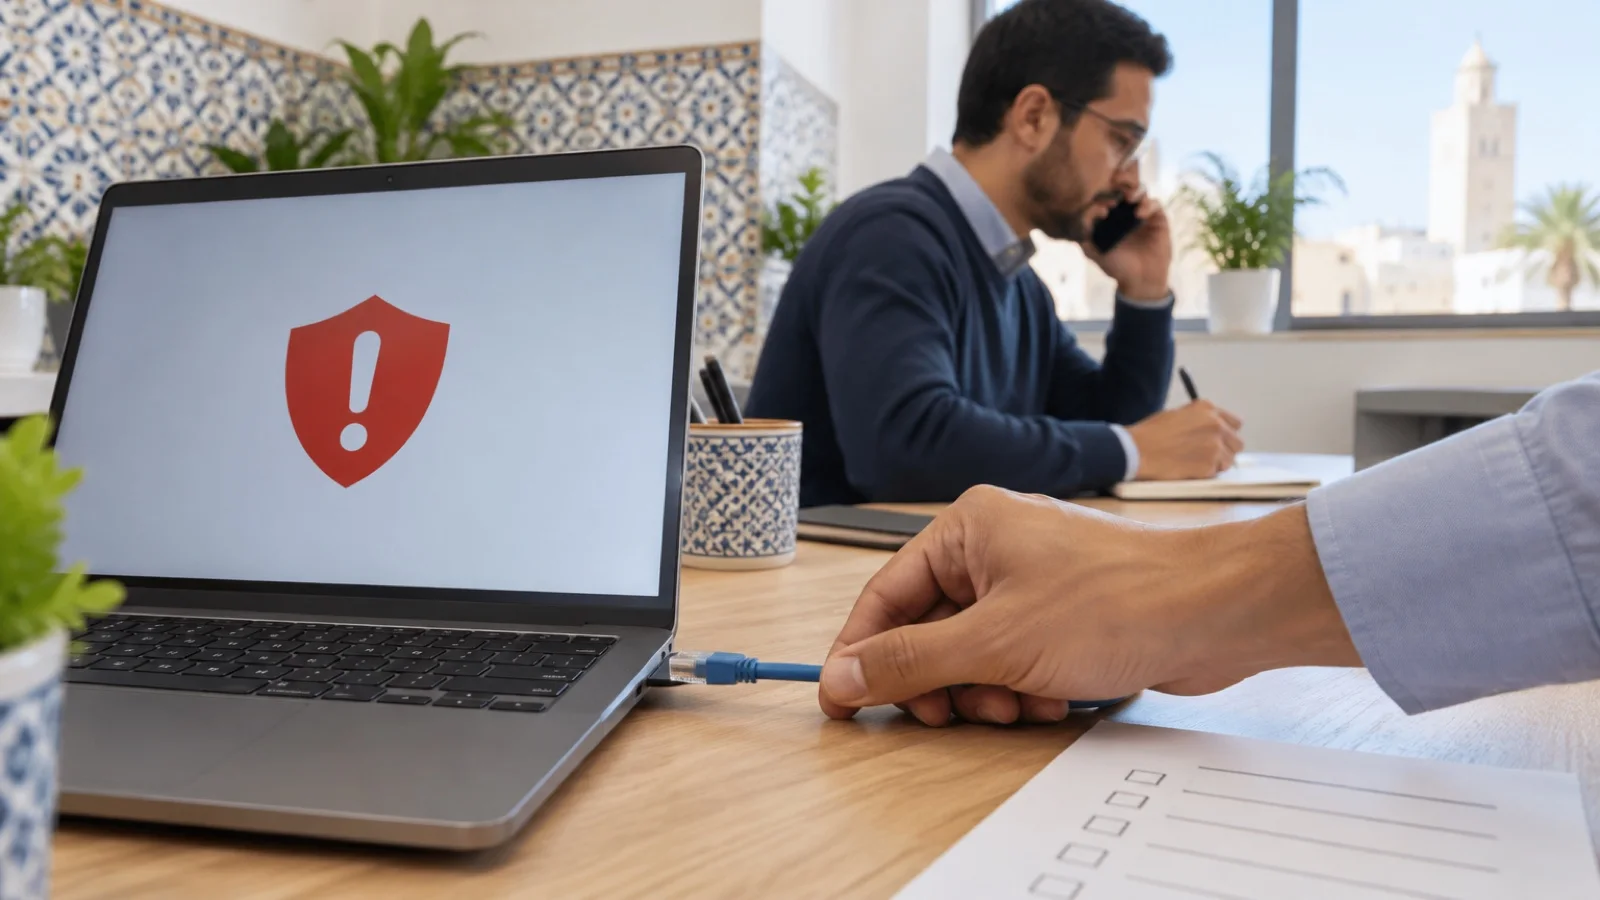
La réponse courte : dans la première heure d’une cyberattaque, on ne cherche pas à tout réparer, on cherche à contenir. Cinq gestes comptent : isoler les machines touchées du réseau sans les éteindre, couper les accès distants et protéger les sauvegardes, prévenir les bonnes personnes par un canal sûr, noter tout ce qui se passe, et ne rien effacer avant que les traces aient été préservées. Ce sont des gestes simples, mais sous la pression ils ne viennent pas tout seuls : c’est pourquoi ils doivent être écrits avant, dans un plan de réponse à incident.
Chez ALLSAFE SOLUTIONS, infogérant à Casablanca, nous rédigeons ces plans avec nos clients et nous intervenons quand un incident survient, dans le cadre de notre offre de cybersécurité des entreprises au Maroc. Ce guide s’appuie sur la publication NIST SP 800-61 Rev. 3 (avril 2025), qui rattache la réponse à incident au cadre NIST CSF 2.0, sur la fiche réflexe rançongiciel de Cybermalveillance.gouv.fr et sur le rôle de maCERT, le centre de réponse aux incidents de la DGSSI.
Pourquoi la première heure décide de la suite
Un rançongiciel ou une intrusion ne s’arrête pas au premier poste. L’attaquant cherche les comptes administrateurs, l’Active Directory, les serveurs et les sauvegardes. Chaque minute où une machine compromise reste connectée lui laisse le temps d’avancer. À l’inverse, des gestes précipités compliquent tout : éteindre tous les serveurs efface les traces en mémoire, réinstaller un poste avant analyse supprime la preuve de la porte d’entrée, et payer « pour aller vite » ne garantit rien.
Le NIST le rappelle dans la révision 3 de sa publication SP 800-61 : la réponse à incident n’est pas un épisode isolé mais une partie de la gestion des risques, préparée en amont (gouvernance, identification des actifs, protection) et améliorée après chaque incident. Une entreprise qui a préparé sa première heure perd beaucoup moins que celle qui improvise.
Les signaux qui doivent déclencher le plan
- des fichiers renommés avec une extension inconnue, ou un message de rançon sur un poste ou un serveur ;
- une alerte de l’antivirus ou de l’EDR sur plusieurs postes en même temps ;
- un compte de messagerie qui envoie des e-mails que son titulaire n’a pas écrits, ou des règles de transfert inconnues ;
- une demande de virement inhabituelle, ou un changement de RIB fournisseur reçu par e-mail ;
- des connexions à des heures ou depuis des pays inhabituels sur le VPN ou Microsoft 365 ;
- des comptes administrateurs créés sans raison, des sauvegardes supprimées ou en échec.
Au moindre doute, on déclenche : une fausse alerte coûte un peu de temps, une attaque ignorée peut coûter des semaines d’activité.
La première heure, étape par étape
| Étape | Action | Qui |
|---|---|---|
| 1. Tout de suite | Débrancher la machine touchée du réseau (câble, Wi-Fi), sans l’éteindre ; ne pas rallumer les machines saines qui pourraient être exposées | L’utilisateur ou le premier témoin |
| 2. Aussitôt après | Prévenir l’informatique ou l’infogérant par téléphone ; ouvrir le journal d’incident | Le témoin, puis le référent |
| 3. Contenir | Contenir : isoler les postes par l’EDR, couper les accès VPN et le bureau à distance, déconnecter les sauvegardes, bloquer les comptes suspects | L’équipe technique |
| 4. Mesurer l’étendue | Évaluer l’étendue : quelles machines, quels comptes, quels serveurs, la messagerie est-elle touchée | L’équipe technique |
| 5. Décider | Informer la direction, décider de la suite : arrêt d’activité partiel, communication interne, appel à l’assureur, dépôt de plainte, déclaration | La direction avec le référent |
Isoler sans éteindre
Le premier réflexe utile est de débrancher : câble réseau retiré, Wi-Fi coupé. Cybermalveillance.gouv.fr recommande de ne pas éteindre les machines touchées, car l’arrêt efface des éléments utiles à l’analyse en mémoire ; si le chiffrement est encore en cours, une mise en veille prolongée peut être envisagée. Si un EDR est déployé, sa fonction d’isolement réseau coupe le poste de tout sauf de la console de sécurité, ce qui permet de l’analyser à distance. Nous détaillons ce fonctionnement dans notre guide EDR ou antivirus.
Couper les accès et protéger les sauvegardes
Si l’attaque vient de l’extérieur, il faut fermer la porte : désactiver temporairement le VPN et le bureau à distance, ou au minimum les comptes suspects. Les sauvegardes connectées au réseau sont une cible prioritaire de l’attaquant : on les déconnecte immédiatement. Une sauvegarde hors ligne ou immuable, comme décrit dans notre guide sauvegarde 3-2-1 immuable, est ce qui permet de reconstruire sans payer.
Si la messagerie est touchée
Pour un compte Microsoft 365 compromis : réinitialiser le mot de passe, révoquer les sessions ouvertes depuis le centre d’administration Microsoft Entra, vérifier et supprimer les règles de transfert ou de suppression créées par l’attaquant, contrôler les méthodes MFA enregistrées, puis prévenir les correspondants qui ont pu recevoir des e-mails piégés. Les réglages préventifs figurent dans nos 10 réglages pour sécuriser Microsoft 365.
Prévenir par un canal sûr
Si l’attaquant est dans le système d’information, il peut lire la messagerie interne. Les échanges de crise passent donc par téléphone ou par un canal hors du système touché. C’est pour cela que la liste des contacts doit exister sur papier et dans les téléphones des personnes clés.
Tout noter
Le journal d’incident commence à la première minute : heure, ce qui a été observé, qui a fait quoi. Il sert à l’analyse technique, à l’assureur, au dépôt de plainte et au retour d’expérience. Une simple feuille ou un document hors du système touché suffit.
Les erreurs à ne pas commettre
- Éteindre tous les serveurs dans la panique, ce qui efface des traces utiles et peut compliquer la reprise.
- Réinstaller un poste immédiatement, avant d’avoir compris par où l’attaquant est entré.
- Brancher un disque de sauvegarde sur une machine infectée pour « vérifier ».
- Communiquer par la messagerie interne sur l’incident, alors qu’elle est peut-être lue par l’attaquant.
- Payer la rançon : les autorités le déconseillent, sans garantie de récupération.
- Reprendre l’activité trop tôt, sans avoir changé les mots de passe ni fermé la porte d’entrée.
Qui prévenir, au Maroc
| Interlocuteur | Pourquoi |
|---|---|
| Service informatique ou infogérant | Contenir l’attaque, analyser, reconstruire |
| Direction | Décider de l’arrêt d’activité, de la communication et des dépenses |
| Assureur (si contrat cyber) | Déclarer le sinistre, accéder à l’assistance prévue au contrat |
| Conseil juridique | Évaluer les obligations envers les clients, les partenaires et la CNDP si des données personnelles sont touchées |
| Police judiciaire ou parquet | Déposer plainte, de préférence avant de réinstaller les machines |
| maCERT (DGSSI) | Déclaration d’incident, obligatoire pour les organisations soumises à la loi 05-20, et assistance |
| Banque | En cas de fraude au virement, demander le blocage ou le rappel des fonds au plus vite |
Les obligations de déclaration de la loi 05-20 sont détaillées dans notre guide loi 05-20 et DGSSI, et celles liées aux données personnelles dans notre article sur la loi 09-08.
Après la première heure
La suite suit les étapes classiques de la réponse à incident :
- Analyse : identifier la porte d’entrée (e-mail piégé, accès distant exposé, faille non corrigée, mot de passe volé) et tout ce que l’attaquant a fait : comptes créés, tâches planifiées, programmes installés.
- Éradication : supprimer les accès de l’attaquant, corriger la faille, changer tous les mots de passe concernés, à commencer par les comptes administrateurs.
- Reconstruction : réinstaller les systèmes touchés à partir d’installations saines, puis restaurer les données depuis une sauvegarde antérieure à l’attaque et vérifiée.
- Reprise progressive sous surveillance renforcée, pour détecter une nouvelle tentative.
- Retour d’expérience : ce qui a marché, ce qui a manqué, et la mise à jour du plan.
La reconstruction s’appuie sur votre plan de reprise d’activité : sans sauvegarde testée, elle peut prendre des semaines.
Ce que contient un bon plan de réponse à incident
- Une fiche réflexe d’une page, affichée et connue de tous : débrancher, ne pas éteindre, appeler tel numéro.
- La liste des contacts internes et externes, sur papier et hors du système d’information.
- Les rôles : qui décide, qui agit techniquement, qui communique, avec un suppléant pour chacun.
- L’inventaire des systèmes critiques et l’ordre dans lequel les redémarrer.
- L’emplacement des sauvegardes et la procédure de restauration testée.
- Les accès de secours : un compte administrateur d’urgence protégé, les identifiants du pare-feu et des consoles conservés en lieu sûr.
- Un modèle de journal d’incident et des modèles de messages pour les salariés et les clients.
- Une date de prochain exercice.
Comment nous procédons
Nous commençons par un audit initial offert : état des sauvegardes, des accès distants, de la détection sur les postes et de la messagerie, et existence d’une procédure. Nous rédigeons ensuite avec vous la fiche réflexe et le plan, puis nous organisons un exercice sur table. Dans le cadre de notre infogérance au Maroc, notre équipe de supervision 24/7 reçoit les alertes de vos postes et de vos pare-feu, et un incident critique est pris en charge en moins de 15 minutes, à distance, avec intervention sur site depuis Casablanca si nécessaire.
En tant que partenaire WatchGuard, partenaire Fortinet et partenaire Veeam, nous déployons la détection sur les postes, la protection du réseau et des sauvegardes capables de résister à un rançongiciel. Demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Faut-il éteindre un ordinateur infecté par un rançongiciel ?
Non, dans la plupart des cas. Le dispositif national français Cybermalveillance.gouv.fr recommande de débrancher la machine du réseau (câble et Wi-Fi) sans l’éteindre, car l’arrêt efface des traces utiles en mémoire. Si le chiffrement est encore en cours, une mise en veille prolongée peut être envisagée. On ne rallume pas non plus les machines non touchées qui pourraient être exposées.
Qui prévenir en premier lors d’une cyberattaque ?
D’abord votre service informatique ou votre infogérant, qui contient l’attaque. Ensuite la direction, qui décide, puis selon le cas l’assureur, le conseil juridique, la police pour un dépôt de plainte et maCERT, le centre de réponse aux incidents de la DGSSI. Les organisations soumises à la loi 05-20 ont une obligation de déclaration d’incident.
Faut-il payer la rançon ?
Les autorités le déconseillent : rien ne garantit la récupération des données, et le paiement finance de nouvelles attaques. La vraie protection est une sauvegarde hors ligne ou immuable, testée régulièrement, qui permet de reconstruire sans dépendre de l’attaquant.
Que doit contenir un plan de réponse à incident pour une PME ?
Une fiche réflexe d’une page pour la première heure, la liste des contacts internes et externes avec des numéros joignables hors du système d’information, les rôles (qui décide, qui agit techniquement, qui communique), l’inventaire des systèmes critiques, l’emplacement et la procédure de restauration des sauvegardes, et un modèle de journal d’incident.
À quelle fréquence tester le plan ?
Au moins une fois par an, par un exercice sur table d’une heure ou deux autour d’un scénario réaliste (rançongiciel, messagerie piratée, fraude au virement), et après chaque changement important : nouveau prestataire, nouvelle application critique, départ d’une personne clé. Chaque exercice met en évidence des contacts périmés ou des étapes manquantes.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn