SIEM pour PME : Wazuh, Microsoft Sentinel ou FortiAnalyzer, que choisir ?
SIEM pour PME au Maroc : à quoi sert un SIEM, quels journaux collecter, Wazuh open source, Microsoft Sentinel, FortiAnalyzer, dimensionnement et erreurs à éviter.
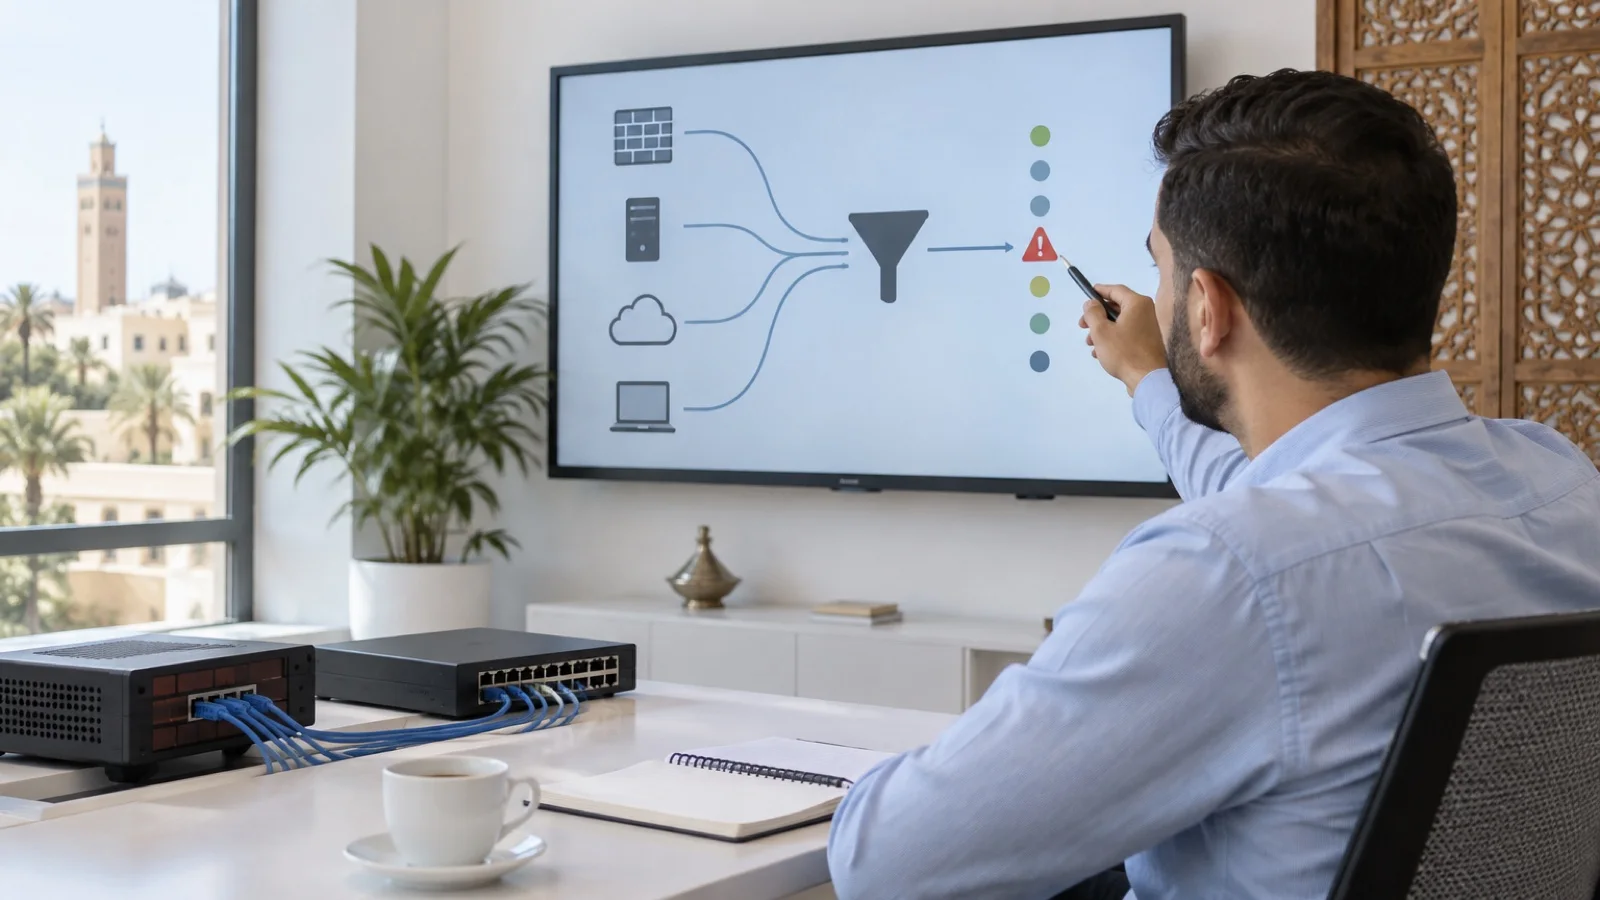
La réponse courte : un SIEM (gestion des informations et des événements de sécurité) rassemble en un seul endroit les journaux de votre pare-feu, de vos serveurs, de votre Active Directory, de vos postes et de Microsoft 365, pour détecter une attaque en cours et reconstituer ce qui s’est passé. Pour une PME, trois voies se dégagent : Wazuh, plateforme open source et gratuite, à héberger et à maintenir soi-même ou par un prestataire ; Microsoft Sentinel, SIEM dans le cloud Azure facturé à l’usage, naturel si vous êtes déjà chez Microsoft ; et FortiAnalyzer pour centraliser les journaux d’un réseau Fortinet. Le choix compte moins qu’une règle : un SIEM sans personne pour lire et traiter les alertes ne protège rien.
Chez ALLSAFE SOLUTIONS, infogérant à Casablanca, nous déployons et exploitons la journalisation de sécurité de nos clients dans le cadre de notre offre de cybersécurité des entreprises au Maroc. Les capacités citées proviennent de la documentation officielle de Wazuh, de Microsoft Learn et de Fortinet.
À quoi sert un SIEM, concrètement
Chaque équipement de votre informatique écrit un journal : le pare-feu note les connexions, l’Active Directory les ouvertures de session et les changements de groupes, Microsoft 365 les connexions et les règles de messagerie, les serveurs les services démarrés. Pris un par un, ces journaux ne disent pas grand-chose. Rassemblés, ils racontent une attaque :
- une connexion VPN réussie depuis un pays inhabituel, à 3 h du matin ;
- puis l’ajout d’un compte au groupe « Admins du domaine » ;
- puis la désactivation de l’antivirus sur un serveur ;
- puis la suppression de tâches de sauvegarde.
Un SIEM fait trois choses avec ces journaux : il les conserve au même endroit, hors de portée de l’attaquant ; il les corrèle pour lever une alerte quand une suite d’événements est suspecte ; et il permet de rechercher après coup, pour savoir par où l’attaquant est entré et ce qu’il a touché.
SIEM, EDR et XDR : qui fait quoi
| Outil | Ce qu’il voit | Ce qu’il fait |
|---|---|---|
| EDR | L’activité détaillée de chaque poste et serveur | Détecte, bloque, isole une machine |
| SIEM | Les journaux de tout le système d’information : pare-feu, VPN, annuaire, cloud, serveurs | Centralise, corrèle, alerte, permet l’enquête |
| XDR | Plusieurs couches d’un même éditeur (postes, messagerie, identités, réseau) | Corrèle et répond dans un écosystème |
Pour une PME, l’ordre habituel est : d’abord un EDR sur les postes et serveurs, ensuite un SIEM pour la vue d’ensemble. Nous expliquons l’EDR dans Microsoft Defender for Business et dans EDR managé avec supervision 24/7.
Quels journaux collecter en priorité
Inutile de tout collecter dès le premier jour : le volume explose et les alertes deviennent illisibles. Nous commençons par les sources qui détectent le plus d’attaques réelles.
| Priorité | Source | Ce qu’on y cherche |
|---|---|---|
| 1 | Pare-feu et VPN | Connexions VPN, administrations du pare-feu, flux bloqués vers l’extérieur |
| 1 | Active Directory (contrôleurs de domaine) | Ouvertures de session des administrateurs, ajouts aux groupes à privilèges, verrouillages de comptes |
| 1 | Microsoft 365 ou Google Workspace | Connexions suspectes, règles de transfert de messagerie, création de comptes |
| 2 | Serveurs (fichiers, ERP, sauvegarde) | Services créés, journaux effacés, suppression de sauvegardes |
| 2 | EDR et antivirus | Alertes de détection, désactivation de la protection |
| 3 | Postes de travail | Événements de sécurité ciblés, pas l’intégralité |
| 3 | Équipements réseau, Wi-Fi, téléphonie IP | Connexions d’administration, changements de configuration |
L’Active Directory est la source la plus précieuse, à condition que son audit soit correctement configuré ; nous détaillons les événements sensibles dans notre guide de durcissement Active Directory en PME.
Wazuh : l’option open source
Wazuh se présente comme une plateforme de sécurité gratuite et open source qui réunit des fonctions de SIEM et de XDR. Elle se compose de trois éléments centraux (l’indexeur, le serveur et le tableau de bord) et d’un agent unique installé sur les machines à surveiller. Selon sa documentation, elle couvre notamment :
- l’analyse des journaux et la détection d’intrusion ;
- la surveillance de l’intégrité des fichiers ;
- la détection des vulnérabilités ;
- l’évaluation de la configuration des systèmes ;
- la réponse active, qui déclenche une action automatique sur un événement ;
- des correspondances avec des référentiels de conformité (PCI DSS, RGPD, NIST 800-53, entre autres).
L’agent existe pour Linux, Windows et macOS, entre autres systèmes, et Wazuh reçoit aussi les journaux des pare-feu et équipements réseau par syslog.
Dimensionnement : pour une installation tout-en-un (les trois composants sur un même serveur), la documentation Wazuh recommande 4 vCPU, 8 Go de mémoire et 50 Go de stockage pour 1 à 25 agents, et 8 vCPU, 8 Go et 200 Go jusqu’à 100 agents, avec 90 jours de données indexées. Le serveur tourne sous Linux (Ubuntu, Red Hat, Amazon Linux, CentOS Stream). Il s’héberge très bien sur une infrastructure virtualisée, voir notre offre virtualisation Proxmox et Veeam.
Points de vigilance : le logiciel est gratuit, pas son exploitation. Il faut maintenir la plateforme à jour, sauvegarder ses données, adapter les règles à votre environnement pour réduire les fausses alertes, et surtout lire ce qu’elle remonte.
Microsoft Sentinel : le SIEM dans le cloud de Microsoft
Microsoft Sentinel est le SIEM de Microsoft, hébergé dans Azure. Ses atouts pour une PME déjà sur Microsoft 365 :
- aucun serveur à installer ni à maintenir ;
- des connecteurs natifs pour Microsoft 365, Microsoft Entra ID et Microsoft Defender ;
- selon la documentation de facturation de Microsoft, certaines sources sont ingérées sans frais, dont les journaux d’activité Azure, une partie des journaux d’audit Office 365 (SharePoint, administration Exchange, Teams) et les alertes de sécurité des produits Microsoft.
La contrepartie : la facturation dépend du volume de données ingérées et de la durée de conservation. Collecter sans discernement les journaux des pare-feu ou de tous les postes peut faire grimper la facture. Il faut donc choisir les sources, filtrer et suivre la consommation chaque mois.
FortiAnalyzer : pour un réseau Fortinet
Si votre pare-feu est un FortiGate, FortiAnalyzer est la console de Fortinet pour la gestion, l’analyse et les rapports sur les journaux de la Security Fabric : FortiGate, mais aussi bornes FortiAP, commutateurs FortiSwitch, FortiMail ou FortiClient. Il propose des tableaux de bord, des rapports, la corrélation d’événements et des actions automatisées, sous forme d’appliance, de machine virtuelle ou de service cloud. Il ne remplace pas un SIEM généraliste pour l’Active Directory ou Microsoft 365, mais il couvre très bien la partie réseau. Nous l’installons en tant que partenaire Fortinet ; chez WatchGuard, la journalisation et les rapports passent par la plateforme cloud de l’éditeur.
Comparatif rapide
| Critère | Wazuh | Microsoft Sentinel | FortiAnalyzer |
|---|---|---|---|
| Modèle | Open source, auto-hébergé ou hébergé par un prestataire | Service cloud Azure | Appliance, machine virtuelle ou cloud |
| Licence | Gratuite | Facturation à l’usage (volume, conservation) | Licence Fortinet |
| Point fort | Polyvalent, agents sur postes et serveurs, conformité | Intégration Microsoft 365, Entra ID, Defender | Vision complète du réseau Fortinet |
| Limite | Exploitation et maintenance à prévoir | Coût à maîtriser selon les sources | Centré sur l’écosystème Fortinet |
| Pour qui | PME avec un prestataire ou une équipe technique | PME très Microsoft | PME équipées de FortiGate |
Ces solutions se combinent : FortiAnalyzer pour le réseau et Sentinel ou Wazuh pour le reste est un schéma courant.
Les erreurs que nous corrigeons le plus souvent
- Installer un SIEM avant les protections de base : sans EDR ni double authentification, il ne fera que constater les dégâts.
- Tout collecter dès le premier jour, jusqu’à noyer les vraies alertes dans le bruit.
- Un audit Active Directory mal configuré : les événements importants ne sont tout simplement pas écrits.
- Personne pour lire les alertes, surtout la nuit et le week-end, quand les attaques se déclenchent.
- Des journaux stockés sur un serveur que l’attaquant peut effacer, avec les mêmes identifiants que le domaine.
- Aucune durée de conservation définie, alors que ces journaux contiennent des données personnelles, voir loi 09-08 : les obligations des entreprises.
Checklist avant de lancer un SIEM
- EDR, double authentification et sauvegarde hors ligne déjà en place.
- Liste des sources prioritaires : pare-feu, VPN, Active Directory, Microsoft 365, serveurs.
- Stratégie d’audit Windows configurée sur les contrôleurs de domaine.
- Plateforme choisie et dimensionnée sur le nombre réel d’agents et le volume de journaux.
- Journaux protégés : accès limité, comptes distincts du domaine, sauvegarde.
- Durée de conservation définie et documentée.
- Premières règles d’alerte ciblées sur les scénarios d’attaque courants.
- Personne ou équipe désignée pour traiter les alertes, avec une procédure d’escalade.
Pour certaines entités, la loi 05-20 relative à la cybersécurité impose aussi des obligations de sécurité ; voir loi 05-20 et DGSSI.
Comment nous procédons
Nous commençons par un audit initial offert : protections en place, sources de journaux disponibles, configuration de l’audit Active Directory et des équipements, obligations de conservation. Nous recommandons ensuite la plateforme adaptée, Wazuh, Microsoft Sentinel ou FortiAnalyzer, la déployons, branchons les sources par ordre de priorité et réglons les alertes pour qu’elles restent lisibles. Les alertes sont surveillées par notre équipe de supervision 24/7, et un incident critique est pris en charge en moins de 15 minutes, dans le cadre de notre infogérance au Maroc.
Demandez votre audit initial offert : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
Une PME a-t-elle vraiment besoin d’un SIEM ?
Pas toujours en premier. Si vous n’avez ni EDR, ni double authentification, ni sauvegarde hors ligne, commencez par là. Un SIEM devient utile quand les protections de base sont en place et que vous voulez une vue unique sur le pare-feu, l’annuaire, la messagerie et les serveurs, ou quand un client, un assureur ou une réglementation vous demande de conserver et d’analyser vos journaux.
Wazuh est-il vraiment gratuit ?
Le logiciel est gratuit et open source, selon son éditeur. Le coût réel est ailleurs : le serveur qui l’héberge, le stockage des journaux, l’installation, les mises à jour, l’écriture des règles et surtout le temps passé à lire et traiter les alertes. C’est un très bon outil, à condition de prévoir qui l’exploite.
Quelle différence entre un SIEM et un EDR ?
L’EDR surveille en profondeur ce qui se passe sur chaque poste et serveur, et peut isoler une machine. Le SIEM collecte les journaux de tout le système d’information, y compris ce que l’EDR ne voit pas (pare-feu, VPN, annuaire, Microsoft 365, équipements réseau), et les corrèle. Les deux se complètent ; pour une PME, l’EDR passe généralement en premier.
Combien de temps conserver les journaux ?
Il n’existe pas de durée unique : elle dépend de vos obligations contractuelles et réglementaires et du temps qu’il faut pour découvrir une intrusion, souvent plusieurs semaines. Les journaux contiennent aussi des données personnelles (identifiants, adresses IP) : leur durée de conservation et leur accès doivent être définis, dans le respect de la loi 09-08.
Peut-on confier le SIEM à un prestataire ?
Oui, c’est souvent la seule façon réaliste pour une PME d’en tirer parti. Le prestataire installe la plateforme, choisit les sources, règle les alertes pour limiter le bruit, surveille en continu et intervient. Vérifiez que vous restez propriétaire de vos journaux et que vous pouvez les récupérer en fin de contrat.
À propos de la rédaction
ALLSAFE SOLUTIONS
Ingénieurs réseau, sécurité et cloud
Rédigé par l’équipe d’ingénieurs d’ALLSAFE SOLUTIONS, infogérant fondé à Casablanca par des ingénieurs réseau, sécurité et cloud. Nos articles s’appuient sur les projets que nous menons chez nos clients, au Maroc comme à l’international.
LinkedIn